
容器与云原生 / 系统课时
管理控制面修订与升级
管理控制面修订与升级
直接替换 Istio 控制面会把升级风险同时施加到整个网格。revision 让旧、新 Istiod 并行存在,再通过 revision tag 和工作负载重新注入逐步迁移代理,从而把控制面升级变成可观察、可暂停、可回退的过程。
学习目标
- 理解 revision、revision tag 与工作负载注入之间的关系
- 使用金丝雀方式并行安装新控制面并迁移少量工作负载
- 验证代理归属后再推广、回退并安全下线旧修订
revision 把替换改成并行
每个 revision 是一套独立的 Istio 控制面实例。安装新 revision 后,既有 Sidecar 并不会自动连接到新 Istiod;代理在注入时根据命名空间或工作负载上的 istio.io/rev 选择控制面,因此迁移已有 Pod 需要重新注入。
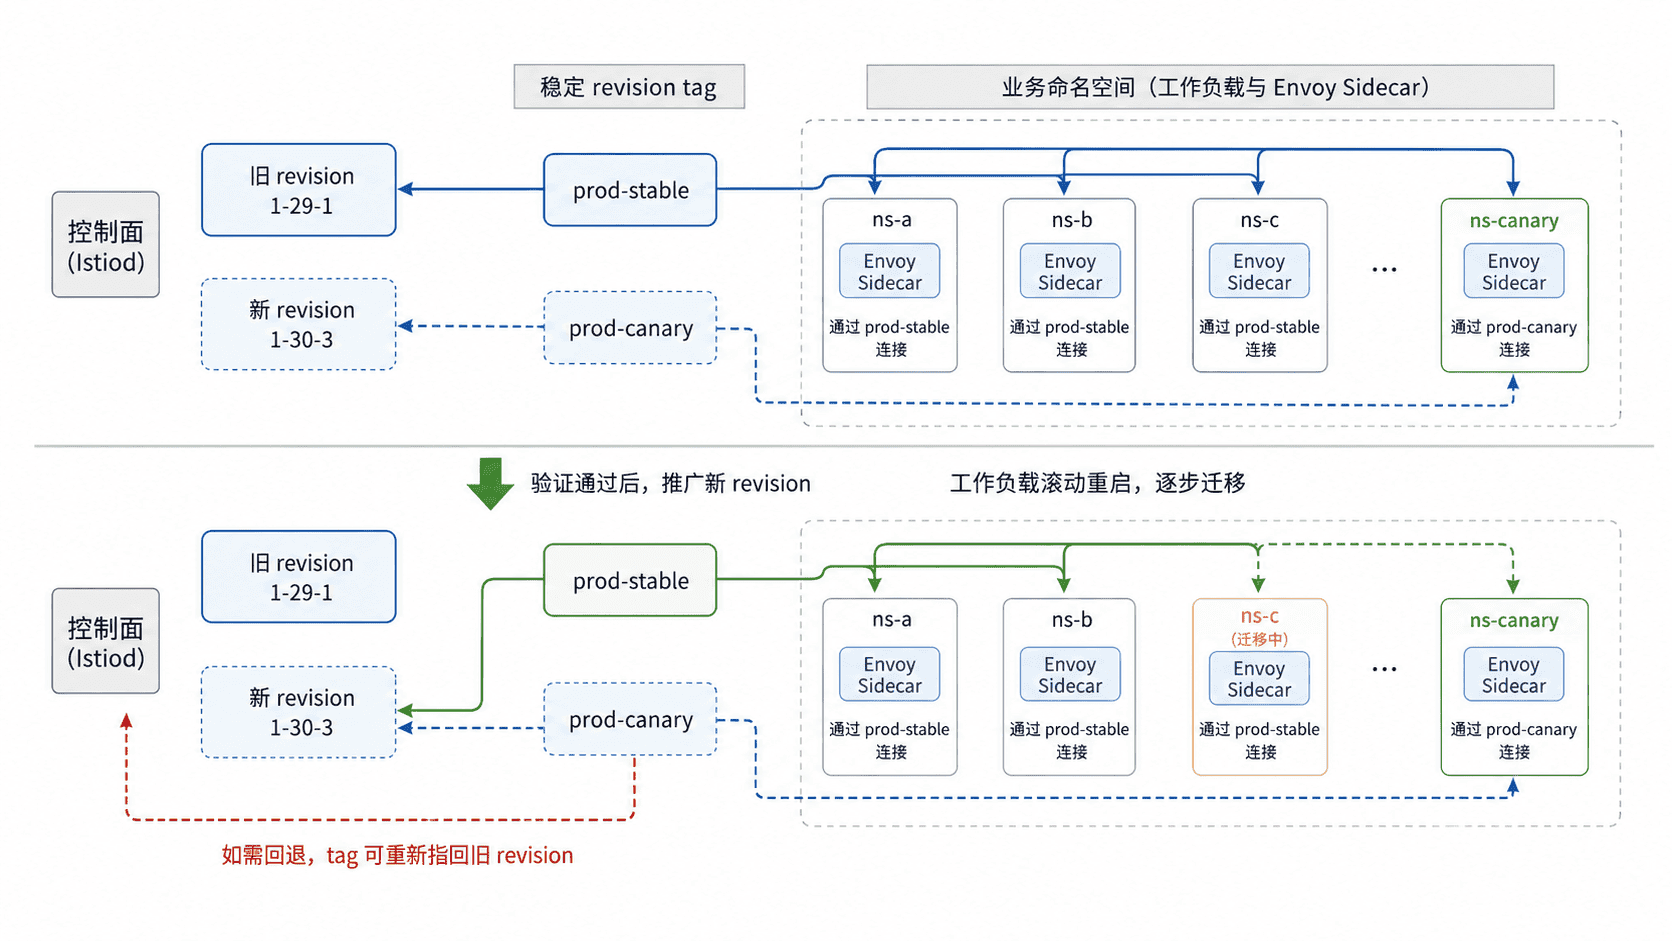
revision tag 再增加一层稳定别名。例如业务命名空间长期标记 istio.io/rev=prod-stable,而 prod-stable 可以从旧 revision 改指向新 revision。这样推广和回退只需调整 tag,再滚动重启需要迁移的工作负载,不必批量修改所有命名空间标签。
先并行安装新修订
升级前先使用目标版本的 istioctl 执行预检查,并复用经过审计的安装配置。示例把新 revision 命名为 1-30-3;revision 名称使用连字符而不是点,实际升级时替换为目标版本。<PATH> 替换为实际的 Istio 安装配置路径。
set -euo pipefail

NEW_REV=1-30-3
istioctl x precheck >/dev/null
istioctl install -f "<PATH>/mesh.yaml" --set revision="${NEW_REV}" --skip-confirmation >/dev/null
kubectl get pods -n istio-system -l app=istiod
预期输出:
NAME                                READY   STATUS    RESTARTS   AGE
istiod-1-29-1-<ID>                  1/1     Running   0          <TIME>
istiod-1-30-3-<ID>                  1/1     Running   0          <TIME>
Pod 后缀和运行时长会因集群而不同。此时只能证明两个控制面并行运行,不能说明任何既有业务代理已经升级。
让少量工作负载切到新修订
生产环境更适合让业务绑定稳定 tag。下面把 prod-stable 指向旧 revision、prod-canary 指向新 revision,再只迁移 payments 命名空间。示例假定该命名空间已经使用 revision 机制管理注入。
set -euo pipefail

OLD_REV=1-29-1
NEW_REV=1-30-3

istioctl tag set prod-stable --revision "${OLD_REV}" --overwrite >/dev/null
istioctl tag set prod-canary --revision "${NEW_REV}" --overwrite >/dev/null
kubectl label namespace payments istio.io/rev=prod-canary --overwrite >/dev/null
kubectl rollout restart deployment/payments -n payments >/dev/null
kubectl rollout status deployment/payments -n payments --timeout=5m
预期输出:
deployment "payments" successfully rolled out示例假定业务 Deployment 名为 payments;实际环境按资源名替换。重启后必须检查新 Pod 的代理是否连接新 Istiod,并确认 CDS、LDS、EDS、RDS 等核心配置处于同步状态。
istioctl proxy-status | grep -E '\.payments[[:space:]]'预期输出:
<VALUE>.payments Kubernetes SYNCED SYNCED SYNCED SYNCED <VALUE> istiod-1-30-3-<ID> 1.30.3列内容会随 Istio 版本和代理类型略有差异,关键是业务代理归属于新 revision,且核心配置状态为 SYNCED。
推广与回退都通过稳定 tag
金丝雀命名空间稳定后,可以把 prod-stable 改指向新 revision。已经标记 istio.io/rev=prod-stable 的命名空间无需改标签,但其中既有 Pod 仍要滚动重启,新的注入结果才会绑定新控制面。
set -euo pipefail

NEW_REV=1-30-3
istioctl tag set prod-stable --revision "${NEW_REV}" --overwrite >/dev/null
kubectl rollout restart deployment/reviews -n shop >/dev/null
echo "PROMOTION_STARTED=shop/reviews"
预期输出:
PROMOTION_STARTED=shop/reviews若错误率、延迟、代理同步或关键路由出现回归,并且旧 revision 仍保留,则把 prod-stable 重新指向旧 revision,再滚动重启受影响工作负载即可完成控制面回退。不要在确认升级稳定前删除旧 revision,否则会失去这条快速恢复路径。
旧修订只能最后删除
推广完成后,先确认没有业务代理继续连接旧 Istiod,再检查网关等独立部署组件是否也完成目标版本迁移。下面的检查用旧 Istiod 名称作为条件;只有没有匹配项时才允许进入清理阶段。
set -euo pipefail

OLD_REV=1-29-1
if istioctl proxy-status | grep -q "istiod-${OLD_REV}"; then
  echo "OLD_REVISION_STILL_IN_USE"
  exit 1
fi

echo "OLD_REVISION_UNUSED"
预期输出:
OLD_REVISION_UNUSED确认网关等独立组件也已完成迁移后,还要检查所有 revision tag;如果 default 或其他 tag 仍指向旧 revision,先完成切换和验证。最后再按 revision 精确卸载旧控制面,避免误删新修订或留下失效指向。
OLD_REV=1-29-1
istioctl uninstall --revision="${OLD_REV}" -y >/dev/null
echo "OLD_REVISION_REMOVED=${OLD_REV}"
预期输出:
OLD_REVISION_REMOVED=1-29-1只有代理归属、网关版本、核心指标和回滚观察期都满足门禁后,才下线旧修订。revision 升级的关键不是“同时跑两套 Istiod”,而是始终保留清晰的工作负载归属、可验证的同步状态和一条在旧修订删除前仍然有效的回退路径。