
容器与云原生 / 系统课时
配置外部服务 TLS 发起
配置外部服务 TLS 发起
外部服务只接受 HTTPS 时,可以让应用继续发送明文 HTTP,由 Sidecar 或出口网关代为建立外部 TLS 连接。本课用一条可验证配置说明 TLS Origination、SNI、证书校验与端口映射如何配合。
学习目标
- 区分 Sidecar 与出口网关执行 TLS Origination 的流量边界
- 正确配置
ServiceEntry、DestinationRule、SNI 与服务端证书校验 - 根据代理配置和实际请求验证外部 TLS 是否生效
先看 TLS 发起发生在哪一跳
TLS Origination 的本质是“应用到代理仍是明文,代理到外部服务改为 TLS”。在 Sidecar 模式下,可以直接由调用方代理完成;需要统一审计、固定出口 IP 或集中管理证书时,则通常先把流量导向 egress gateway,再由网关发起外部 TLS。
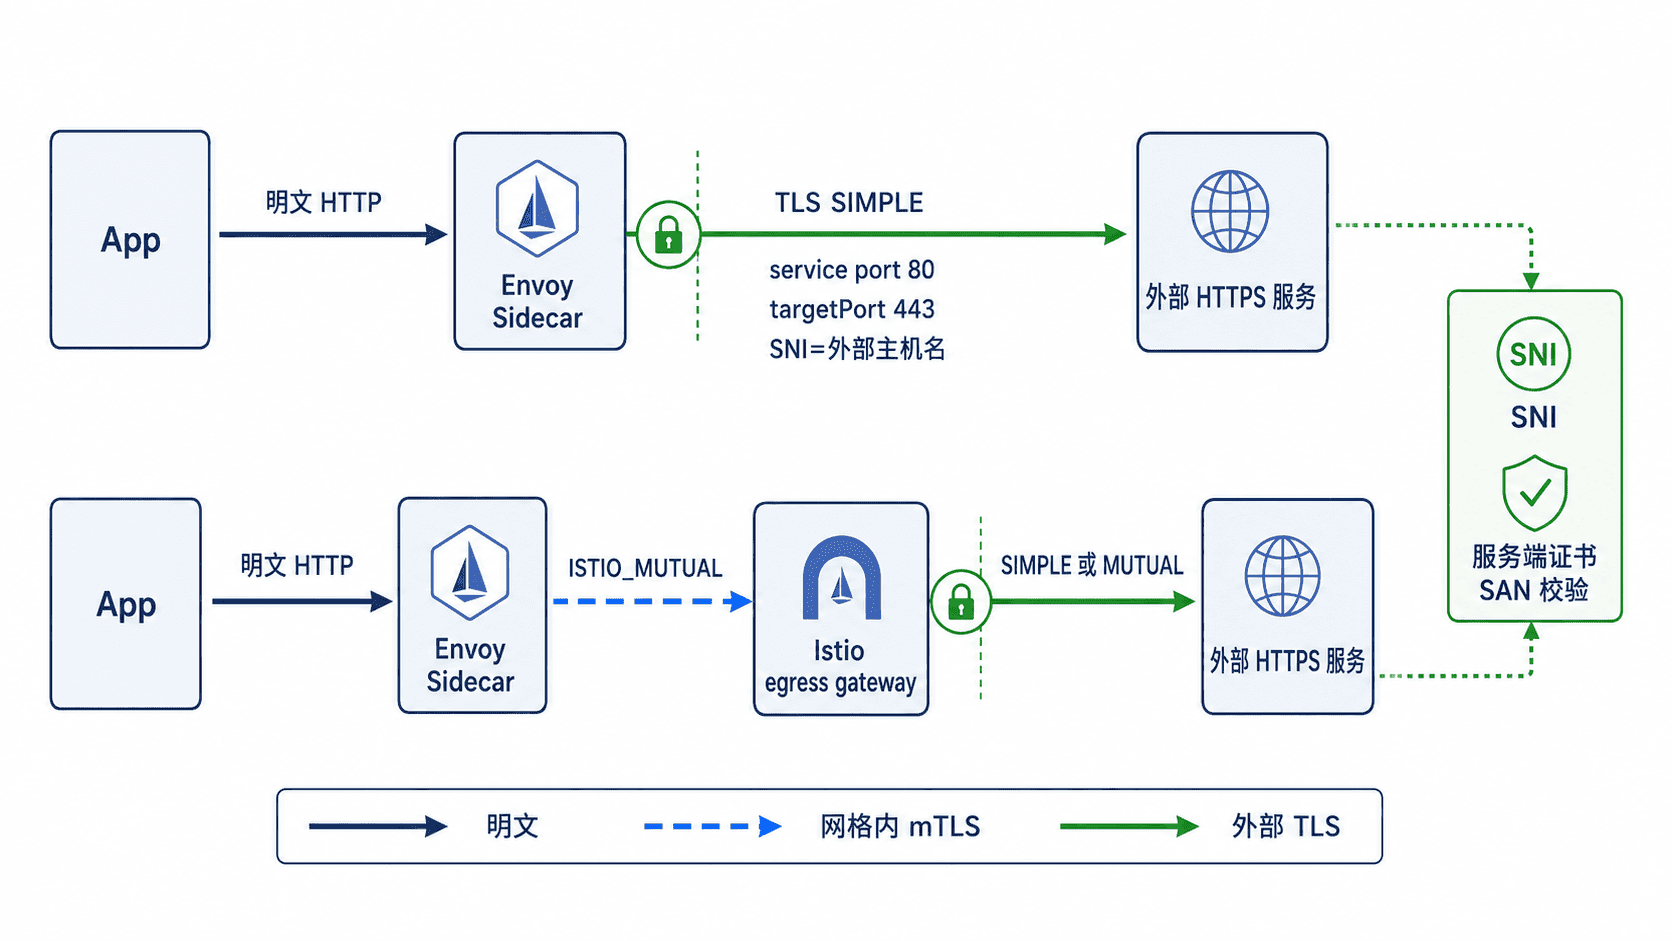
对公共 HTTPS 服务,DestinationRule 的 tls.mode: SIMPLE 会建立普通 TLS;外部服务要求客户端证书时使用 MUTUAL。ISTIO_MUTUAL 使用 Istio 管理的工作负载证书,更适合网格内部的 Istio mTLS 链路,不应把它当成任意公网服务的客户端证书方案。
配置一条可验证的 TLS Origination 路径
下面创建自动注入 Sidecar 的实验命名空间,并把应用访问 http://httpbin.org 的逻辑端口 80 映射到外部 443。DestinationRule 针对逻辑服务端口 80 发起 TLS,同时显式设置 SNI、系统 CA 来源和期望的证书 SAN。
kubectl create namespace tls-lab --dry-run=client -o yaml | kubectl apply -f -
kubectl label namespace tls-lab istio-injection=enabled --overwrite

kubectl run curl -n tls-lab \
  --image=curlimages/curl:8.11.1 \
  --restart=Never \
  --dry-run=client -o yaml \
  -- sleep 3600 | kubectl apply -f -

kubectl apply -n tls-lab -f - <<'EOF'
apiVersion: networking.istio.io/v1
kind: ServiceEntry
metadata:
  name: httpbin-external
spec:
  hosts:
  - httpbin.org
  location: MESH_EXTERNAL
  ports:
  - number: 80
    name: http
    protocol: HTTP
    targetPort: 443
  resolution: DNS
---
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: httpbin-tls-origination
spec:
  host: httpbin.org
  trafficPolicy:
    portLevelSettings:
    - port:
        number: 80
      tls:
        mode: SIMPLE
        caCertificates: system
        sni: httpbin.org
        subjectAltNames:
        - httpbin.org
EOF

kubectl wait -n tls-lab --for=condition=Ready pod/curl --timeout=120s
预期输出
namespace/tls-lab <VALUE>
namespace/tls-lab labeled
pod/curl <VALUE>
serviceentry.networking.istio.io/httpbin-external <VALUE>
destinationrule.networking.istio.io/httpbin-tls-origination <VALUE>
pod/curl condition met
<VALUE> 可能是 created、configured 或 unchanged,取决于资源是否已存在。这里最容易配错的是端口:portLevelSettings.port.number 匹配 ServiceEntry 暴露给网格的逻辑端口 80,而 targetPort: 443 才是代理实际连接外部服务的目标端口。
验证代理真的配置了上游 TLS
先检查 Envoy 为 httpbin.org:80 生成的上游集群是否包含 TLS transport socket,再从应用容器明确发送一条明文 HTTP 请求。命令要求本机已安装 istioctl;第二条请求还依赖集群允许访问公网。
istioctl proxy-config clusters curl.tls-lab \
  --fqdn httpbin.org \
  --port 80 \
  -o json \
  | grep -q 'envoy.transport_sockets.tls' \
  && echo 'TLS transport socket configured'

kubectl exec -n tls-lab curl -c curl -- \
  curl -sS -o /dev/null -w '%{http_code}\n' http://httpbin.org/get
预期输出
TLS transport socket configured
200
第二条命令中的 URL 明确使用 http://,因此应用侧没有主动建立 HTTPS;结合第一条命令确认上游集群存在 TLS transport socket,可以验证 TLS 是由 Sidecar 在连接外部 443 时发起的。如果第一行没有出现,应先检查 DestinationRule.host、逻辑端口和工作负载是否收到最新配置;如果 TLS transport socket 已存在但请求失败,再检查 DNS、出口网络策略、服务端证书或外部服务可用性。
避免 SNI、证书与双重 TLS 错配
SNI 是代理在 TLS 握手中告诉外部服务器要访问哪个主机名,它应与目标虚拟主机一致;subjectAltNames 则约束代理接受的服务端证书身份。两者都围绕主机名,但一个用于服务端选择证书,一个用于客户端校验证书身份,不能互相替代。
若把 TLS Origination 移到 egress gateway,外部侧仍遵循同样的 SNI、SAN 和端口规则;变化的是责任位置:Sidecar 负责把流量送到网关,网关再建立面向外部服务的 TLS。这样更适合把出口审计、证书和网络边界集中到少量受控网关上。