
容器与云原生 / 系统课时
比较 Sidecar 与 Ambient 数据面
比较 Sidecar 与 Ambient 数据面
Sidecar 与 Ambient 不只是代理位置不同,还把 L4 安全传输与 L7 流量治理组织成不同的数据面结构。理解 Envoy Sidecar、ztunnel 与 Waypoint 的职责,才能判断一条流量经过哪些代理,以及策略最终由谁执行。
学习目标
- 说清 Envoy Sidecar、ztunnel 与 Waypoint 的部署位置和职责边界
- 根据 L4 与 L7 能力判断一条流量需要经过哪些数据面组件
- 依据治理需求、运维耦合和迁移成本选择合适的数据面模式
数据面差异发生在哪里
Sidecar 模式把 Envoy 放进每个应用 Pod。应用的入站与出站流量都经过本 Pod 内的代理,因此 mTLS、负载均衡、HTTP 路由、重试、超时、授权和遥测等能力都紧贴工作负载部署。
Ambient 模式把能力拆成两层:每个节点运行共享的 ztunnel,负责基于工作负载身份的安全 L4 连接;需要 HTTP 等 L7 能力时,再为命名空间、服务或服务账户等治理边界显式关联 Waypoint。Waypoint 同样基于 Envoy,但生命周期与业务 Pod 解耦。
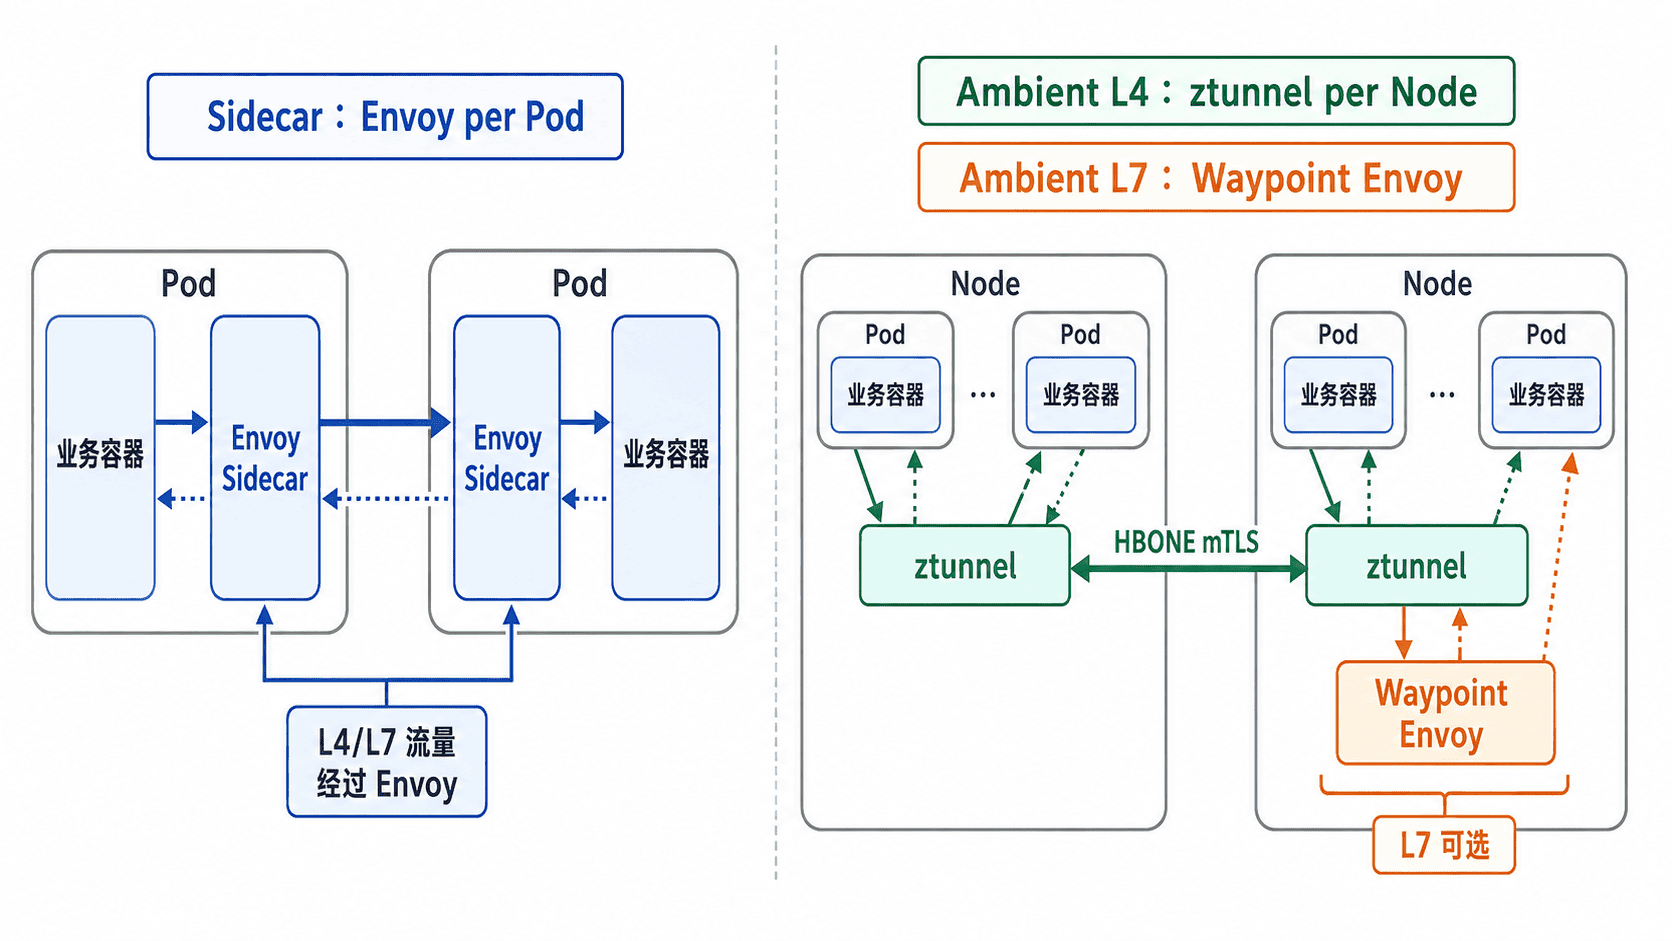
三类代理各自负责什么
| 数据面对象 | 典型部署位置 | 处理层次 | 核心职责 | 关键边界 |
|---|---|---|---|---|
| Envoy Sidecar | 每个应用 Pod 内 | L4 + L7 | mTLS、路由、负载均衡、重试/超时、授权与遥测 | 与应用 Pod 一起注入、升级并占用资源 |
| ztunnel | 每个节点共享 | L4 | 工作负载身份、mTLS、L4 授权、L4 遥测与安全隧道 | 不解析 HTTP 头,也不执行基于路径或方法的 HTTP 策略 |
| Waypoint | 应用 Pod 外的独立代理 | L7 | HTTP 路由、L7 授权、重试/超时与 L7 遥测 | 按需部署,只为显式关联到它的流量提供 L7 处理 |
ztunnel 的定位是安全的 L4 数据面,而不是“轻量版 Sidecar”。仅使用 ztunnel 时可以获得身份认证、mTLS 和 L4 策略,但基于 HTTP 路径、Header 或方法的治理没有 L7 执行点;这些能力需要 Waypoint。
流量路径为什么不同
Sidecar 模式中,客户端 Pod 的 Envoy 先处理出站流量,服务端 Pod 的 Envoy 再处理入站流量。代理数量随应用副本数增长,但每个工作负载天然拥有完整的 L7 处理点。
Ambient 的基础路径可理解为“源工作负载 → 源节点 ztunnel → 目标节点 ztunnel → 目标工作负载”,网格内 ztunnel 之间通过 HBONE 建立基于身份的安全传输。若流量关联了 Waypoint,并需要相应的 L7 处理,则路径会被引导经过 Waypoint,再到达目标工作负载。
因此,Waypoint 更接近面向目标侧治理边界的 L7 执行点。它可以独立扩缩容和升级,不要求重建业务 Pod;但看到工作负载已经进入 Ambient,并不代表 HTTP 路由、L7 授权或重试等能力已经自动存在。
如何选择数据面模式
选择 Sidecar 时,重点判断是否希望每个工作负载都具备完整 L7 能力,以及现有平台是否已经围绕 Sidecar 的资源管理、升级和排障建立成熟流程。代价是代理数量随 Pod 数量增长,并且代理与业务 Pod 的生命周期耦合更紧。
选择 Ambient 时,可以先用 ztunnel 为工作负载建立统一的 L4 安全覆盖,再只对需要高级流量治理的边界引入 Waypoint。这样能降低业务 Pod 与代理的耦合,但容量规划和故障定位必须同时观察 ztunnel、Waypoint 与业务工作负载。
判断时可以先问流量需要处理到哪一层:只需要身份认证、mTLS 和 L4 策略时,Ambient 的 ztunnel 已能承担核心职责;需要 HTTP 路由、L7 授权、重试或细粒度 HTTP 遥测时,Ambient 还需要 Waypoint,而 Sidecar 模式则由每个 Pod 内的 Envoy 承担这些能力。