
容器与云原生 / 系统课时
控制客户端 TLS 行为
控制客户端 TLS 行为
本课聚焦请求离开客户端代理后的 TLS 决策:什么时候应依赖 Istio 自动 mTLS,什么时候才需要在 DestinationRule 中显式设置 ISTIO_MUTUAL、MUTUAL、SIMPLE 或 DISABLE,从而避免握手失败或意外明文。
学习目标
- 区分
PeerAuthentication的服务端入站职责与DestinationRule的客户端出站职责。 - 理解自动 mTLS 的生效前提,以及显式
trafficPolicy.tls会如何覆盖默认判断。 - 能为网格内服务、外部单向 TLS 服务和自管证书 mTLS 服务选择合适模式并验证。
先分清入站与出站
Sidecar 模式下,一次服务调用至少包含两个方向不同的 TLS 决策。目标服务端代理依据 PeerAuthentication 判断入站是否允许明文、允许 mTLS,或只接受 mTLS;源客户端代理则依据 DestinationRule 或自动 mTLS,决定向上游发送明文、单向 TLS 还是双向 TLS。两者不能互相替代。
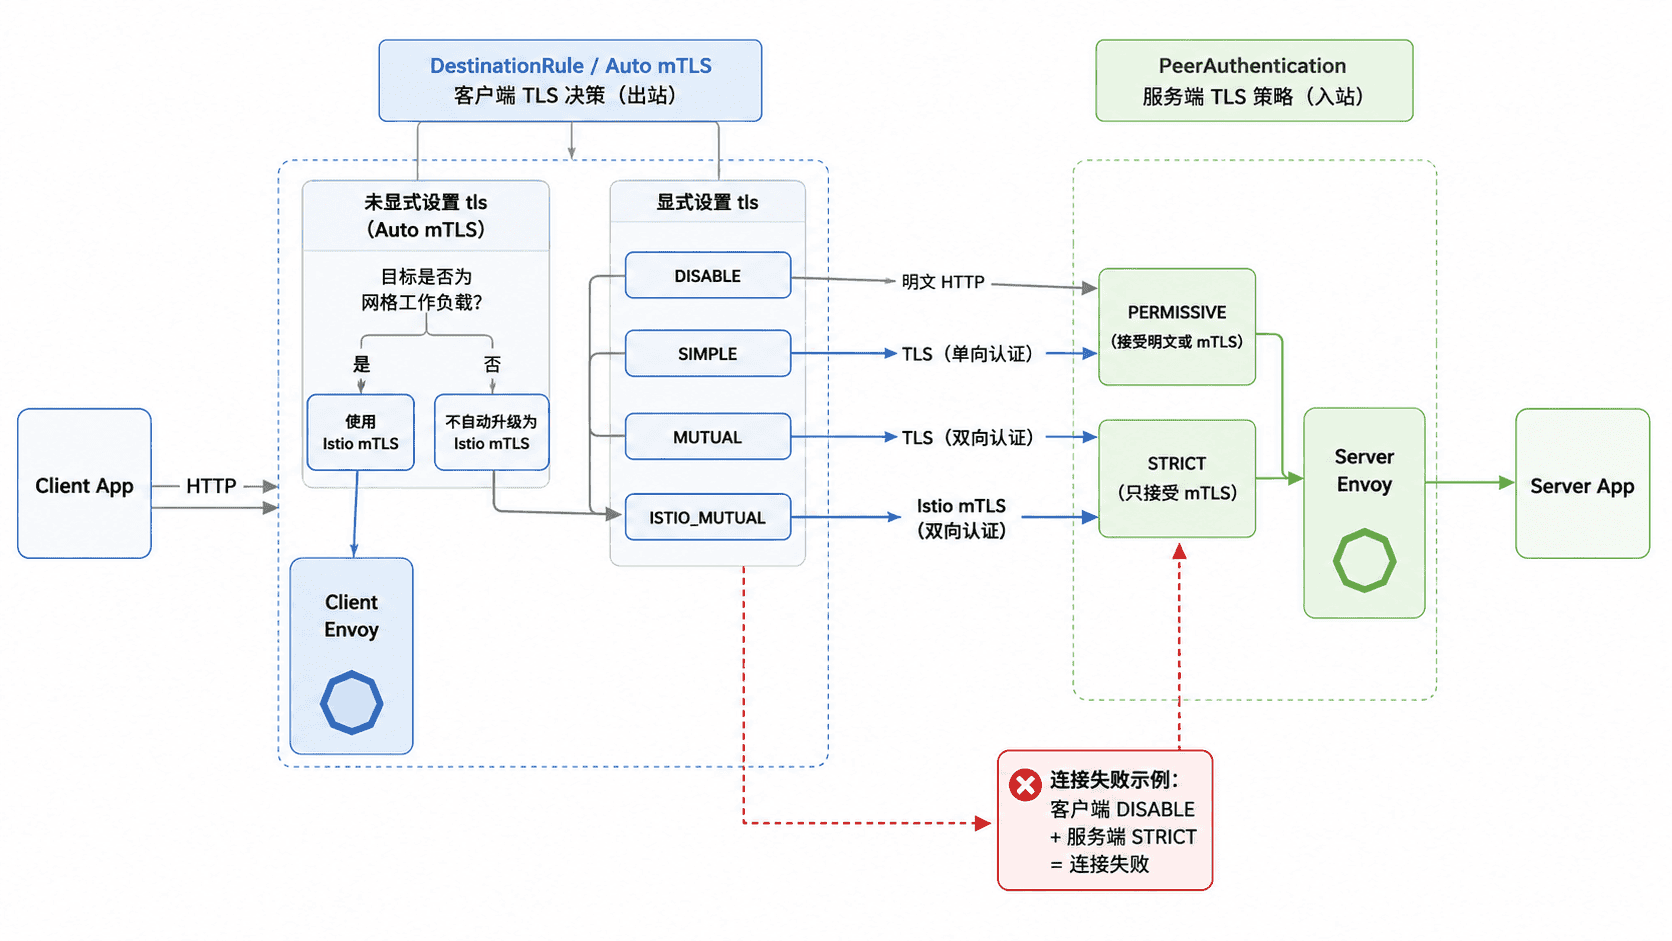
对网格内服务,如果匹配到的 DestinationRule 没有显式配置 trafficPolicy.tls,Istio 通常会采用自动 mTLS:客户端代理根据目标端点是否具备网格身份与对应的服务端能力,决定是否发起 Istio mTLS。这个默认机制已经覆盖大多数网格内互调场景,不需要为每个服务机械补一条 TLS 配置。
识别四种客户端 TLS 模式
DestinationRule 的 ClientTLSSettings 常见模式如下:
| 模式 | 客户端代理行为 | 典型用途 |
|---|---|---|
DISABLE |
不对上游发起 TLS | 明确要求保持明文的上游 |
SIMPLE |
建立普通 TLS,不发送客户端证书 | HTTPS 等单向 TLS 上游 |
MUTUAL |
建立双向 TLS,并使用自管客户端证书与私钥 | 自建 PKI 或非 Istio mTLS 上游 |
ISTIO_MUTUAL |
使用 Istio 管理的工作负载证书建立双向 TLS | 需要显式固定为 Istio mTLS 的网格目标 |
使用 ISTIO_MUTUAL 时,不应再填写 clientCertificate、privateKey 或 caCertificates;这些字段属于自管证书的 MUTUAL 场景。反过来,选择 MUTUAL 却没有准备代理可读取的证书材料,也会导致上游 TLS 连接失败。
先让自动 mTLS 工作
假设 reviews.default.svc.cluster.local 已进入网格,服务端通过 PeerAuthentication 要求 STRICT。没有特殊证书或 TLS Origination 需求时,优先让 DestinationRule 只承载负载均衡等策略,不写 trafficPolicy.tls。
cat <<'EOF' | kubectl apply -f -
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: reviews
  namespace: default
spec:
  host: reviews.default.svc.cluster.local
  trafficPolicy:
    loadBalancer:
      simple: LEAST_REQUEST
EOF
kubectl exec -n default deploy/curl -c curl -- curl -sS -o /dev/null -w 'status=%{http_code}\n' http://reviews.default.svc.cluster.local:<PORT>/health
预期输出
destinationrule.networking.istio.io/reviews <VALUE>
status=200
<PORT> 替换为实际 Service 端口;<VALUE> 通常为 created 或 configured。status=200 说明当前客户端 TLS 决策与服务端接收策略至少在连通性上匹配。若失败,不要立即写死 ISTIO_MUTUAL,应先检查目标端点是否确实进入网格、PeerAuthentication 是否命中,以及是否存在更具体的 DestinationRule 覆盖当前规则。
只在有证据时显式覆盖
如果已经确认目标必须使用 Istio mTLS,可以在同一条规则中显式加入 ISTIO_MUTUAL。下面是依赖前述 DestinationRule 上下文的片段示例:
trafficPolicy:
  tls:
    mode: ISTIO_MUTUAL
  loadBalancer:
    simple: LEAST_REQUEST
该设置会关闭自动选择,强制客户端代理按 Istio mTLS 连接目标。修改后仍应重复前面的业务请求验证;若目标端点不是网格工作负载,或缺少可用的 Istio 身份,连接可能失败。对于外部 HTTPS 服务使用 SIMPLE;对于要求专用客户端证书的外部 mTLS 服务使用 MUTUAL。
普通网格内调用应先依赖自动 mTLS,把 DestinationRule 的 TLS 配置留给有明确需求的例外场景。这样既能保留 Istio 对端点状态的自动判断,也能减少手工覆盖安全默认值带来的风险。