
容器与云原生 / 系统课时
使用 ServiceEntry 注册外部服务
使用 ServiceEntry 注册外部服务
ServiceEntry 用来把 Kubernetes 服务注册表之外的主机纳入 Istio 服务模型。本课以一个外部 HTTPS 主机为例,完成注册、应用与验证,并说明 DNS、STATIC、NONE 三种解析方式该如何选择。
学习目标
- 能用
ServiceEntry声明外部主机、端口、协议与位置 - 能根据真实寻址方式选择
DNS、STATIC或NONE - 能从带 Sidecar 的工作负载验证资源生效并访问外部服务
ServiceEntry 改变了什么
ServiceEntry 不是 Kubernetes Service,也不会创建公网 DNS 记录。它把额外服务加入 Istio 的服务注册视图,使数据面代理知道目标主机使用什么协议、如何发现端点,以及后续可以对它应用哪些流量治理规则。
对 HTTP 请求,主机名参与 Host 或 Authority 匹配;对 TLS 流量,代理通常依据 SNI 识别目标。若网格出口策略为 ALLOW_ANY,未注册的外部流量仍可能直连;若使用 REGISTRY_ONLY,则应先把允许访问的外部目标注册到服务模型中。
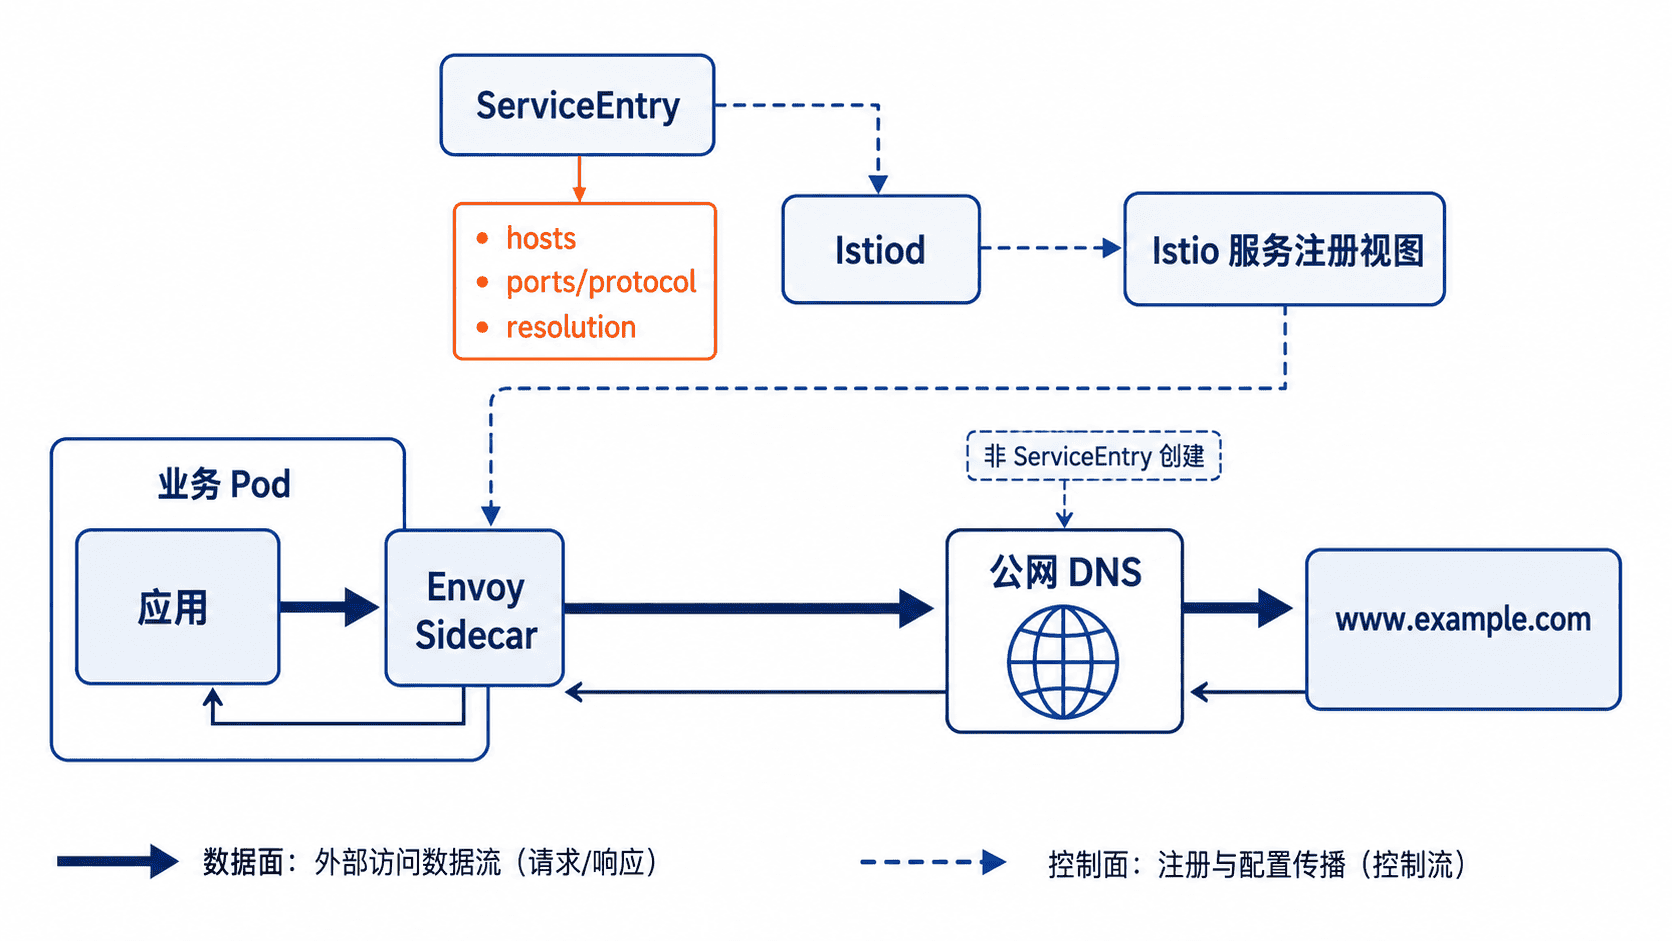
定义外部 HTTPS 服务
下面把 www.example.com:443 注册为网格外部服务。MESH_EXTERNAL 表示服务位于网格之外;resolution: DNS 表示代理通过 DNS 获取端点地址。将配置保存为 service-entry.yaml。
apiVersion: networking.istio.io/v1
kind: ServiceEntry
metadata:
  name: example-com
spec:
  hosts:
  - www.example.com
  location: MESH_EXTERNAL
  ports:
  - number: 443
    name: https
    protocol: HTTPS
  resolution: DNS
这里的主机必须直接写成 www.example.com。YAML 普通标量不会把反斜杠解释成“转义点号”,因此写成 www\.example.com 会把反斜杠变成值的一部分,无法匹配真实主机名。MESH_EXTERNAL 也应按枚举值原样书写。
配置没有显式列出 endpoints,因此 DNS 模式会以 hosts 中的域名作为解析目标。protocol: HTTPS 则明确 443 端口承载 HTTPS 流量,使代理按对应协议语义处理连接。
应用并验证
下面假设当前命名空间已有一个注入 Sidecar、标签为 app=sleep、容器名为 sleep 且包含 curl 的测试工作负载。命令同时完成资源应用、字段校验和实际访问,避免把“对象已创建”误认为“外部请求一定成功”。
SOURCE_POD=$(kubectl get pod -l app=sleep -o jsonpath='{.items[0].metadata.name}')

kubectl apply -f service-entry.yaml
kubectl get serviceentry example-com -o jsonpath='{.spec.hosts[0]}{"\n"}{.spec.location}{"\n"}{.spec.resolution}{"\n"}'

kubectl exec "$SOURCE_POD" -c sleep -- sh -c 'curl -fsS -o /dev/null https://www.example.com && echo external-service-ok'
预期输出
serviceentry.networking.istio.io/example-com created
www.example.com
MESH_EXTERNAL
DNS
external-service-ok
资源已存在时,第一行也可能显示 configured 或 unchanged。真正的访问验证是最后一行:只有 DNS 解析、网络连接、TLS 建连和 HTTP 请求都成功时,curl 才会输出 external-service-ok。若失败,应先分别检查 kubectl apply、ServiceEntry 字段和 Pod 内部访问错误,而不是直接归因于外部网络。
选择解析方式
DNS 适合“给定域名,由代理解析当前地址”的外部服务,是普通 SaaS 和第三方 API 常见的选择。STATIC 适合由配置明确维护端点地址的场景,通常同时声明 endpoints。NONE 不要求 Istio 为服务解析出新的目标地址,连接继续使用应用原本选择的目的 IP,常用于特定透传或通配主机场景。
解析方式必须与真实寻址模型一致。会随 DNS 变化的服务若错误配置为 STATIC,可能留下过期端点;本应使用固定端点却误用 DNS,也可能让代理访问到非预期地址。
当外部主机还需要超时、连接池、TLS 发起、故障处理或集中出口策略时,应先用 ServiceEntry 定义服务身份和发现方式,再叠加对应治理对象。排障时也应先确认注册与解析,再检查路由和流量策略。