
容器与云原生 / 系统课时
使用 AuthorizationPolicy 限制访问
使用 AuthorizationPolicy 限制访问
本课把服务间访问从“进入网格即可调用”收紧为最小权限:只允许指定服务账号访问指定工作负载的指定 HTTP 方法与路径,并通过正反请求验证 200 与 403 的授权边界。
学习目标
- 能用
selector把策略限定到目标工作负载。 - 能组合来源身份、HTTP 方法和路径形成最小权限
ALLOW规则。 - 能用允许、来源越权和操作越权三类请求验证策略是否生效。
先确定授权边界
AuthorizationPolicy 的判断对象不是 Kubernetes Service 本身,而是策略实际附着的工作负载或目标资源。最小权限通常同时回答三个问题:谁可以来、策略保护谁、允许执行什么操作。来源服务账号由 mTLS 对端身份派生,HTTP 方法和路径来自七层请求属性。
本例按 Sidecar 数据面演示:shop 命名空间已有 orders 工作负载,Pod 带 app=orders 标签;frontend 与 reporter 两个客户端都能执行 curl,ServiceAccount 分别为 frontend 和 reporter。为让验证结果可解释,假设没有其他同时作用于 orders 的授权策略改变这些请求的结果,并且网格内 mTLS 身份可用。
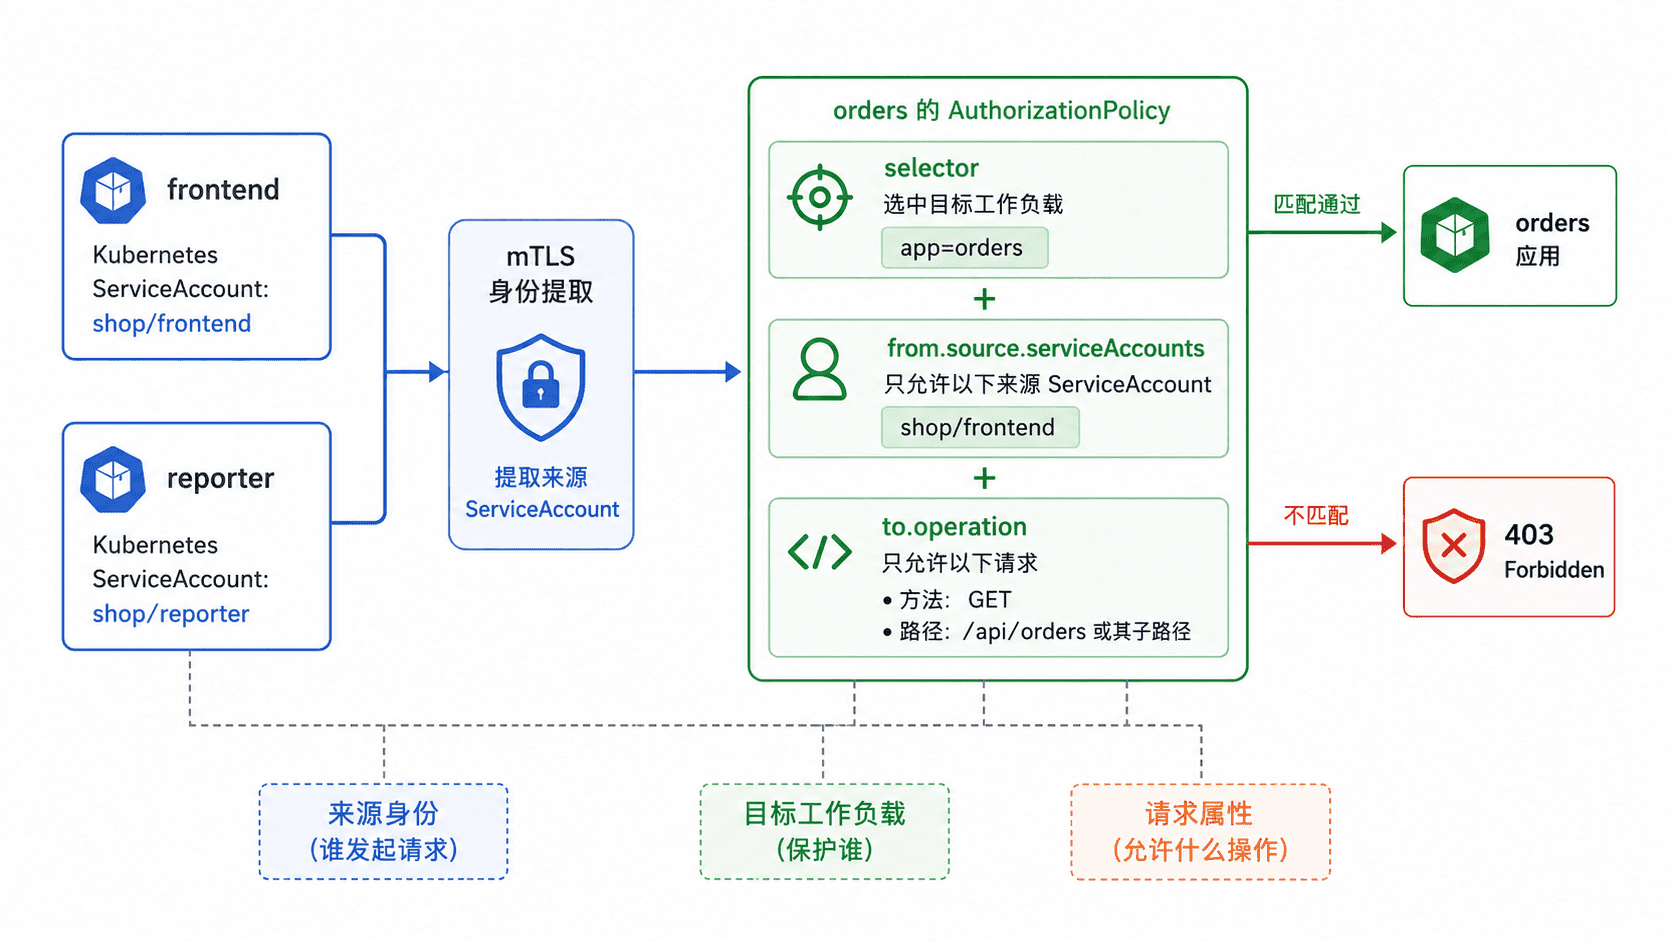
配置最小权限 ALLOW 规则
下面的策略只作用于 app=orders 的工作负载,并只放行 shop/frontend 服务账号发起的 GET 请求。路径同时列出集合根路径和子路径;Istio 支持 {*} 与 {**} 路径模板,其中 {**} 必须保持原始模板语法,不能给星号添加反斜杠转义。
apiVersion: security.istio.io/v1
kind: AuthorizationPolicy
metadata:
  name: orders-read
  namespace: shop
spec:
  selector:
    matchLabels:
      app: orders
  action: ALLOW
  rules:
  - from:
    - source:
        serviceAccounts:
        - shop/frontend
    to:
    - operation:
        methods:
        - GET
        paths:
        - /api/orders
        - '/api/orders/{**}'
保存为 orders-authz.yaml 后应用并确认资源存在:
kubectl apply -f orders-authz.yaml
kubectl get authorizationpolicy -n shop orders-read -o name
预期输出:
authorizationpolicy.security.istio.io/orders-read created
authorizationpolicy.security.istio.io/orders-read
第一次创建时第一行通常显示 created;资源已存在时也可能显示 configured 或 unchanged。策略生效后,后续请求还必须命中某个适用的 ALLOW 规则才能进入目标应用。
理解 ALLOW 的收紧效果
当目标工作负载存在至少一个适用的 ALLOW 策略时,请求必须匹配某个 ALLOW 规则才能通过,未命中的请求会被拒绝。因此,本例不是“额外增加一条放行规则”,而是在被选中的 orders 工作负载上建立允许列表。
同一条规则中的 from、to 和 when 会共同约束一次请求;同一字段列表中的多个值用于匹配候选值。本例不需要 when,因为来源身份、HTTP 方法和路径已经足够表达授权边界。
用正反请求验证
先由被允许的 frontend 调用读取接口,再让 reporter 发起相同请求,最后让 frontend 改用 POST。三次请求分别验证“身份与操作均允许”“来源身份不允许”“来源允许但操作越权”。
kubectl exec -n shop deploy/frontend -- \
  curl -sS -o /dev/null -w '%{http_code}\n' \
  http://orders.shop.svc.cluster.local:8080/api/orders/42

kubectl exec -n shop deploy/reporter -- \
  curl -sS -o /dev/null -w '%{http_code}\n' \
  http://orders.shop.svc.cluster.local:8080/api/orders/42

kubectl exec -n shop deploy/frontend -- \
  curl -sS -o /dev/null -w '%{http_code}\n' -X POST \
  http://orders.shop.svc.cluster.local:8080/api/orders/42
预期输出:
200
403
403
如果允许请求也得到 403,优先检查策略是否选中了实际 Pod、客户端是否确实使用 shop/frontend ServiceAccount、mTLS 身份是否可用,以及是否还有其他策略参与决策。如果本应拒绝的请求仍返回 200,则检查请求是否访问了未被 selector 选中的工作负载,或是否绕过了受策略保护的数据面。
把授权规则写成“目标明确、来源明确、操作明确”的允许列表,比依赖宽泛的命名空间或 IP 白名单更容易审计;每次增加权限时,只扩展业务真正需要的调用面。