
容器与云原生 / 系统课时
认识 Service Mesh 流量路径
认识 Service Mesh 流量路径
一次服务调用进入 Service Mesh 后,应用代码通常不需要感知代理,但请求会被数据面接管、匹配治理规则,再送往目标工作负载。本篇用典型 sidecar 模式拆开调用链,并通过命令确认客户端代理确实拥有目标服务的上游配置。
学习目标
- 说清应用、客户端数据面、网络、服务端数据面与目标应用之间的调用顺序。
- 理解路由、负载均衡、mTLS 等治理能力分别在哪一段生效。
- 使用
curl与istioctl proxy-config验证真实调用对应的数据面配置。
从一次调用拆开路径
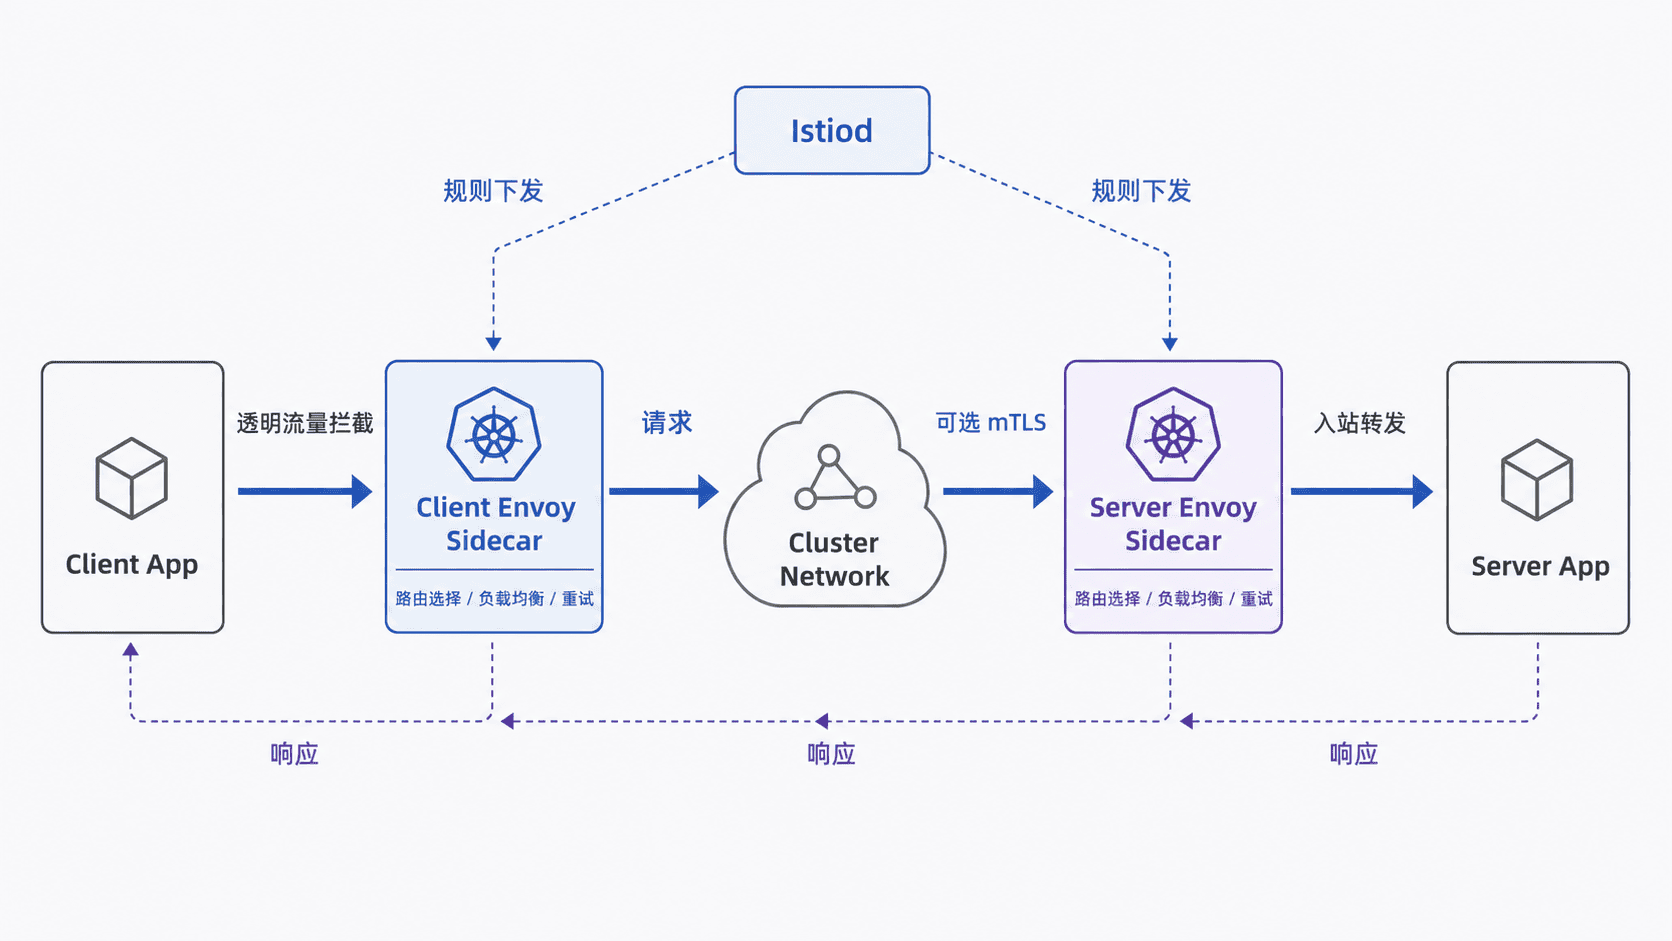
假设 sleep 调用 httpbin:8000。应用仍按普通 HTTP 客户端方式连接服务地址;在 sidecar 模式下,Istio CNI 或网络重定向规则把出站连接透明送入同 Pod 的 Envoy。Envoy 根据 Istiod 已下发的服务发现、路由和流量策略选择目标集群与具体端点,再通过集群网络访问目标 Pod。
目标 Pod 的入站流量通常先经过其 Envoy,再转发到应用监听端口。如果启用了 Istio mTLS,加密连接建立在两端数据面代理之间,应用容器仍可以使用普通 HTTP。应用只负责“调用哪个服务”,数据面负责“匹配什么路由、选择哪个端点、使用什么连接策略”。
请求实际由谁做决定
对 HTTP 流量来说,客户端 Envoy 通常承担最关键的出站决策。它先依据主机、路径、Header 等条件匹配路由,再把请求发送到对应上游集群;DestinationRule 等配置则影响 subset、负载均衡、连接池、异常检测和 TLS 等流量策略。服务端 Envoy 更靠近目标工作负载,常负责入站过滤、身份认证和授权检查。
因此,排查“为什么请求去了这个版本”时,不能只查看 Kubernetes Service,还要检查源工作负载代理实际收到的路由、集群和端点配置。反过来,如果请求已经到达目标 Pod 却被入站策略拒绝,排查重点就应转向目标侧数据面及其安全策略。
用命令验证这条路径
下面假设 default 命名空间已经运行带 sidecar 的 sleep 客户端和 httpbin 服务。先从客户端发起请求,再查看同一客户端代理中是否存在 httpbin 的出站集群。
NS=default
CLIENT_POD=$(kubectl -n "$NS" get pod -l app=sleep -o jsonpath='{.items[0].metadata.name}')

kubectl -n "$NS" exec "$CLIENT_POD" -c sleep -- \
  curl -sS -o /dev/null -w '%{http_code}\n' http://httpbin:8000/status/200

istioctl proxy-config clusters "$CLIENT_POD.$NS" | \
  grep 'httpbin.default.svc.cluster.local'
预期输出
200
httpbin.default.svc.cluster.local ... 8000 ... outbound ... EDS ...
Pod 名、列宽以及 istioctl 输出列会随环境和 Istio 版本不同而变化。验证重点有两个:HTTP 请求返回 200,并且发起请求的客户端代理配置中能够找到指向 httpbin.default.svc.cluster.local 的出站集群。若请求成功却查不到该集群,应先确认客户端是否确实注入 sidecar,以及查询的是否为实际发起请求的 Pod。
建立正确的排查边界
这条路径可以概括为:应用发起调用,源数据面执行出站治理,网络负责传输,目标数据面执行入站处理,最后交给目标应用。Istiod 不参与每个业务请求的转发,而是提前把服务发现和治理配置下发给数据面。区分控制面与数据面,是后续理解灰度发布、重试、熔断以及定位流量异常的基础。