
容器与云原生 / 系统课时
排查 xDS 与 Ambient 流量异常
排查 xDS 与 Ambient 流量异常
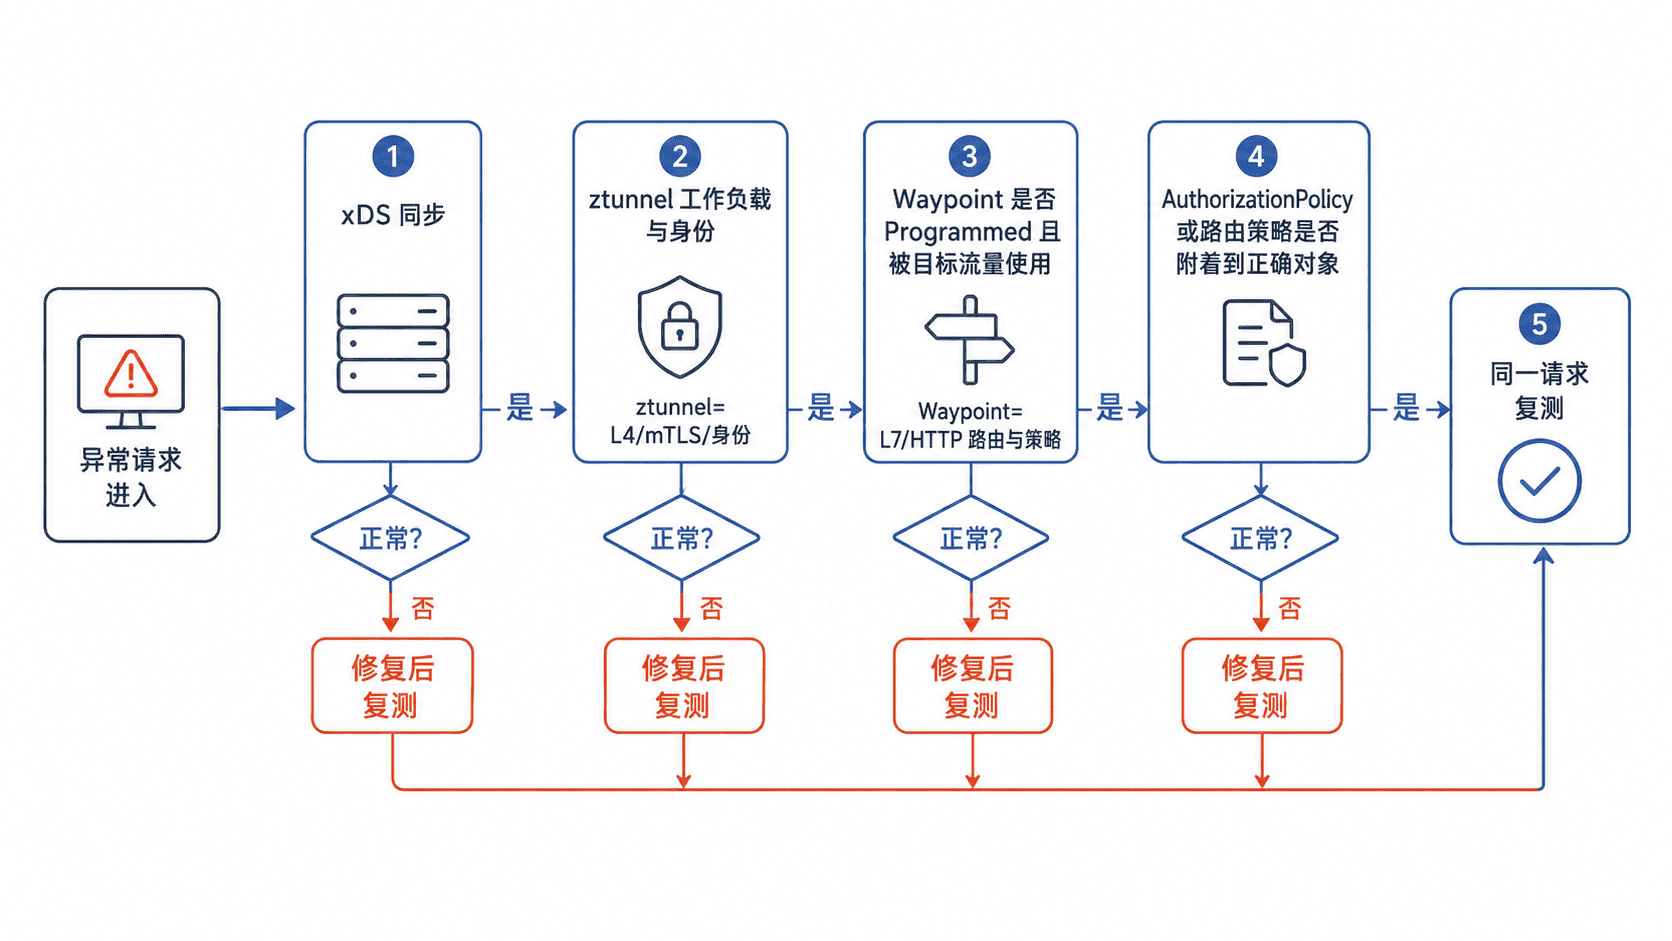
Ambient 流量异常要沿着同一条失败请求逐层收敛:先确认 ztunnel 实际看到的工作负载,再判断问题属于 L4 还是需要 Waypoint 的 L7,最后核对策略附着并复测。这样可以避免把“配置已创建”误判成“数据面已采用”。
学习目标
- 使用 ztunnel 专用视图检查 Ambient 工作负载发现状态
- 区分 ztunnel 的 L4 问题与 Waypoint 的 L7 问题
- 核对 Waypoint 与策略附着,并用原始失败请求完成验证
先锁定 L4 还是 L7
先固定一条可重复的失败请求,记录源工作负载、目标 Service、端口、协议和返回现象。连接失败、HBONE 或 mTLS 身份异常,应优先检查 ztunnel;只有 HTTP 路径、Header、JWT、L7 授权或路由规则异常时,才继续确认 Waypoint。
Ambient 的关键边界是:ztunnel 负责 L4 安全传输与身份,Waypoint 承担需要 Envoy L7 能力的治理。因此“Pod 已进入 Ambient”不等于“请求一定经过 Waypoint”,也不等于 L7 策略已经生效。
用 ztunnel 专用视图检查 xDS 结果
istioctl proxy-status 不能作为 ztunnel 的第一排障入口,因为它不显示 ztunnel 工作负载,不能据此判断 ztunnel 是否获得了预期配置。Ambient 应先查看 istioctl ztunnel-config workloads,确认具体 ztunnel 所看到的工作负载发现结果,再决定是否深入控制面。
先执行只读检查,不要急着修改策略:
istioctl ztunnel-config workloads
istioctl waypoint list -A
kubectl get namespace <NAMESPACE> --show-labels
kubectl get service <SERVICE> -n <NAMESPACE> --show-labels
预期结果:
ztunnel:源端和目标端工作负载可见,命名空间、地址、节点等信息符合预期
namespace:目标命名空间存在预期的 istio.io/dataplane-mode=ambient 标签
waypoint:需要 L7 治理时,预期 Waypoint 已创建并可用
service 或 namespace:需要经过 Waypoint 时,存在正确的 istio.io/use-waypoint 关联
如果目标工作负载在 ztunnel 视图中缺失,优先检查 Ambient 纳管标签、Pod 是否刚完成重建,以及对应节点上的 ztunnel 是否正常。若 ztunnel 视图与 Kubernetes 实际对象明显不一致,再进一步查看 Istiod 针对具体 ztunnel 维护的 xDS 配置状态;不要用 proxy-status 中是否出现该工作负载或某个 SYNCED 状态替代这一步。
确认 Waypoint 与策略附着
当连接、HBONE 和身份路径正常,而故障只出现在 HTTP 方法、路径、Header、JWT 或 L7 路由时,把重心转向 Waypoint。先确认 Waypoint 已就绪并被目标 Service 或命名空间使用,再检查 L7 AuthorizationPolicy 是否通过 targetRefs 指向实际由该 Waypoint 处理的 Service 或 Gateway。
kubectl get authorizationpolicy -n <NAMESPACE>
kubectl get authorizationpolicy <POLICY> -n <NAMESPACE> -o yaml
istioctl analyze -A
预期结果:
AuthorizationPolicy:目标策略位于预期命名空间,targetRefs 指向实际受 Waypoint 处理的对象
istioctl analyze:没有与本故障直接相关的阻断性配置错误
如果策略包含 HTTP 方法、路径、Header 或 JWT 条件,但请求并未经过目标 Waypoint,那么“策略存在但不生效”符合机制。此时应先修复 istio.io/use-waypoint 关联或策略 targetRefs,再判断规则内容本身。
用同一请求完成故障闭环
修复后必须重放最初那条失败请求,不能换成另一条更容易成功的请求。下面示例从客户端 Pod 访问目标 Service,并只打印 HTTP 状态码;将占位符替换为实验环境中的真实值。
kubectl exec -n <CLIENT_NAMESPACE> <CLIENT_POD> -- curl -sS -o /dev/null -w '%{http_code}' "http://<SERVICE>.<NAMESPACE>.svc.cluster.local:<PORT>/<PATH>"预期输出:
200实际健康接口的期望状态码可能不是 200,应以接口契约为准。若复测仍失败,就从最近一个已经确认正常的层级继续向后检查并保留证据;只有原始失败请求恢复到预期结果,才能证明修复命中了真正的故障原因。