
容器与云原生 / 系统课时
理解 Istiod 与 xDS 配置传播
理解 Istiod 与 xDS 配置传播
Istio 的流量规则写入 Kubernetes 后,不是由业务请求临时读取 YAML,而是由 Istiod 计算为各数据面实例需要的运行时配置,再通过 xDS 持续下发。本篇串起“资源变更到代理生效”的链路,并用一次 Header 变更同时验证同步状态和真实请求结果。
学习目标
- 说明 Kubernetes/Istio 配置、Istiod 与数据面代理之间的职责边界。
- 理解 LDS、RDS、CDS、EDS 分别描述监听、路由、集群与端点。
- 使用
istioctl proxy-status和真实请求区分“控制面已同步”与“业务行为已生效”。
配置如何从控制面到达数据面
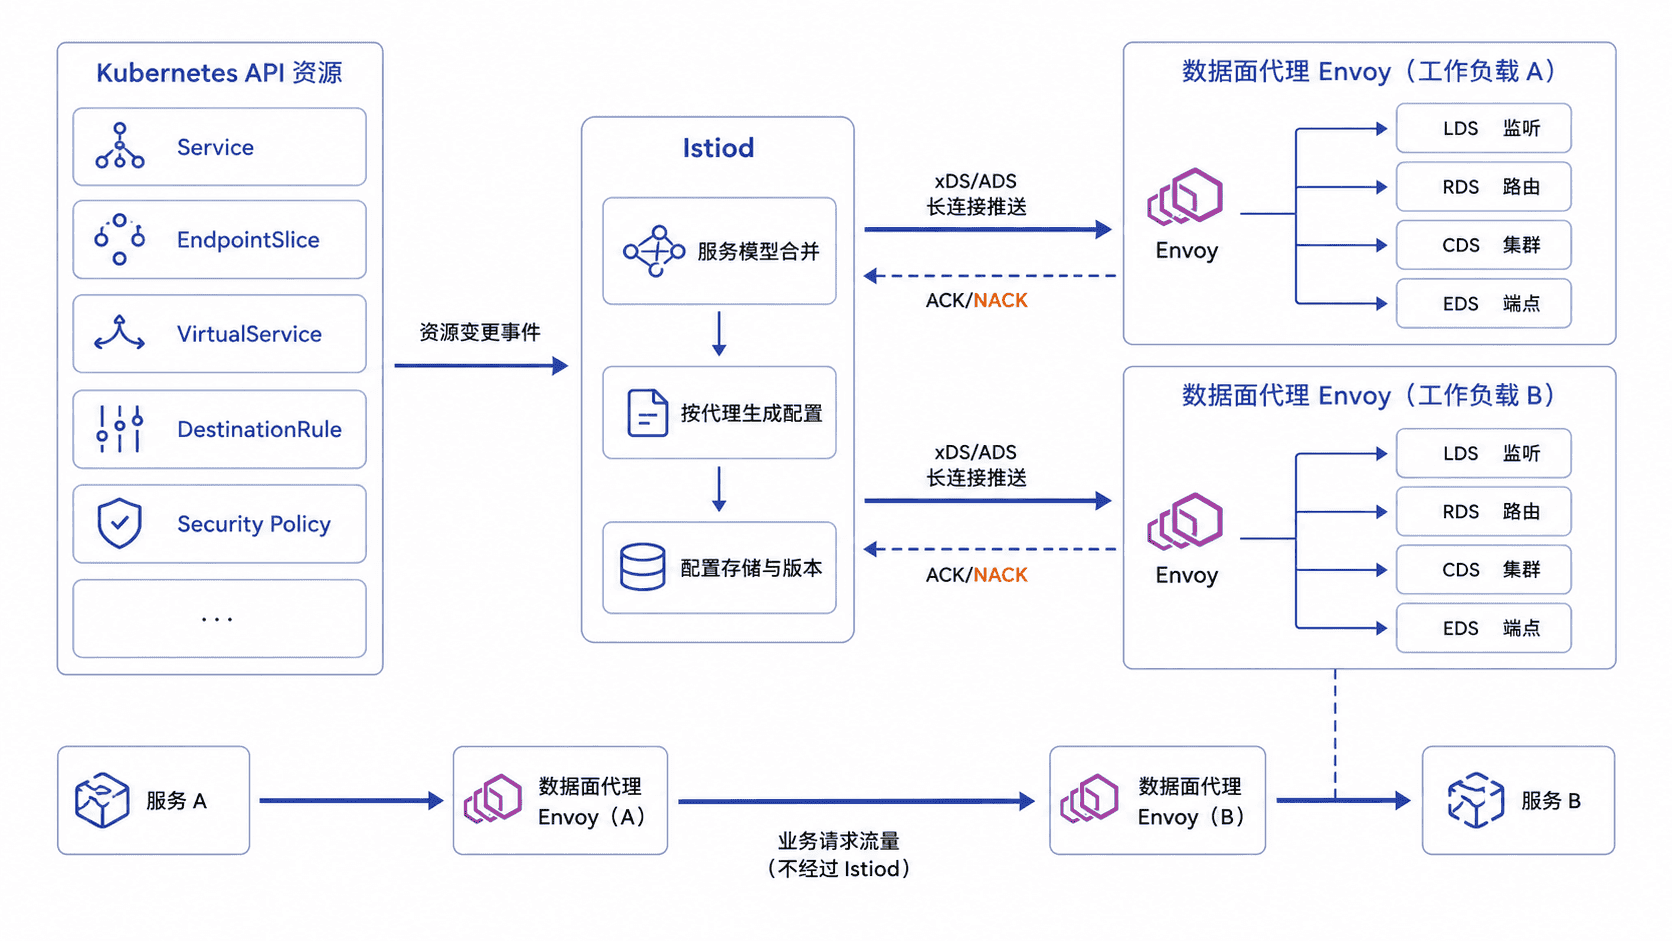
用户通过 Kubernetes API 创建 Service、VirtualService、DestinationRule、AuthorizationPolicy 等资源后,Istiod 持续观察相关对象和服务端点变化,构建内部服务模型,再为受影响的工作负载生成对应的数据面配置。
在 sidecar 模式下,Envoy 与 Istiod 之间保持长期 xDS/ADS 配置通道;Istio agent 还参与代理启动、证书获取和 xDS 转发等工作。核心职责不变:Istiod 计算并传播期望配置,数据面代理接收并执行配置。业务请求本身不经过 Istiod,因此控制面短暂不可用时,已经运行的数据面仍可继续使用最近一次成功接收的配置。
xDS 四类配置如何分工
Envoy 最常见的四类动态资源可以按“从入口到上游”的顺序理解。LDS 定义监听器及其过滤链;RDS 描述 HTTP 请求如何按主机、路径、Header 等条件匹配路由;CDS 定义可选择的上游集群及连接策略;EDS 则提供这些集群当前可用的具体端点。
一次资源变化不一定让四类配置全部改变。例如新增一个后端 Pod,主要变化通常发生在端点集合;修改 VirtualService 的 Header 操作、匹配条件或权重,更可能影响路由配置。安全策略还可能同时影响监听器过滤链、集群或上游 TLS 配置,因此不能把某一种 Istio 资源机械对应到单一 xDS 类型。
一次变更怎样到达代理
配置传播可以按下面的顺序理解:
- Kubernetes API 接受资源变更并保存新的期望状态。
- Istiod 观察到相关对象或端点变化,重新计算受影响代理需要的配置。
- Istiod 通过已有 xDS 通道发送更新,代理校验后接受并应用。
- 代理接受更新后回报 ACK;若拒绝某次更新,则会回报 NACK,并可能继续使用上一份可用配置。
- 后续新请求按照代理本地的新运行时配置处理,不需要再次查询 Istiod。
因此,“YAML 已经 apply 成功”并不等于“所有数据面已经按预期执行”。排查时至少要同时检查代理同步状态和实际请求行为。
用一次 Header 变更验证传播
下面假设 default 命名空间已经存在带 sidecar 的 sleep 和 httpbin 工作负载,并且 httpbin Service 的 8000 端口可访问。创建一条 VirtualService,让发往 httpbin 的 HTTP 请求在路由处理时增加 x-xds-demo: on。
apiVersion: networking.istio.io/v1
kind: VirtualService
metadata:
  name: xds-demo
  namespace: default
spec:
  hosts:
    - httpbin.default.svc.cluster.local
  http:
    - headers:
        request:
          set:
            x-xds-demo: "on"
      route:
        - destination:
            host: httpbin.default.svc.cluster.local
            port:
              number: 8000
将配置保存为 xds-demo.yaml。这个配置的预期行为是:匹配到 httpbin 的请求经过客户端 Envoy 路由处理后,被补充指定 Header。随后用同一个客户端代理检查同步状态并发起真实请求。
NS=default
kubectl -n "$NS" apply -f xds-demo.yaml

CLIENT_POD=$(kubectl -n "$NS" get pod -l app=sleep -o jsonpath='{.items[0].metadata.name}')
istioctl proxy-status "$CLIENT_POD.$NS"

kubectl -n "$NS" exec "$CLIENT_POD" -c sleep -- curl -sS http://httpbin:8000/headers | grep -i x-xds-demo
预期输出
virtualservice.networking.istio.io/xds-demo created

NAME                         CLUSTER      CDS     LDS     EDS     RDS     <VALUE>
sleep-<ID>.default           Kubernetes   SYNCED  SYNCED  SYNCED  SYNCED  <VALUE>

    "X-Xds-Demo": "on",
首次创建资源时 kubectl apply 通常显示 created,再次执行可能显示 configured 或 unchanged;proxy-status 的列、代理标识和展示顺序会随 Istio 版本不同,实际值会替换 <ID> 和 <VALUE>。验证重点是目标代理的主要 xDS 状态没有明显同步滞后,并且 httpbin 返回的请求 Header 中确实出现 X-Xds-Demo: on。
如果代理已经同步却看不到 Header,应继续检查 VirtualService 的 host、端口和作用范围,并确认请求确实经过目标客户端代理;不要仅凭 proxy-status 为 SYNCED 就断定业务规则一定正确。
把期望状态和生效状态分开
理解 xDS 的关键不是记住四个缩写,而是区分两层事实:Kubernetes 中保存的是期望状态,数据面代理内存中的 listener、route、cluster 和 endpoint 才是实际执行状态。Istiod 负责把前者计算并传播成后者;排查治理规则时,先确认资源正确,再确认代理同步,最后用真实请求验收行为,可以避免“配置已存在但流量未按预期处理”的误判。