
容器与云原生 / 系统课时
通过 Egress Gateway 集中出口
通过 Egress Gateway 集中出口
Egress Gateway 把指定外部访问从“每个工作负载直接出网”改成“先经过统一代理,再访问公网”。本课完成一条两段式 HTTP 出口路由,并说明如何验证流量已被导向网关,以及为什么还需要网络层策略才能阻止旁路。
学习目标
- 能解释 Sidecar 到 Egress Gateway、再到外部服务的两段路由
- 能组合
ServiceEntry、Gateway、DestinationRule与VirtualService - 能验证出口路由生效,并区分“配置经过网关”和“网络层强制经过网关”
先确认出口网关可用
下面示例假设集群已经部署 istio-egressgateway,服务地址为 istio-egressgateway.istio-system.svc.cluster.local。Istio 的安装配置不一定启用该组件,因此开始前先确认对应 Deployment 存在且至少有 1 个可用副本。
kubectl -n istio-system get deploy istio-egressgateway -o custom-columns=NAME:.metadata.name,AVAILABLE:.status.availableReplicas --no-headers预期输出
istio-egressgateway <VALUE><VALUE> 是当前可用副本数,实际值可能不同,但应至少为 1。若 Deployment 不存在或可用副本为 0,应先按当前 Istio 安装方式启用或修复 Egress Gateway,再继续配置。
理解两段出口路由
请求离开业务 Pod 后,第一段由工作负载 Sidecar 根据 VirtualService 把发往 example.com:80 的流量改投到 istio-egressgateway;第二段由 Egress Gateway 再把同一个逻辑主机转发到真正的外部服务。ServiceEntry 注册外部主机,Gateway 声明出口代理接收的主机和端口,DestinationRule 为网关服务提供可引用的 subset。
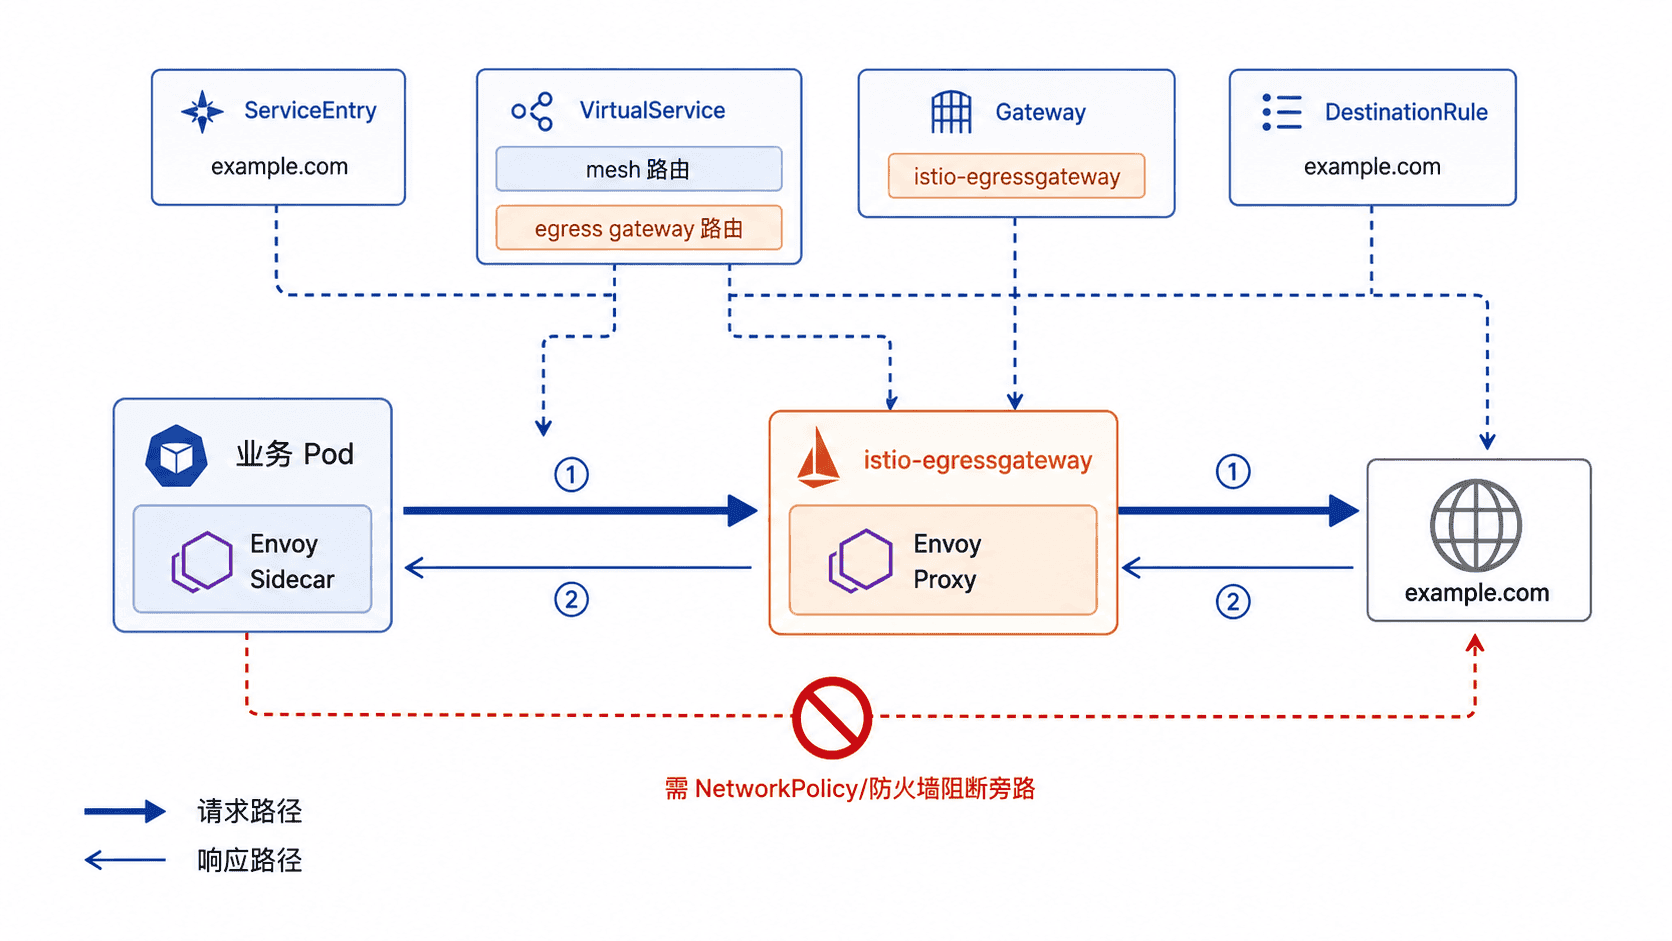
这类设计可以把访问日志、TLS 策略、出口 IP 和审计规则集中到少量网关实例上。但 Istio 路由本身只是数据面配置:如果业务 Pod 在网络层仍可直接访问公网,应用仍可能通过未受规则约束的路径绕过 Egress Gateway。
配置集中出口
下面把 example.com:80 注册到网格,并通过 istio-egressgateway 转发。配置放在 istio-system,并用 exportTo 让业务命名空间可见。resolution: DNS 表示代理向外部服务建立连接时通过 DNS 解析目标地址。
apiVersion: networking.istio.io/v1
kind: ServiceEntry
metadata:
  name: example-com
  namespace: istio-system
spec:
  hosts:
  - example.com
  exportTo:
  - '*'
  location: MESH_EXTERNAL
  ports:
  - number: 80
    name: http
    protocol: HTTP
  resolution: DNS
---
apiVersion: networking.istio.io/v1
kind: Gateway
metadata:
  name: example-egress
  namespace: istio-system
spec:
  selector:
    istio: egressgateway
  servers:
  - port:
      number: 80
      name: http
      protocol: HTTP
    hosts:
    - example.com
---
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: egressgateway-for-example
  namespace: istio-system
spec:
  host: istio-egressgateway.istio-system.svc.cluster.local
  exportTo:
  - '*'
  subsets:
  - name: example
---
apiVersion: networking.istio.io/v1
kind: VirtualService
metadata:
  name: direct-example-through-egress
  namespace: istio-system
spec:
  hosts:
  - example.com
  exportTo:
  - '*'
  gateways:
  - mesh
  - example-egress
  http:
  - match:
    - gateways:
      - mesh
      port: 80
    route:
    - destination:
        host: istio-egressgateway.istio-system.svc.cluster.local
        subset: example
        port:
          number: 80
  - match:
    - gateways:
      - example-egress
      port: 80
    route:
    - destination:
        host: example.com
        port:
          number: 80
这是一个完整配置文件,可保存为 egress-example.yaml。第一条 HTTP 规则只匹配 mesh,把工作负载流量送到出口网关;第二条只匹配 example-egress,让网关继续访问公网。MESH_EXTERNAL、SOURCE_POD 等都是实际标识符,不应添加反斜杠转义。
应用并验证数据面
下面假设测试工作负载位于 default 命名空间,标签为 app=sleep,应用容器名为 sleep。先应用配置,再检查 Sidecar 路由是否引用出口网关,最后从测试容器发起一次 HTTP 请求。
SOURCE_POD=$(kubectl get pod -n default -l app=sleep -o jsonpath='{.items[0].metadata.name}')
kubectl apply -f egress-example.yaml
istioctl proxy-config routes "$SOURCE_POD" -n default -o json | grep -q 'istio-egressgateway.istio-system.svc.cluster.local' && echo sidecar-route-points-to-egress
kubectl exec -n default "$SOURCE_POD" -c sleep -- sh -c 'curl -fsS -o /dev/null http://example.com && echo egress-request-ok'
预期输出
serviceentry.networking.istio.io/example-com created
gateway.networking.istio.io/example-egress created
destinationrule.networking.istio.io/egressgateway-for-example created
virtualservice.networking.istio.io/direct-example-through-egress created
sidecar-route-points-to-egress
egress-request-ok
已有资源再次应用时可能显示 configured 或 unchanged。sidecar-route-points-to-egress 表示 Sidecar 已收到指向出口网关的路由,egress-request-ok 表示请求最终能够访问外部服务;若 Egress Gateway 已启用访问日志,还可以结合其 istio-proxy 日志确认请求确实经过网关实例。
集中出口的价值在于把审计、策略和网络出口位置收敛到可控节点。Istio 配置负责“把匹配流量导过去”,网络层负责“让其他路径走不通”;两层同时成立,Egress Gateway 才能承担可靠的出口治理边界。