
容器与云原生 / 系统课时
在入口校验 JWT
在入口校验 JWT
本课把 Istio 入口 JWT 保护拆成认证与授权两层:先验证令牌是否可信,再要求请求具备指定权限。完成配置后,你将能用四组请求稳定区分无令牌、无效令牌、权限足够和权限不足,并依据 401/403 快速定位失败阶段。
学习目标
- 能为入口 Gateway 配置
RequestAuthentication校验外部 JWT。 - 能用
AuthorizationPolicy强制要求有效 JWT,并按 claim、方法和路径授权。 - 能根据 401 与 403 区分认证失败和授权失败。
先分清认证与授权
RequestAuthentication 只处理请求中实际出现的 JWT:它验证签名、iss、aud 等条件,并从有效令牌中提取身份和 claims。令牌存在但无法通过验证时,请求会在入口被拒绝;请求完全没有 JWT 时,单独配置它并不会强制拒绝。
因此入口保护通常还需要 AuthorizationPolicy。requestPrincipals: ["*"] 要求请求已经形成 JWT 身份,再用 request.auth.claims[scope]、HTTP 方法和路径继续收紧权限。认证回答“令牌可信吗”,授权回答“这个身份能做什么”。
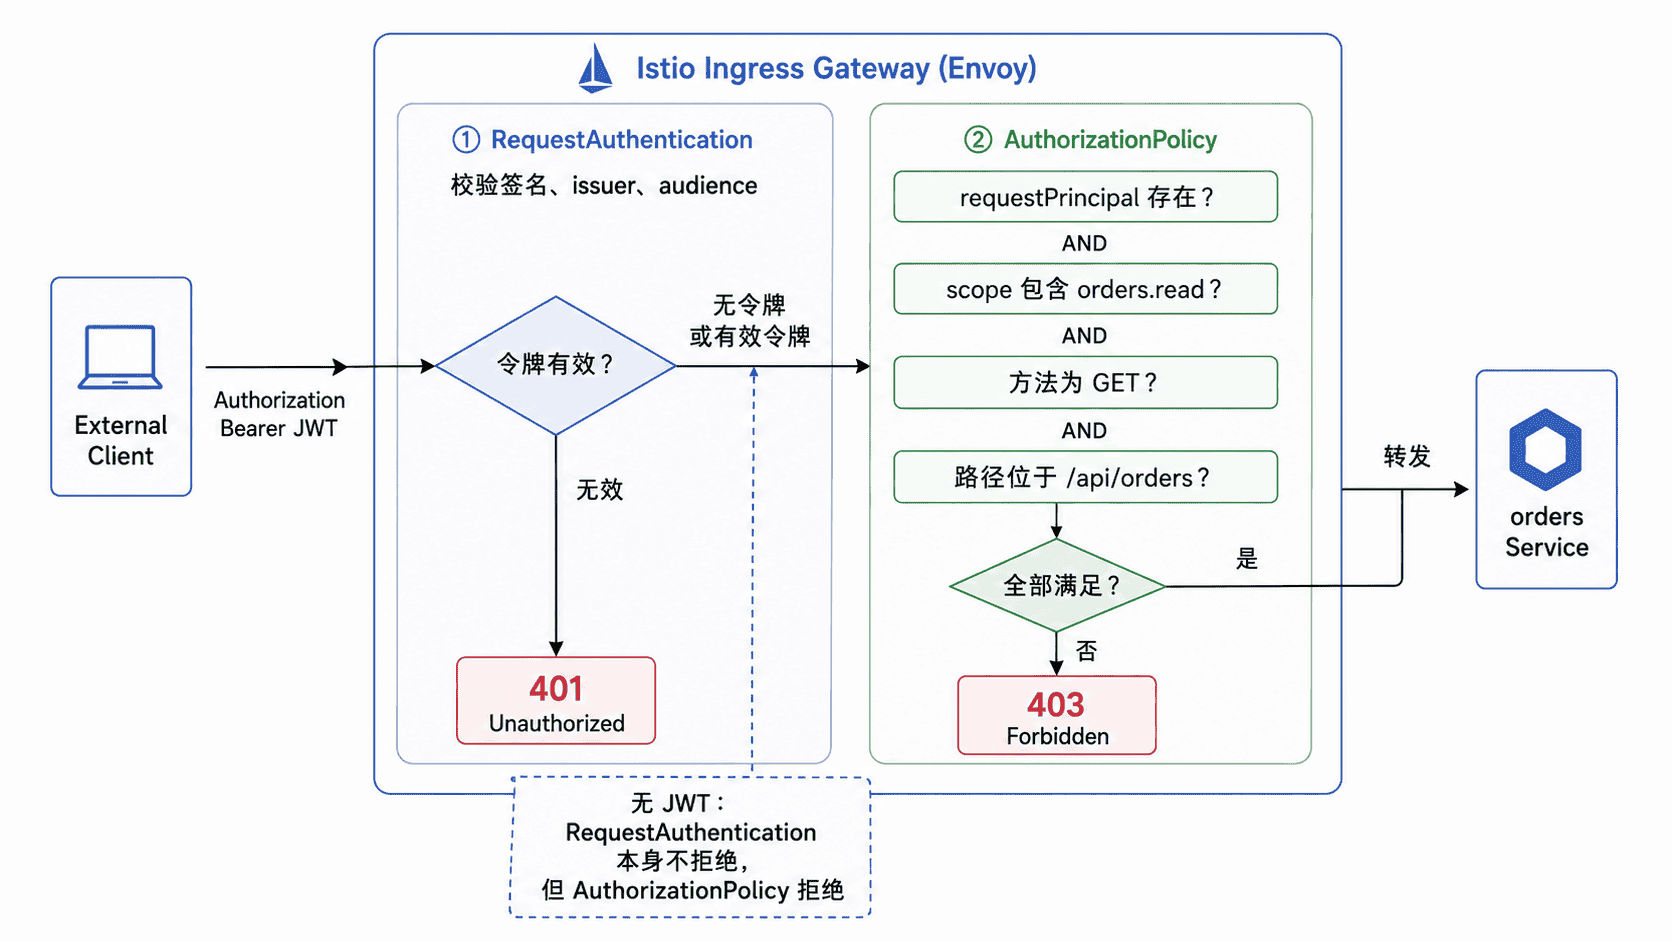
配置入口 JWT 验证
本例假设 ingress 命名空间已有 Kubernetes Gateway API 对象 public-gateway,并专用于受保护的外部 API。两条策略都用 targetRefs 绑定这个 Gateway,避免把策略意外扩展到同命名空间的其他工作负载。
下面是主配置。应用前把 <ISSUER>、<AUDIENCE>、<JWKS_URI> 替换为身份提供方的真实值;issuer 必须与令牌中的 iss 精确一致。
apiVersion: security.istio.io/v1
kind: RequestAuthentication
metadata:
  name: public-api-jwt
  namespace: ingress
spec:
  targetRefs:
  - group: gateway.networking.k8s.io
    kind: Gateway
    name: public-gateway
  jwtRules:
  - issuer: "<ISSUER>"
    audiences:
    - "<AUDIENCE>"
    jwksUri: "<JWKS_URI>"
---
apiVersion: security.istio.io/v1
kind: AuthorizationPolicy
metadata:
  name: public-api-orders-read
  namespace: ingress
spec:
  targetRefs:
  - group: gateway.networking.k8s.io
    kind: Gateway
    name: public-gateway
  action: ALLOW
  rules:
  - from:
    - source:
        requestPrincipals:
        - "*"
    to:
    - operation:
        methods:
        - GET
        paths:
        - /api/orders
        - "/api/orders/{**}"
    when:
    - key: request.auth.claims[scope]
      values:
      - orders.read
第一条策略默认从 Authorization: Bearer <TOKEN> 读取 JWT。第二条策略要求 JWT 身份存在、scope 包含 orders.read,并且请求是读取订单 API 的 GET。常见的空格分隔 scope 可以按单个 scope 值参与授权匹配。
应用并检查策略
将配置保存为 jwt-gateway-policy.yaml 后应用,再读取资源名称确认两条策略已经存在。重复执行时,kubectl apply 可能显示 configured 或 unchanged,这是正常的幂等行为。
kubectl apply -f jwt-gateway-policy.yaml
kubectl get requestauthentication,authorizationpolicy -n ingress -o name | grep -E 'public-api-jwt|public-api-orders-read'
预期输出:
requestauthentication.security.istio.io/public-api-jwt created
authorizationpolicy.security.istio.io/public-api-orders-read created
requestauthentication.security.istio.io/public-api-jwt
authorizationpolicy.security.istio.io/public-api-orders-read
首次创建时前两行通常显示 created;资源已存在时实际状态可能不同,查询结果的顺序也可能不同,但应能看到这两个资源名称。
验证四种入口请求
测试前把 API_URL 指向真实入口,并设置两个有效 JWT。两个 token 都应通过 issuer、audience 与签名校验并包含 sub;TOKEN_WITH_SCOPE 还应包含 orders.read,TOKEN_WITHOUT_SCOPE 则故意缺少该 scope。
: "${API_URL:?set API_URL}"
: "${TOKEN_WITH_SCOPE:?set TOKEN_WITH_SCOPE}"
: "${TOKEN_WITHOUT_SCOPE:?set TOKEN_WITHOUT_SCOPE}"

API_URL=${API_URL%/}

printf 'no_token='
curl -sS -o /dev/null -w '%{http_code}\n' "$API_URL/api/orders/42"

printf 'invalid_token='
curl -sS -o /dev/null -w '%{http_code}\n' -H 'Authorization: Bearer not-a-jwt' "$API_URL/api/orders/42"

printf 'with_scope='
curl -sS -o /dev/null -w '%{http_code}\n' -H "Authorization: Bearer $TOKEN_WITH_SCOPE" "$API_URL/api/orders/42"

printf 'without_scope='
curl -sS -o /dev/null -w '%{http_code}\n' -H "Authorization: Bearer $TOKEN_WITHOUT_SCOPE" "$API_URL/api/orders/42"
预期输出:
no_token=403
invalid_token=401
with_scope=200
without_scope=403
这里假设订单路由和后端本身健康,且成功请求返回 200。无令牌请求没有可验证凭据,会因缺少 requestPrincipal 被授权策略拒绝;格式错误或验签失败的令牌在认证阶段被拒绝;只有有效且具备所需 scope 的请求才能进入后端。
根据状态码定位失败阶段
有效令牌仍得到 401 时,优先核对 iss、aud、JWKS 可达性和签名密钥;得到 403 时,则检查 sub、scope、HTTP 方法、路径以及策略是否确实绑定到实际 Gateway。先用状态码判断认证还是授权失败,再检查对应配置,比直接从业务服务反查更快。