
容器与云原生 / 系统课时
使用 istioctl 分析配置
使用 istioctl 分析配置
当 Istio 路由或策略看起来正确却没有按预期生效时,可以先用 istioctl analyze 检查声明式资源,再用 istioctl proxy-status 判断 xDS 是否同步,从而快速区分资源配置问题、配置传播异常和运行时行为问题。
学习目标
- 使用
istioctl analyze发现资源引用、字段组合和跨资源关系中的问题。 - 使用
istioctl proxy-status判断数据面代理与控制面的 xDS 同步状态。 - 根据诊断结果决定修复资源、排查配置传播,还是继续检查代理实际生效配置。
先确定诊断顺序
istioctl analyze 面向 Istio 与 Kubernetes 声明式资源,适合发现缺失引用、无效配置以及能够静态判断的跨资源问题。istioctl proxy-status 则面向控制面到数据面的配置传播,用于查看代理的 CDS、LDS、EDS、RDS 等 xDS 类型是否完成同步。
因此排障时先确认声明式配置是否存在明确问题,再判断目标代理是否收到最新配置。只有这两层都正常,才需要继续查看 listener、route、cluster 或 endpoint,避免一开始就陷入大量 Envoy 配置细节。
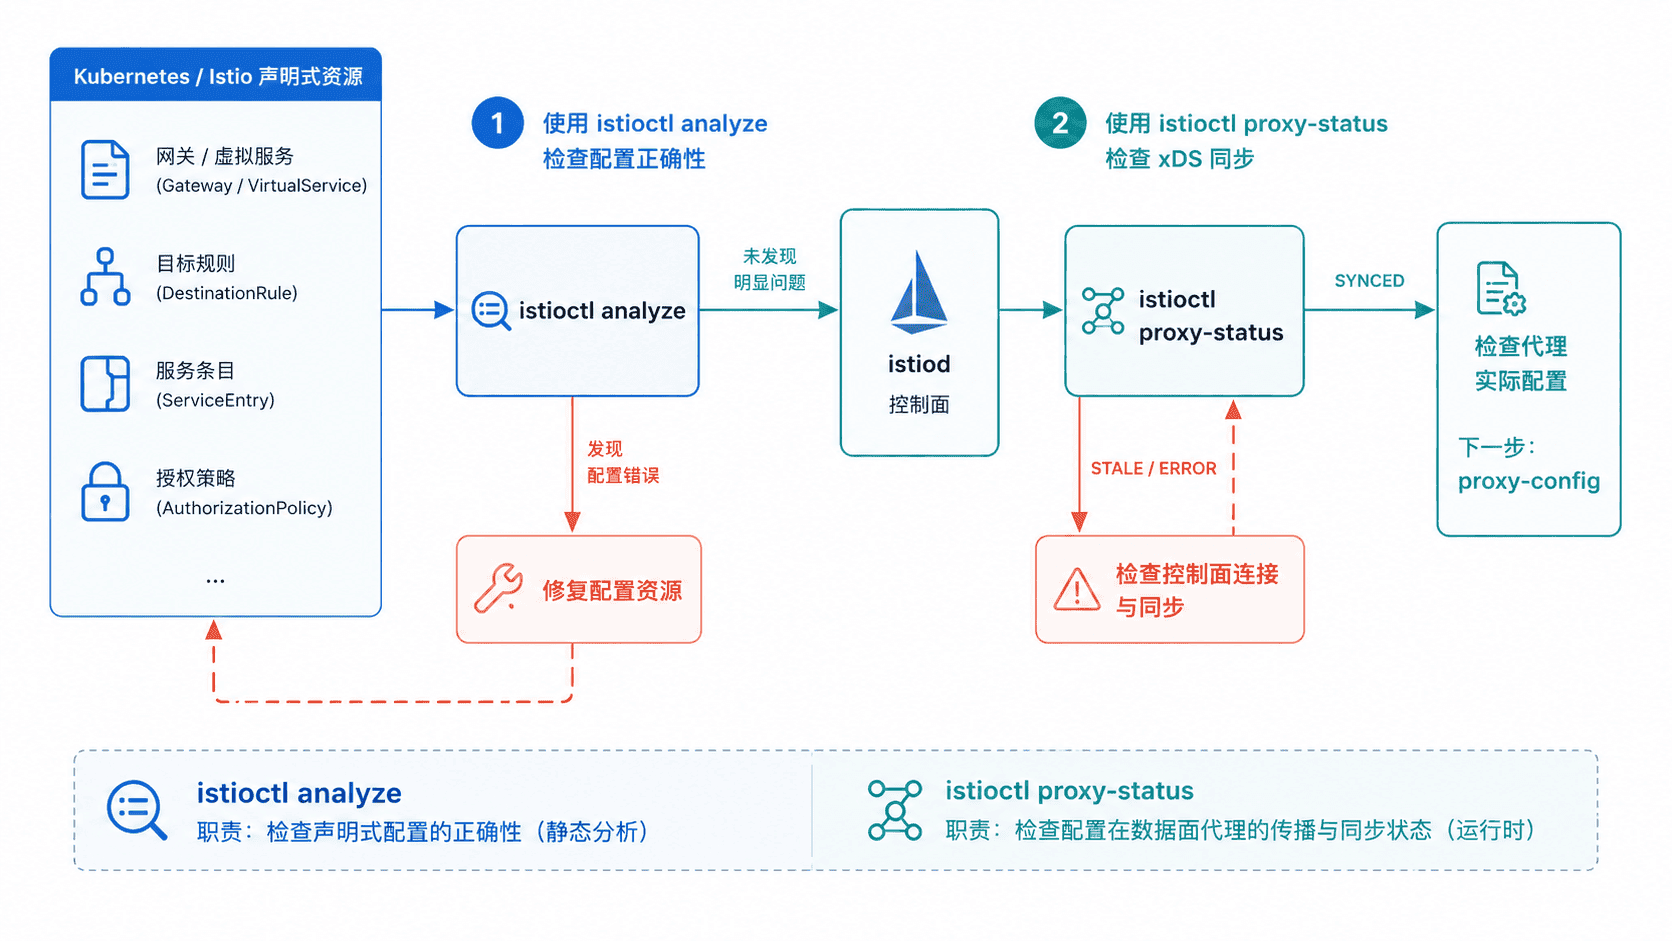
用 analyze 检查声明式配置
先把分析范围限定到发生问题的命名空间,减少无关诊断;如果问题涉及跨命名空间引用或共享资源,再扩大范围。下面把静态分析和代理同步检查合并为一个主示例,按排障顺序执行。
NS="<NAMESPACE>"

istioctl analyze -n "$NS"
istioctl proxy-status
预期输出
✔ No validation issues found when analyzing namespace: <NAMESPACE>.

NAME                         CLUSTER        CDS        LDS        EDS        RDS        ECDS        ISTIOD         VERSION
<PROXY_ID> Kubernetes SYNCED SYNCED SYNCED SYNCED NOT SENT <ISTIOD_ID> <VERSION><NAMESPACE>、代理 ID、Istiod 实例和版本会随环境变化。如果 analyze 输出诊断项,应先根据消息指出的资源、字段或引用关系修复配置,再重新执行分析;没有静态诊断并不代表某条业务请求一定会命中预期路由。
用 proxy-status 判断同步状态
proxy-status 会并列显示代理主要 xDS 类型的同步状态。正常情况下,代理已订阅并确认接收的配置通常显示为 SYNCED;STALE 表示控制面已经发送更新,但代理尚未确认最新版本;如果代理拒绝配置,也可能出现错误状态。
NOT SENT 不能机械地解释为故障,它可能表示当前代理没有订阅该类配置。排障重点应放在本应同步的配置是否持续异常,以及异常范围是单个代理、部分工作负载还是整个网格。
如果大量代理同时无法同步,应优先检查 Istiod 健康状态、数据面到控制面的连接和证书;如果只有单个代理异常,则更应关注对应 Pod 的网络、代理日志和生命周期状态。
根据结果继续定位
两类命令可以形成清晰的分流路径:analyze 出现明确诊断时先修复资源;analyze 正常而 proxy-status 持续异常时,优先排查控制面到数据面的传播链路;两者都正常但流量仍异常时,再使用 istioctl proxy-config 检查目标代理实际收到的 listener、route、cluster 和 endpoint。
修复后应重新执行同一组检查,确认诊断项消失且目标代理恢复预期同步状态。这样可以区分“YAML 已经修改”和“修改已经真正进入数据面”,避免仅凭资源文件内容判断故障已经结束。