
容器与云原生 / 系统课时
理解 Istio 工作负载身份
理解 Istio 工作负载身份
Istio 的服务身份不是 Pod IP,也不是应用自己维护的账号,而是由工作负载的运行身份派生并写入短期证书。本课把 SPIFFE 标识、证书签发、SDS 分发和 mTLS 校验串成一条完整链路。
学习目标
- 解释 Kubernetes ServiceAccount 如何映射为 Istio 的 SPIFFE 工作负载身份
- 说清私钥、CSR、证书签发、SDS 分发与轮换的基本链路
- 区分工作负载身份认证、端用户身份与授权策略
身份从 ServiceAccount 派生
在 Kubernetes 上,Istio 通常以 ServiceAccount 作为服务身份来源,并编码为 spiffe://<trust-domain>/ns/<namespace>/sa/<service-account>。默认 trust domain 通常是 cluster.local,例如 spiffe://cluster.local/ns/shop/sa/frontend。
这个身份描述的是“谁在运行这类工作负载”,而不是某个 Pod 实例。两个 Pod 位于同一 namespace、使用同一 ServiceAccount 时,通常会获得相同的服务身份,即使它们的 Pod 名称、IP 和证书序列号不同。
证书如何进入代理
Sidecar 场景中,Istio agent 使用工作负载凭据向 istiod 的 CA 申请证书:agent 在本地生成私钥和 CSR,把 CSR 发送给控制面;CA 校验请求者身份后签发短期 X.509 证书;Envoy 再通过 SDS 从 agent 获取证书和私钥。证书接近过期时,这条流程会自动重复。
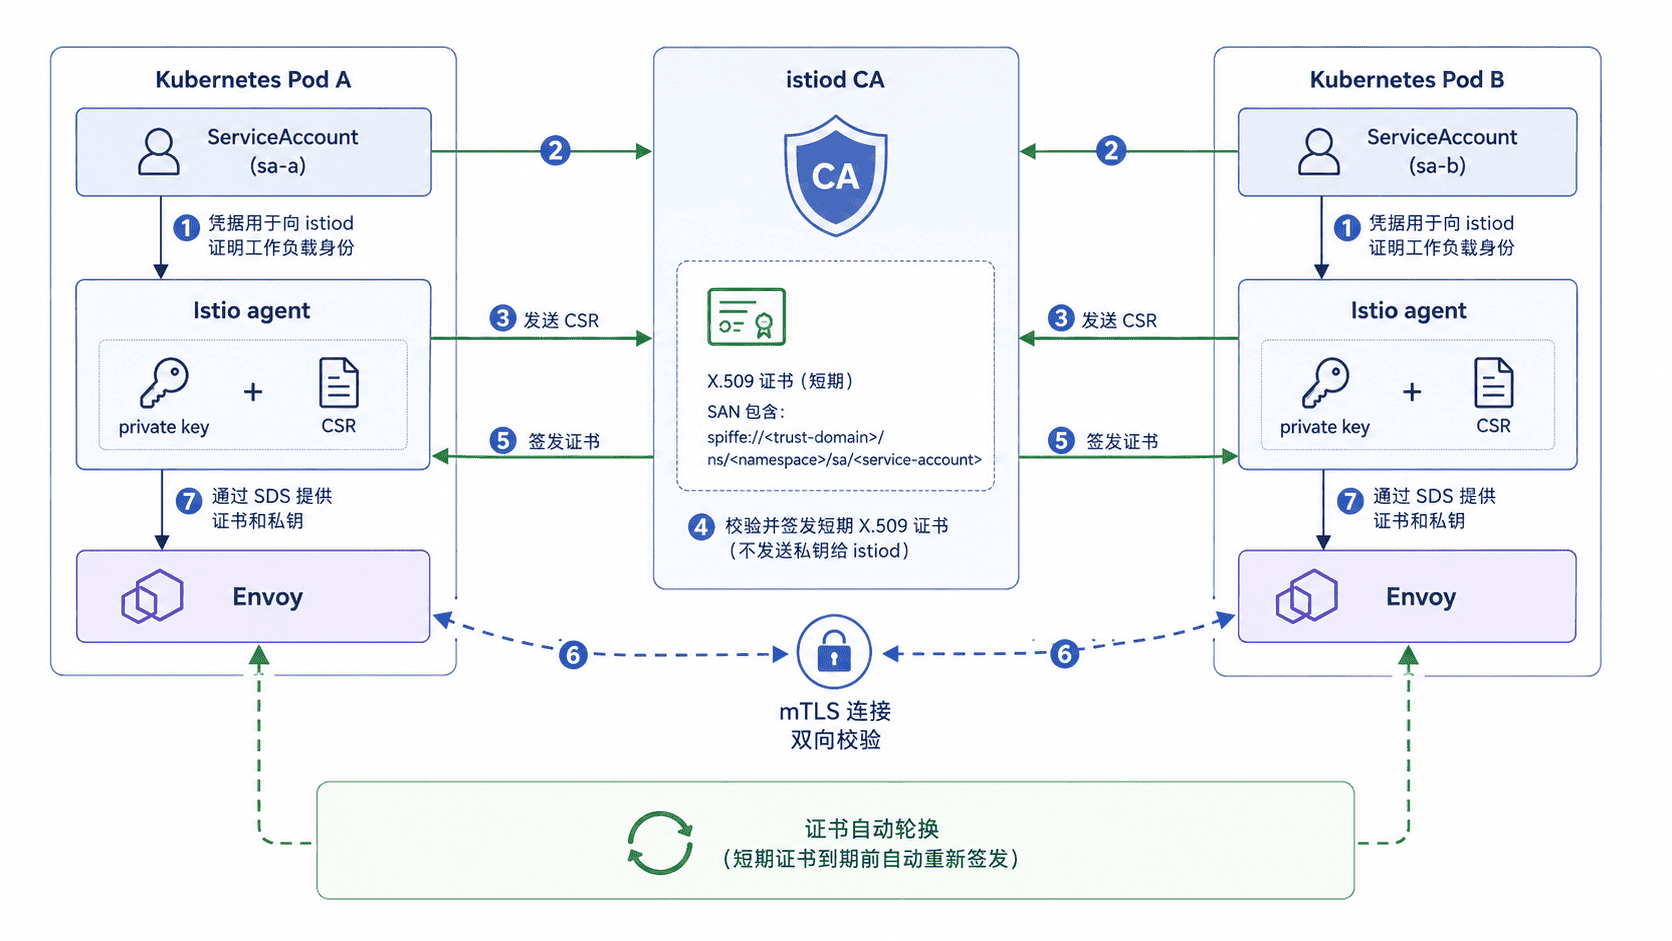
关键安全点是私钥不需要发送给 istiod;控制面签的是 CSR。代理最终拿到的证书会在 SAN 中携带 SPIFFE URI,因此对端可以在 TLS 握手中把“持有私钥”和“证书声明的服务身份”绑定起来。
mTLS 握手把身份变成可校验事实
建立 mTLS 时,双方代理都会验证对端证书是否由受信任根签发,并检查证书中的工作负载身份是否符合安全策略要求。认证成功后,Istio 可以把调用方身份暴露为 source.principal,供授权策略继续判断。
证书中的完整 SPIFFE URI 可能是 spiffe://cluster.local/ns/shop/sa/frontend;在 AuthorizationPolicy 等 Istio 策略中,principal 常写成 cluster.local/ns/shop/sa/frontend。前者是证书里的 URI 形式,后者是 Istio 策略属性使用的 principal 形式。
PeerAuthentication 解决“这条入站连接是否要求或接受 Istio mTLS”,AuthorizationPolicy 解决“已经认证出的这个调用方能否执行某个操作”。JWT 等端用户身份属于另一层,不应与工作负载 SPIFFE 身份混为一谈。
检查代理当前证书身份
对于已有 Sidecar 的工作负载,可以直接查看 Envoy 当前持有的证书,并进一步解码证书 SAN。下面把 <POD>、<NAMESPACE> 替换为实际值;第二条命令还需要本机安装 jq、base64 和 openssl。
istioctl proxy-config secret <POD>.<NAMESPACE>

istioctl proxy-config secret <POD>.<NAMESPACE> -o json \
  | jq -r '[.dynamicActiveSecrets[] | select(.name == "default")][0].secret.tlsCertificate.certificateChain.inlineBytes' \
  | base64 -d \
  | openssl x509 -noout -ext subjectAltName
预期输出
RESOURCE NAME   TYPE         STATUS   VALID CERT   SERIAL NUMBER   NOT AFTER   NOT BEFORE
default         Cert Chain   ACTIVE   true         <ID>            <TIME>      <TIME>
ROOTCA          CA           ACTIVE   true         <ID>            <TIME>      <TIME>

X509v3 Subject Alternative Name:
    URI:spiffe://cluster.local/ns/<NAMESPACE>/sa/<SERVICE_ACCOUNT>
<ID> 和 <TIME> 会随证书轮换而变化;如果集群配置了自定义 trust domain,输出中的 cluster.local 也会相应变化。检查时真正应关注的是证书状态有效、SAN 中的 namespace 与 ServiceAccount 是否符合预期。
身份边界最容易在哪里失真
如果两个本应隔离的应用共用同一个 ServiceAccount,它们在 Istio 身份层面也会共享同一个 principal,单靠工作负载身份授权就无法区分二者。生产环境应让 ServiceAccount 的划分贴近实际信任边界,而不是把整个 namespace 的工作负载都放在默认账号下。
证书会轮换,Pod 也会重建,但只要 trust domain、namespace 和 ServiceAccount 不变,服务身份就保持稳定。Istio 正是利用这种“实例可变、身份稳定”的模型,把 mTLS 认证和后续授权从 IP、Pod 名称等易变信息中解耦。