
容器与云原生 / 系统课时
配置连接池与熔断边界
配置连接池与熔断边界
本课用 Istio DestinationRule 为上游连接、待处理请求和活跃请求设置容量边界,并用异常实例驱逐限制故障扩散。完成后,你能区分几个容易被字段名误导的 HTTP 限制,并从 Envoy 数据面确认策略已正确下发。
学习目标
- 区分连接数、待处理请求数、活跃请求数与异常实例驱逐的职责
- 正确理解
http1MaxPendingRequests与http2MaxRequests的实际作用范围 - 使用
istioctl proxy-config核对 Envoy 收到的容量与驱逐配置
看清两类保护边界
Istio 没有单独名为 circuitBreaker 的配置项。常说的连接池熔断主要由 DestinationRule.trafficPolicy.connectionPool 转换成 Envoy 的 circuit breaker 阈值:连接、待处理请求或活跃请求达到上限后,代理会快速拒绝新增负载,避免连接池和等待队列无界增长。
outlierDetection 处理的是实例级故障隔离:某个后端持续失败时,代理可以暂时把它从负载均衡候选中驱逐。前者控制“这个调用方代理还能向目标 cluster 放入多少负载”,后者控制“哪些后端实例暂时不再接收流量”,两者作用层级不同。
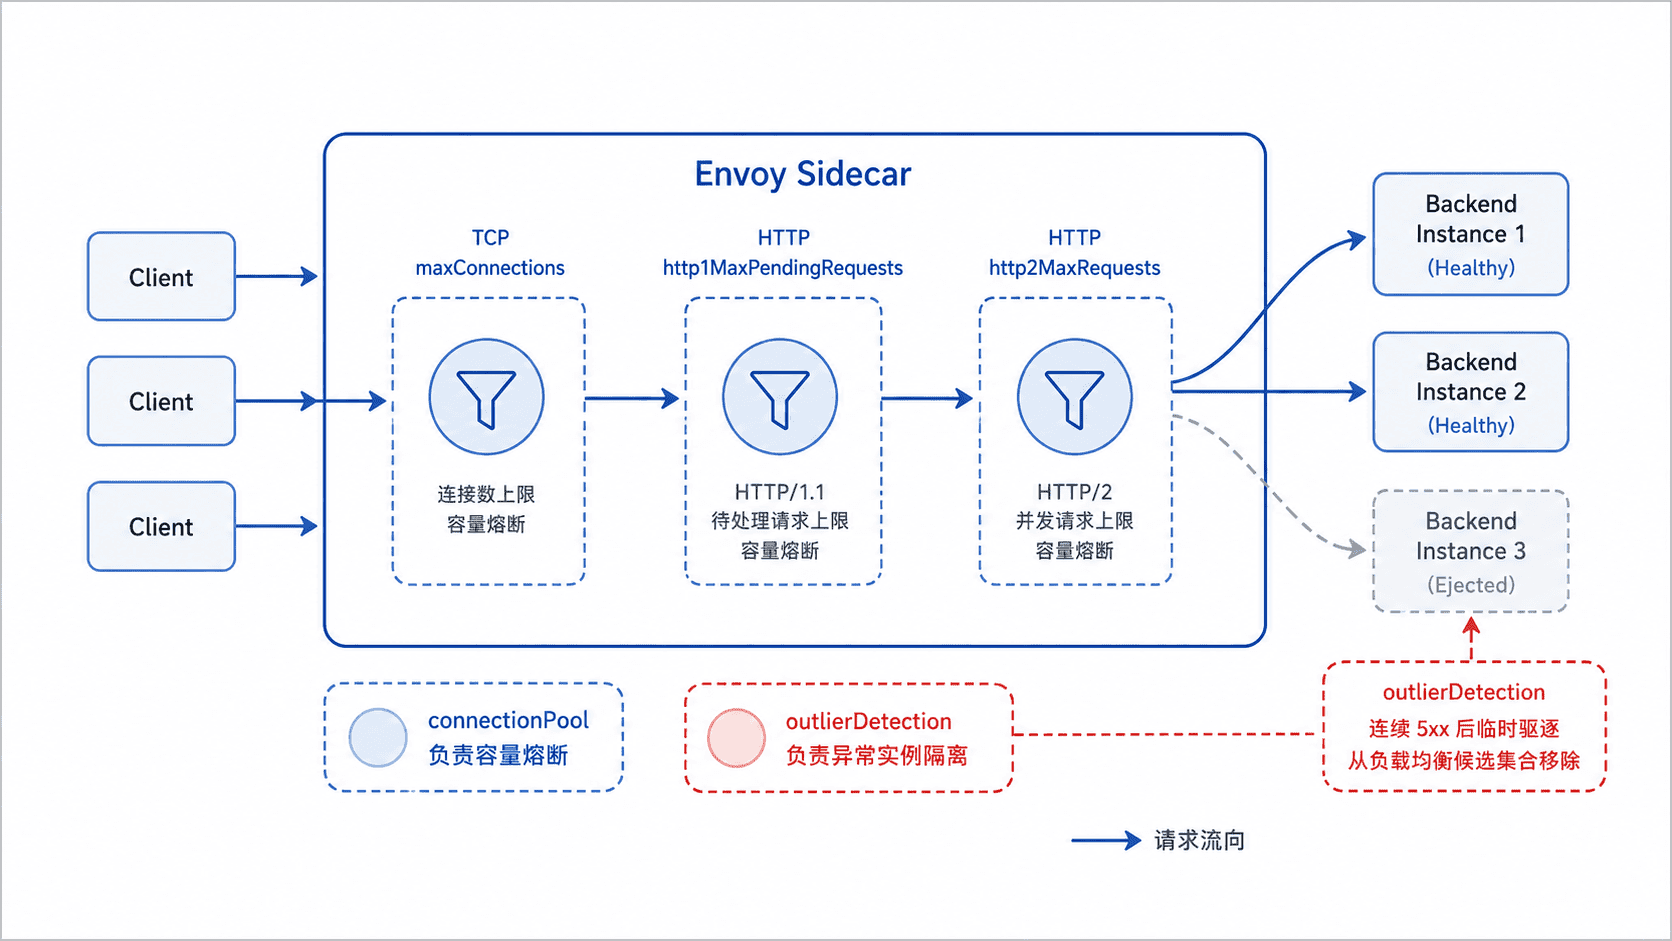
设置连接与请求上限
假设 backend.default.svc.cluster.local 已有多个实例。下面的策略限制上游连接、排队请求和活跃请求,并在实例连续出现 5xx 时执行驱逐。
apiVersion: networking.istio.io/v1
kind: DestinationRule
metadata:
  name: backend-resilience
  namespace: default
spec:
  host: backend.default.svc.cluster.local
  trafficPolicy:
    connectionPool:
      tcp:
        maxConnections: 100
        connectTimeout: 1s
      http:
        http1MaxPendingRequests: 50
        http2MaxRequests: 200
        maxRequestsPerConnection: 1000
    outlierDetection:
      consecutive5xxErrors: 5
      interval: 10s
      baseEjectionTime: 30s
      maxEjectionPercent: 50
这里最容易误读的是两个 HTTP 字段。http1MaxPendingRequests 是等待可用连接池连接时允许排队的最大请求数,同时适用于 HTTP/1.1 和 HTTP/2;http2MaxRequests 是到目标服务的最大活跃请求数,同样同时适用于 HTTP/1.1 和 HTTP/2。字段名带有 http1、http2 只是历史命名,不能据此把它们理解成各自只约束一种协议。
在 HTTP/2 下,请求是否进入 pending 还取决于现有连接能否立即承载新的 stream,因此 http1MaxPendingRequests 不是“HTTP/1 专属队列”;http2MaxRequests 也不是“单条 HTTP/2 连接的 stream 数”。若要限制单条 HTTP/2 连接上的并发 stream,应使用 maxConcurrentStreams,它与整个目标 cluster 的活跃请求上限不是同一层级。
maxConnections 限制上游连接规模,maxRequestsPerConnection 控制单条连接累计处理多少请求后再重新建连。consecutive5xxErrors: 5 表示连续 5 次 5xx 可触发实例驱逐;interval 是驱逐分析周期,baseEjectionTime 是最小驱逐时长,重复被驱逐时实际时长会递增;maxEjectionPercent: 50 则限制可同时驱逐的实例比例。示例数值只用于展示边界,生产阈值应来自容量测试和故障演练。
应用并核对数据面配置
把 YAML 保存为 destination-rule.yaml,再选择一个已注入 Sidecar、且实际会访问 backend 的调用方 Pod。以下命令应用规则,并从该 Sidecar 的 cluster 配置中筛出关键字段。
kubectl apply -f destination-rule.yaml

POD="<POD>"
DUMP="/tmp/backend-cluster.json"
istioctl proxy-config cluster "$POD" -n default --fqdn backend.default.svc.cluster.local -o json > "$DUMP"
grep -E '"maxConnections"|"maxPendingRequests"|"maxRequests"|"maxRequestsPerConnection"|"consecutive5xx"|"baseEjectionTime"|"maxEjectionPercent"' "$DUMP"
预期输出:
destinationrule.networking.istio.io/backend-resilience created
"maxRequestsPerConnection": 1000,
"maxConnections": 100,
"maxPendingRequests": 50,
"maxRequests": 200,
"consecutive5xx": 5,
"baseEjectionTime": "30s",
"maxEjectionPercent": 50,
资源已存在时第一行可能显示 configured 或 unchanged,JSON 字段顺序也可能不同。Envoy 中的 maxPendingRequests 对应 Istio 的 http1MaxPendingRequests,maxRequests 对应 http2MaxRequests;consecutive5xx、baseEjectionTime 和 maxEjectionPercent 则说明异常实例驱逐也已进入数据面配置。
如果没有匹配到目标 cluster,优先检查调用方是否注入 Sidecar、DestinationRule.spec.host 是否与实际访问目标一致,以及该规则是否处于调用方可见的配置作用域。只有 Kubernetes 对象创建成功而数据面没有对应阈值,不能视为策略已经生效。
用压测观察边界行为
熔断的目标不是保证所有请求成功,而是在过载时让失败快速且可控。压测时应同时观察成功率、503、上游连接数、待处理请求、活跃请求以及 Envoy 的熔断与异常驱逐计数;达到阈值后,新负载应被限制,而不是继续在代理中堆积。
阈值过小会把正常突发当成过载,阈值过大又失去保护意义。先测出单实例与整组后端可承受的并发,再结合调用方数量和峰值流量留出余量;连接池限制资源消耗,异常实例驱逐减少坏节点参与请求,两者组合后才能形成更完整的故障隔离边界。