
容器与云原生 / 系统课时
建立默认拒绝策略
建立默认拒绝策略
默认拒绝策略用于把命名空间从“未声明即允许”切换为“未明确允许即拒绝”。本课分别建立 Ingress、Egress 和双向默认拒绝,并解释空 podSelector 与没有允许规则为何能形成可靠的隔离基线。
学习目标
- 能为命名空间配置默认拒绝 Ingress、Egress 或双向流量
- 能解释
podSelector: {}、policyTypes与空规则集合各自承担的作用 - 能验证默认拒绝已经生效,并知道后续允许策略如何叠加
默认拒绝的核心语义
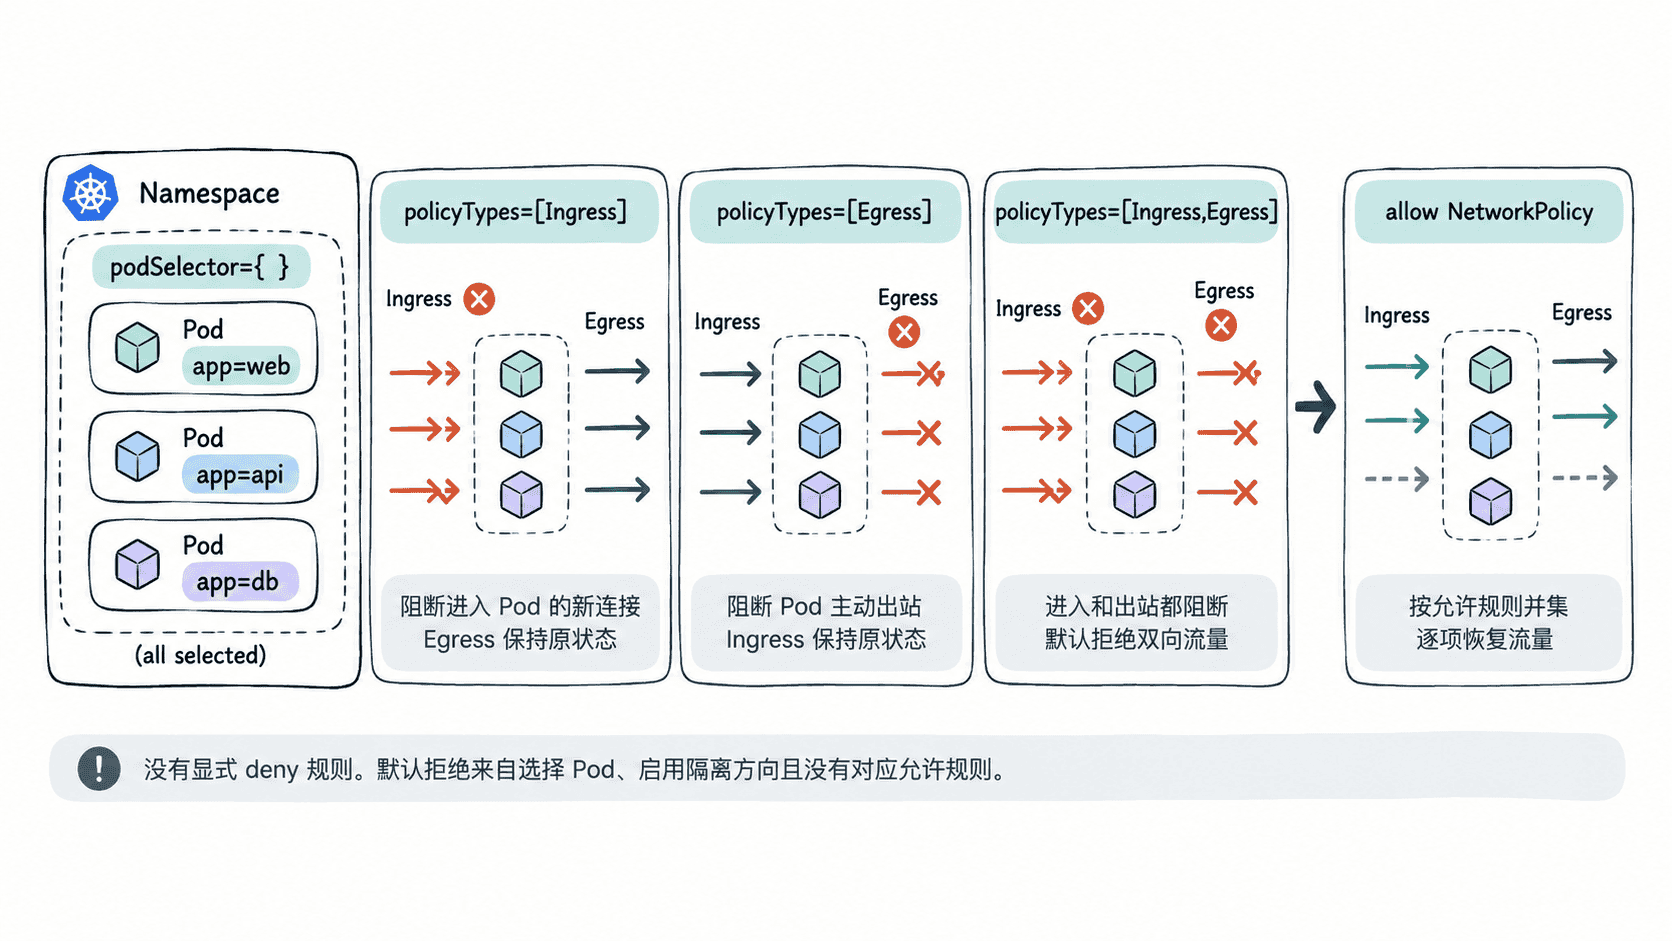
NetworkPolicy 是命名空间级资源,但策略究竟作用于哪些 Pod,由 spec.podSelector 决定。podSelector: {} 是空标签选择器,它会选中该策略所在命名空间中的全部 Pod,因此很适合建立不遗漏新 Pod 的安全基线。
默认拒绝并不是写一条显式 deny 规则。标准 NetworkPolicy 描述的是允许流量:先让 Pod 在某个方向进入隔离状态,再不给这个方向提供任何允许规则,未匹配流量自然就被拒绝。
分别配置三种基线
默认拒绝 Ingress 时,只需要选中全部 Pod,并声明 Ingress。省略 ingress 字段意味着该策略本身没有提供任何入站允许规则。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-ingress
  namespace: default
spec:
  podSelector: {}
  policyTypes:
    - Ingress
将内容保存为 default-deny-ingress.yaml 后应用:
kubectl apply -f default-deny-ingress.yaml预期输出(首次创建):
networkpolicy.networking.k8s.io/default-deny-ingress created默认拒绝 Egress 的结构相同,但必须明确声明 Egress。如果没有任何 Egress 允许规则,所选 Pod 的主动出站连接都会受到限制。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-egress
  namespace: default
spec:
  podSelector: {}
  policyTypes:
    - Egress
生效行为是:命名空间内所有 Pod 都进入 Egress 隔离状态,而该策略没有添加任何出站允许目标。特别要注意,这也会阻断 DNS 请求,除非另有 NetworkPolicy 明确放行 DNS。
需要同时建立双向基线时,可以合并成一份策略:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-all
  namespace: default
spec:
  podSelector: {}
  policyTypes:
    - Ingress
    - Egress
这里不需要额外写 ingress: [] 或 egress: []。明确的 policyTypes 已经让所有被选中的 Pod 在两个方向进入隔离状态,而策略又没有任何允许规则,因此结果就是双向默认拒绝。
理解空选择器和空规则的区别
podSelector: {} 与空规则承担完全不同的职责。前者回答“策略作用于谁”,即当前命名空间中的全部 Pod;没有 ingress 或 egress 允许项则回答“这个策略允许什么”,答案是什么也不允许。
不要把下面两种写法混淆:ingress: [] 表示没有任何 Ingress 允许规则,而 ingress: - {} 表示存在一条不限制来源和端口的 Ingress 允许规则,效果反而是允许所有入站流量。Egress 同理。
验证隔离是否真正生效
先查看命名空间中的策略:
kubectl get networkpolicy -n default
kubectl describe networkpolicy default-deny-all -n default
如果已经应用双向策略,预期结果应包含 default-deny-all,并显示它选中该命名空间中的全部 Pod、策略类型包含 Ingress 和 Egress。资源年龄等动态值可能不同,例如:
NAME               POD-SELECTOR   AGE
default-deny-all   <none>         <TIME>
kubectl get 中 <none> 是空 podSelector 的显示形式之一,并不代表策略没有选择 Pod。真正的连接行为还应通过测试 Pod 验证,因为 NetworkPolicy 是否被实际执行取决于集群所使用的网络插件是否支持并启用了 NetworkPolicy。
建立默认拒绝后,不要通过删除基线策略来恢复单个业务。更可控的做法是保留默认拒绝,再为 DNS、入口网关、应用间调用和必要外部依赖分别增加窄范围允许策略。这样新部署但尚未配置网络权限的 Pod 会自动落入隔离基线,已有业务则通过显式允许规则获得所需通信能力。