
容器与云原生 / 系统课时
使用 ipBlock 控制地址范围
使用 ipBlock 控制地址范围
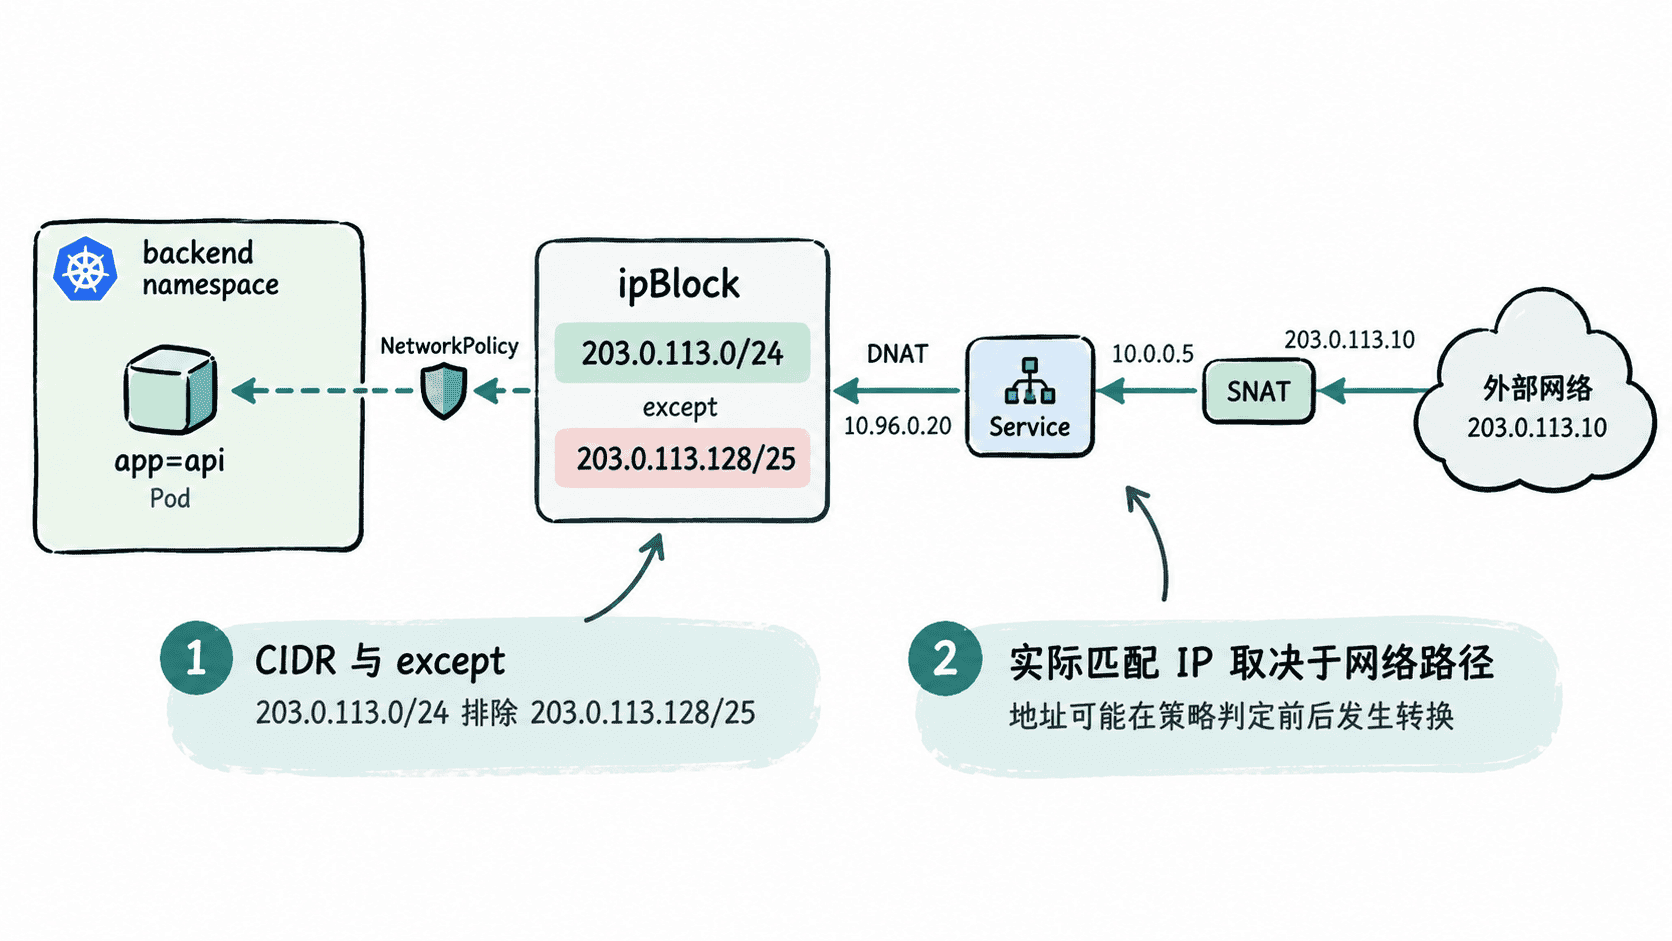
ipBlock 用 CIDR 描述 NetworkPolicy 允许的 IP 地址集合,并可通过 except 从大网段中扣除敏感子网。它适合约束集群外部来源或目的地址,但策略真正看到哪个 IP 还可能受到 SNAT、DNAT、Service 和网络插件处理顺序影响,因此不能只看 CIDR 就判断最终效果。
学习目标
- 使用
cidr与except表达允许和排除的地址范围 - 判断
ipBlock与 Pod、Namespace selector 的使用边界 - 识别地址转换对 IP 策略匹配结果的影响
用 CIDR 定义允许范围
下面的策略选择 backend 命名空间中带 app=api 标签的 Pod,只允许它们向 203.0.113.0/24 发起 TCP 443 连接,但排除其中的 203.0.113.128/25。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-partner-api
  namespace: backend
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Egress
  egress:
    - to:
        - ipBlock:
            cidr: 203.0.113.0/24
            except:
              - 203.0.113.128/25
      ports:
        - protocol: TCP
          port: 443
这里先由 cidr 建立候选地址集合,再由 except 删除子网。因此最终允许范围等价于 203.0.113.0/25,也就是 203.0.113.0 到 203.0.113.127。except 中的网段必须落在父级 cidr 内,否则对象会被 API 校验拒绝。
把上述清单保存为 networkpolicy.yaml 后,可先让 API Server 校验而不真正创建资源。
kubectl apply --server-side --dry-run=server -f networkpolicy.yaml预期输出
networkpolicy.networking.k8s.io/allow-partner-api <VALUE> (server dry run)其中 <VALUE> 通常会因同名对象是否已存在而显示为 created 或 configured;关键是命令通过服务端校验,并且不出现 CIDR 或字段错误。
ipBlock 是独立的 peer 类型
一个 NetworkPolicy peer 可以使用 podSelector、namespaceSelector 或 ipBlock 描述通信对象,但 ipBlock 不能与另外两个 selector 放在同一个 peer 中。需要同时允许“某组 Pod”和“某个外部网段”时,应写成两个 peer,由同一规则中的 OR 语义合并。
ipBlock 更适合稳定、可预测的集群外部地址。不要为了锁定某个普通 Pod 而长期维护它的 Pod IP,因为 Pod IP 会随重建、调度和集群网络变化而改变;集群内部工作负载通常应优先用 Pod 与 Namespace 标签表达身份。
地址转换会改变判断依据
基于 IP 的策略有一个重要边界:数据包可能在进入 NetworkPolicy 判定之前或之后发生地址改写,而 Kubernetes 并不统一规定所有网络实现必须采用同一顺序。具体行为可能随 CNI、云提供商以及 Service 转发方式变化。
对于入站流量,策略有时能看到客户端原始源 IP,有时看到的可能是节点或负载均衡路径中的其他地址。对于出站流量,Pod 访问 Service IP 后,如果目的地址被转换为外部端点,ipBlock 究竟匹配 Service IP 还是转换后的地址也不能跨实现一概而论。
用允许与拒绝两侧验证
部署策略后,验证重点不是只确认对象存在,而是分别从 CIDR 内允许地址和 except 地址建立连接。示例中的 203.0.113.0/24 属于文档示例地址,实际测试时应替换成实验环境中可达、可控的目标地址,并同时确认出口网关、负载均衡器、Service 与 CNI 是否执行了地址转换。
当需求本质是“允许某个命名空间或应用”时,应优先使用标签选择器;当需求确实是“允许稳定的外部网络地址范围”时,再选择 ipBlock。这样既能减少对动态 Pod IP 的依赖,也能把 NAT 和转发路径带来的不确定性限制在真正需要基于 IP 判断的边界上。