
容器与云原生 / 系统课时
确认 CNI 支持 NetworkPolicy
确认 CNI 支持 NetworkPolicy
创建 NetworkPolicy 对象成功,并不等于网络隔离已经生效。本课通过“确认 API 资源 → 识别网络实现 → 用真实 Pod 流量做前后对比”,判断当前集群是否真正执行 NetworkPolicy,避免把对象创建成功误当成策略生效。
学习目标
- 解释 Kubernetes API 与 CNI 网络实现分别承担什么职责
- 通过集群信息和实际连通测试确认 NetworkPolicy 是否生效
- 识别“策略对象存在但流量未被拦截”的典型异常
先区分策略存储和策略执行
NetworkPolicy 是 Kubernetes API 中的标准资源。API Server 负责接收、校验和保存策略对象,但不会自行给 Pod 安装网络过滤规则;真正把策略落实到数据面的,是集群网络实现及其 NetworkPolicy 能力。
先确认 API 端存在该资源:
kubectl api-resources | grep -i networkpol预期输出
networkpolicies netpol networking.k8s.io/v1 true NetworkPolicy这只能证明集群 API 支持 networking.k8s.io/v1 的 NetworkPolicy 资源,不能单独证明隔离已经生效。
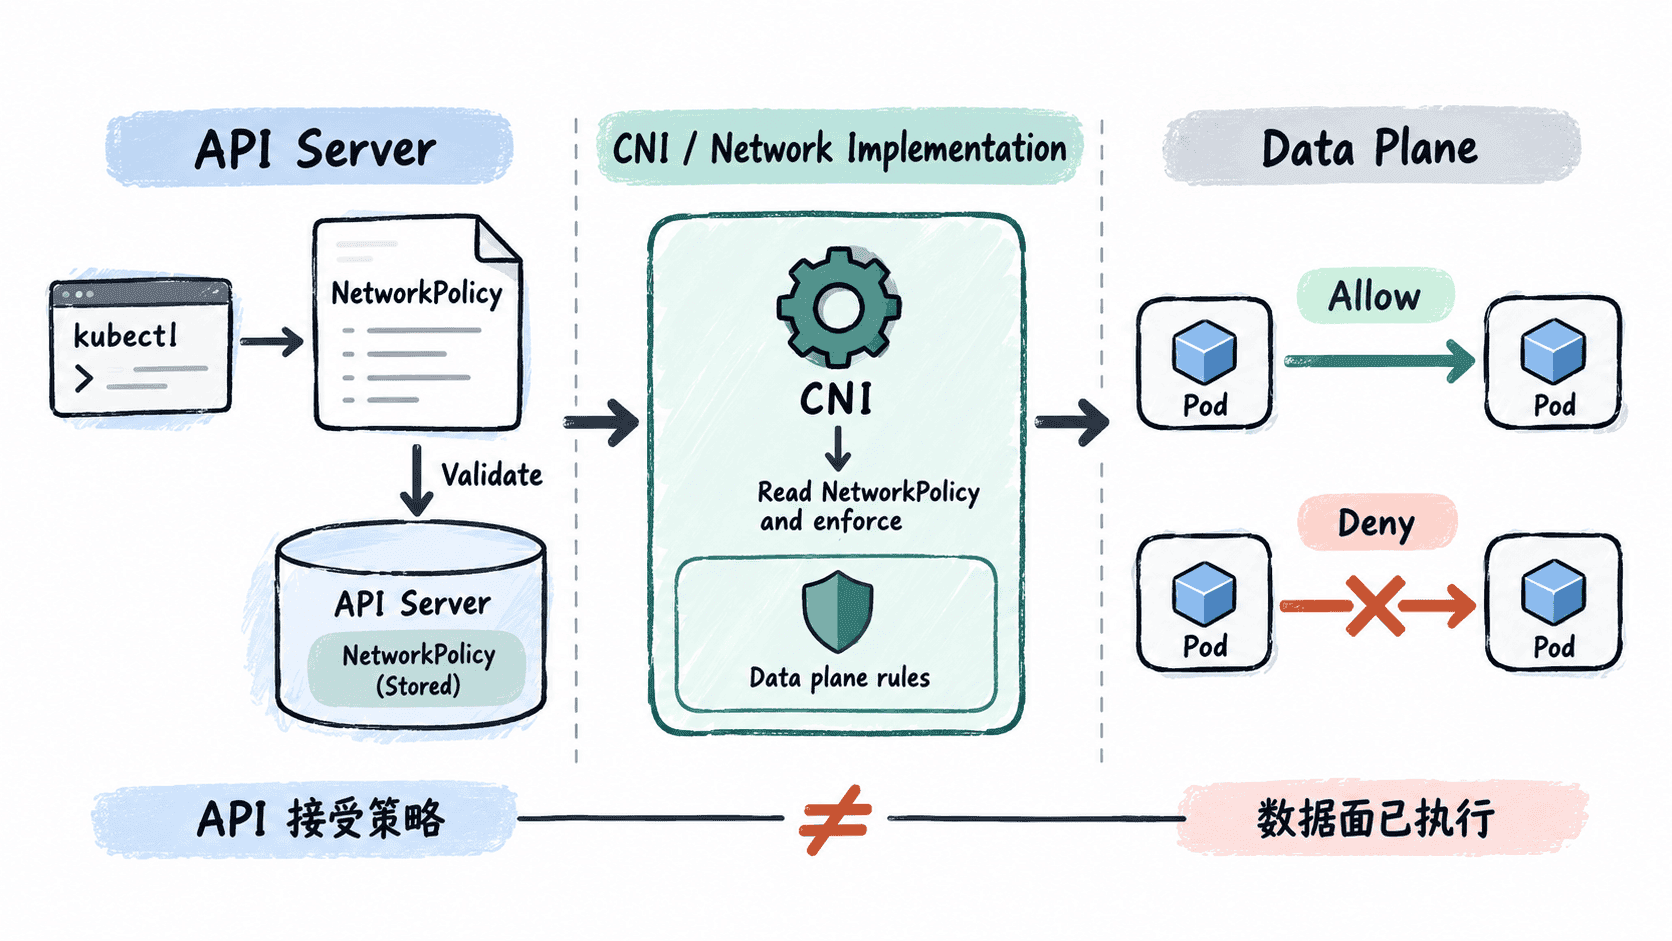
检查当前网络实现
不同发行版和托管集群识别 CNI 的方式并不完全一致。可以先查看 kube-system 中网络相关工作负载及其镜像,获得实现线索,再结合该实现的官方配置确认是否启用了 NetworkPolicy。
kubectl get pods -n kube-system -o 'custom-columns=NAME:.metadata.name,IMAGES:.spec.containers[*].image'预期结果
NAME                    IMAGES
<NETWORK_COMPONENT>     <IMAGE>
...
资源名、镜像和所在命名空间会随发行版变化,因此不能仅凭某个名称武断判断支持情况。如果仍无法确认,最可靠的办法是直接做一次最小化流量实验。
用最小流量实验验证数据面
下面只保留一个主实验:先验证策略前能访问,再创建“拒绝目标 Pod 全部入站流量”的策略,最后用同一条请求复测。
kubectl create namespace netpol-check
kubectl run server -n netpol-check --image=nginx:1.27 --labels=app=server --port=80
kubectl run client -n netpol-check --image=busybox:1.36 --labels=app=client --command -- sh -c 'sleep 3600'
kubectl wait -n netpol-check --for=condition=Ready pod/server pod/client --timeout=120s

SERVER_IP=$(kubectl get pod server -n netpol-check -o jsonpath='{.status.podIP}')
kubectl exec -n netpol-check client -- sh -c 'if wget -qO- -T 3 "http://$1" >/dev/null 2>&1; then echo ACCESS_OK; else echo ACCESS_BLOCKED; fi' sh "$SERVER_IP"

cat <<'EOF' | kubectl apply -f -
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-server-ingress
  namespace: netpol-check
spec:
  podSelector:
    matchLabels:
      app: server
  policyTypes:
    - Ingress
EOF

kubectl exec -n netpol-check client -- sh -c 'if wget -qO- -T 3 "http://$1" >/dev/null 2>&1; then echo ACCESS_OK; else echo ACCESS_BLOCKED; fi' sh "$SERVER_IP"
预期结果
namespace/netpol-check created
pod/server created
pod/client created
pod/server condition met
pod/client condition met
ACCESS_OK
networkpolicy.networking.k8s.io/deny-server-ingress created
ACCESS_BLOCKED
关键判据是:施加策略前输出 ACCESS_OK,施加后同一请求输出 ACCESS_BLOCKED。如果第二次仍是 ACCESS_OK,应先排除选择器和测试路径问题,再重点检查 CNI 是否支持并启用了 NetworkPolicy,以及这条 Pod 到 Pod 流量是否由该网络实现控制。
排除测试本身造成的误判
先核对策略确实选中了服务端 Pod,再判断插件是否失效。选择器写错时,流量继续成功属于正常结果。
kubectl get networkpolicy deny-server-ingress -n netpol-check -o yaml
kubectl get pod server client -n netpol-check --show-labels
预期结果
NAME     READY   STATUS    RESTARTS   AGE      LABELS
server   1/1     Running   <VALUE>    <TIME>   app=server,...
client   1/1     Running   <VALUE>    <TIME>   app=client,...
首次验证尽量直接使用 Pod IP 做同命名空间 Pod 到 Pod 测试,不要把 Ingress Controller、外部负载均衡或节点外部流量一起引入,否则会增加无关变量。
实验完成后删除临时命名空间:
kubectl delete namespace netpol-check预期输出
namespace "netpol-check" deleted确认 CNI 是否真正支持 NetworkPolicy,应同时看 API 能力、网络实现配置和数据面测试;其中真实连通结果是最终验证依据。