
容器与云原生 / 系统课时
设置策略变更发布门禁
设置策略变更发布门禁
NetworkPolicy 的风险不只在“写错 YAML”,还在于策略语义正确却误封业务,或选择器过宽导致误放。可靠的发布门禁应把静态校验、影响评估、连通测试、渐进发布和回退串成一条可执行流程,让每次变更都能验证、控制影响面,并在异常时快速恢复。
学习目标
- 为 NetworkPolicy 变更建立从静态校验到生产发布的门禁顺序
- 用服务端 dry-run、选择器检查和连通测试验证策略影响
- 通过小范围发布和版本化回退降低误封、误放风险
把变更拆成五道门
策略发布可以依次经过五道门:对象校验、选择器影响评估、允许与拒绝路径验证、小范围生产发布、观察后扩大范围。前一道门只能证明“可以继续检查”,不能替代后一道验证,例如 YAML 合法并不能证明业务连通性正确。
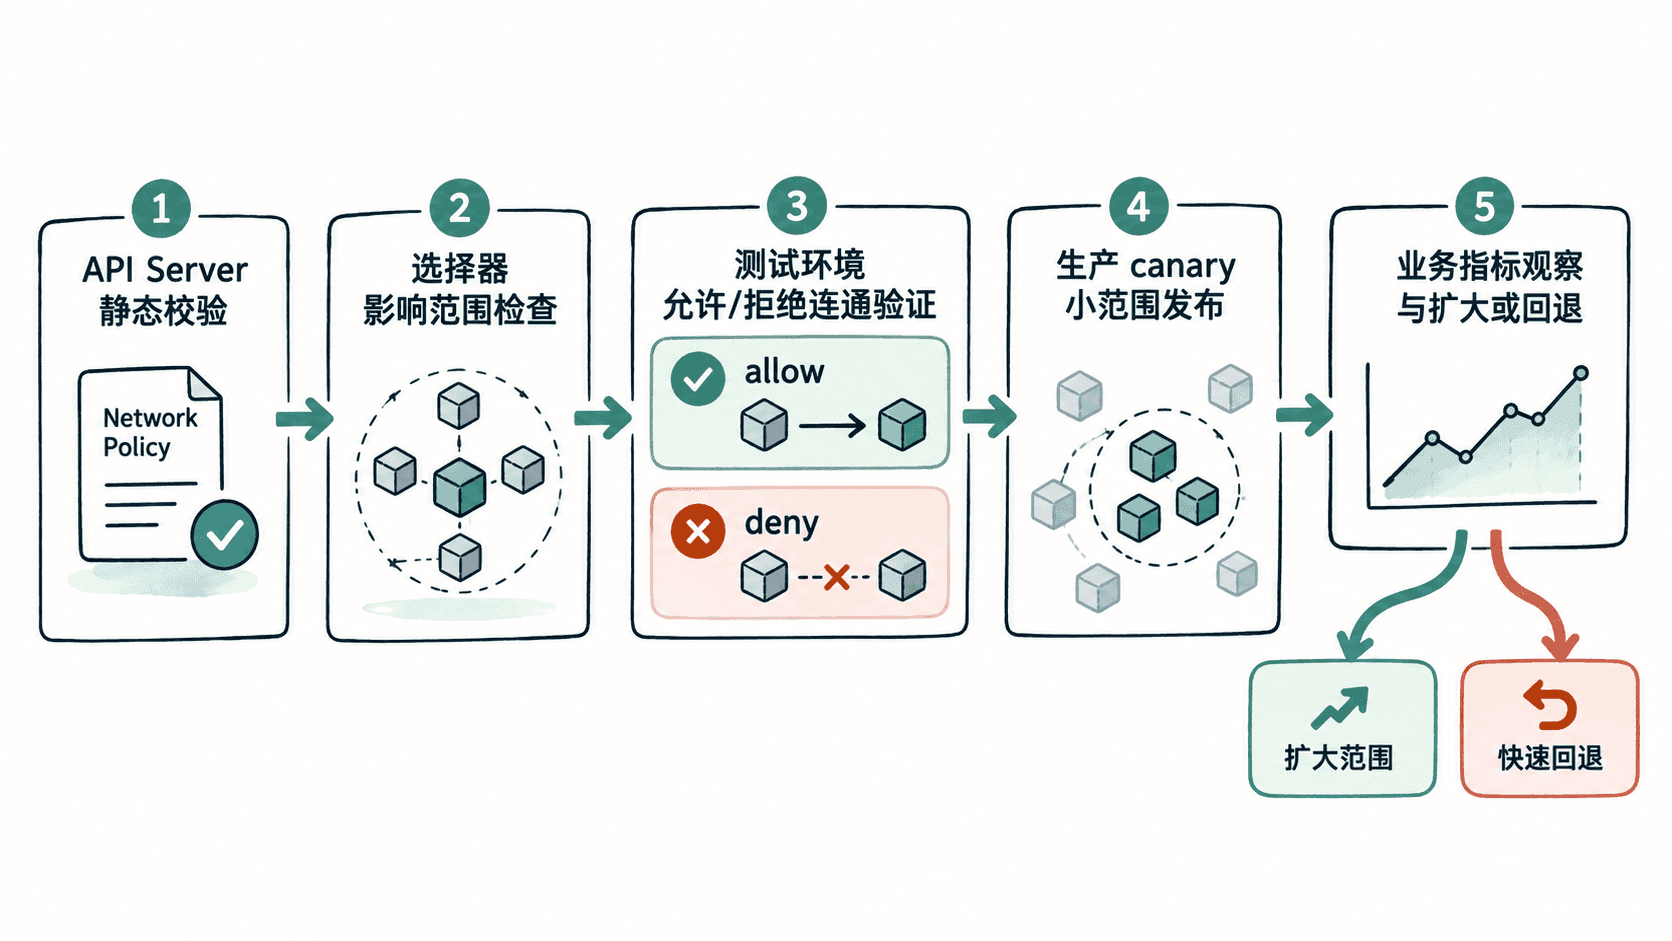
先做服务端校验和影响范围检查
假设 team-a 中已有 Service orders-api,后端 Pod 带 security.example.com/role=backend,前端 Pod 带 security.example.com/role=frontend。下面把完整策略写入文件,再让 API Server 做服务端 dry-run,并核对目标与来源选择器实际命中的 Pod。
cat > networkpolicy.yaml <<'YAML'
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-frontend-to-backend
  namespace: team-a
spec:
  podSelector:
    matchLabels:
      security.example.com/role: backend
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              security.example.com/role: frontend
      ports:
        - protocol: TCP
          port: 8080
YAML

kubectl apply --dry-run=server -f networkpolicy.yaml
kubectl get pods -n team-a -l security.example.com/role=backend -o name
kubectl get pods -n team-a -l security.example.com/role=frontend -o name
预期输出
networkpolicy.networking.k8s.io/allow-frontend-to-backend configured (server dry run)
pod/orders-api-<ID>
pod/web-<ID>
若对象尚不存在,第一行可能显示 created (server dry run);Pod 名称和数量也以实际环境为准。这里要同时检查目标 podSelector 和来源选择器,避免误选不该受限的 Pod 或误放未授权调用方。若策略使用 namespaceSelector,还要核对 Namespace 标签,因为重打标签会直接改变跨命名空间的允许范围。
同时验证允许和拒绝路径
只证明“应该通的能通”并不足够,门禁还必须证明“应该拒绝的不能建立业务连接”。可以从允许来源和未授权来源各启动一个临时 Pod,使用同一个服务地址完成正反两组检查。测试环境还应确认没有其他 NetworkPolicy 额外放行同一后端,否则拒绝路径可能被其他允许规则覆盖。
kubectl run netcheck-allowed -n team-a --rm -i --restart=Never \
  --image=curlimages/curl:8.12.1 \
  --labels=security.example.com/role=frontend \
  -- curl -fsS --connect-timeout 3 http://orders-api:8080/health

if kubectl run netcheck-denied -n team-a --rm -i --restart=Never \
  --image=curlimages/curl:8.12.1 \
  --labels=security.example.com/role=unknown \
  -- curl -fsS --connect-timeout 3 http://orders-api:8080/health; then
  echo "unexpectedly-allowed"
  exit 1
else
  echo "denied-as-expected"
fi
预期输出
ok
denied-as-expected
这里假设 /health 成功响应体为 ok;实际服务返回其他内容时应按真实结果验收。被拒绝请求在不同 CNI 和网络路径上可能表现为超时或连接失败,因此不要把固定 curl 错误码写进门禁,关键条件是未授权来源不能成功建立业务连接。
用小范围发布控制生产影响
原生 NetworkPolicy 没有“百分比灰度”能力,可以借助额外标签或独立 canary 工作负载缩小目标集合。例如先让新策略只选择同时带 role=backend 与 policy-stage=canary 的 Pod,正式副本暂不进入变更范围。
spec:
  podSelector:
    matchLabels:
      security.example.com/role: backend
      security.example.com/policy-stage: canary
这是片段示例,依赖完整的 networking.k8s.io/v1 NetworkPolicy 对象。验证命中范围可以执行:
kubectl get pods -n team-a -l security.example.com/role=backend,security.example.com/policy-stage=canary -o name预期输出
pod/orders-api-canary-<ID>只有当 canary 的命中范围、允许路径、拒绝路径和业务指标都符合预期,才应把同一规则推广到正式标签集合。
回退必须回到已知安全版本
发布前应保留上一版已验证策略。异常时优先重新应用旧版本,而不是临时新增“全部允许”策略;NetworkPolicy 的允许规则具有可叠加语义,临时放宽可能让最终边界比预期更宽。
kubectl apply -f networkpolicy.previous.yaml预期输出
networkpolicy.networking.k8s.io/allow-frontend-to-backend configured回退后重新执行允许与拒绝两组连通测试,并观察业务错误率、超时率和关键依赖调用是否恢复。若准备删除一条新建策略,还要先确认是否存在其他策略继续提供所需隔离,避免删除后意外回到默认全通。
有效的发布门禁应始终回答四个问题:对象是否有效、实际影响谁、允许与拒绝路径是否都符合预期、异常时能否立即回到已知安全状态。把这四项固化进 CI/CD 和变更流程,NetworkPolicy 才能从一次性配置变成可治理的安全控制。