
容器与云原生 / 系统课时
按 Namespace 选择通信来源
按 Namespace 选择通信来源
当服务只应接受特定租户、环境或平台命名空间的访问时,逐个维护来源 Pod 往往不够稳定。namespaceSelector 可以按 Namespace 标签划定来源边界,并在需要时与 podSelector 组合,把跨命名空间访问限制到更精确的工作负载集合。
学习目标
- 使用
namespaceSelector放行带指定标签的 Namespace - 理解 Namespace 标签如何承担环境或租户边界标识
- 区分单独选择 Namespace 与同时约束 Namespace、Pod 的语义
namespaceSelector 选择的是命名空间集合
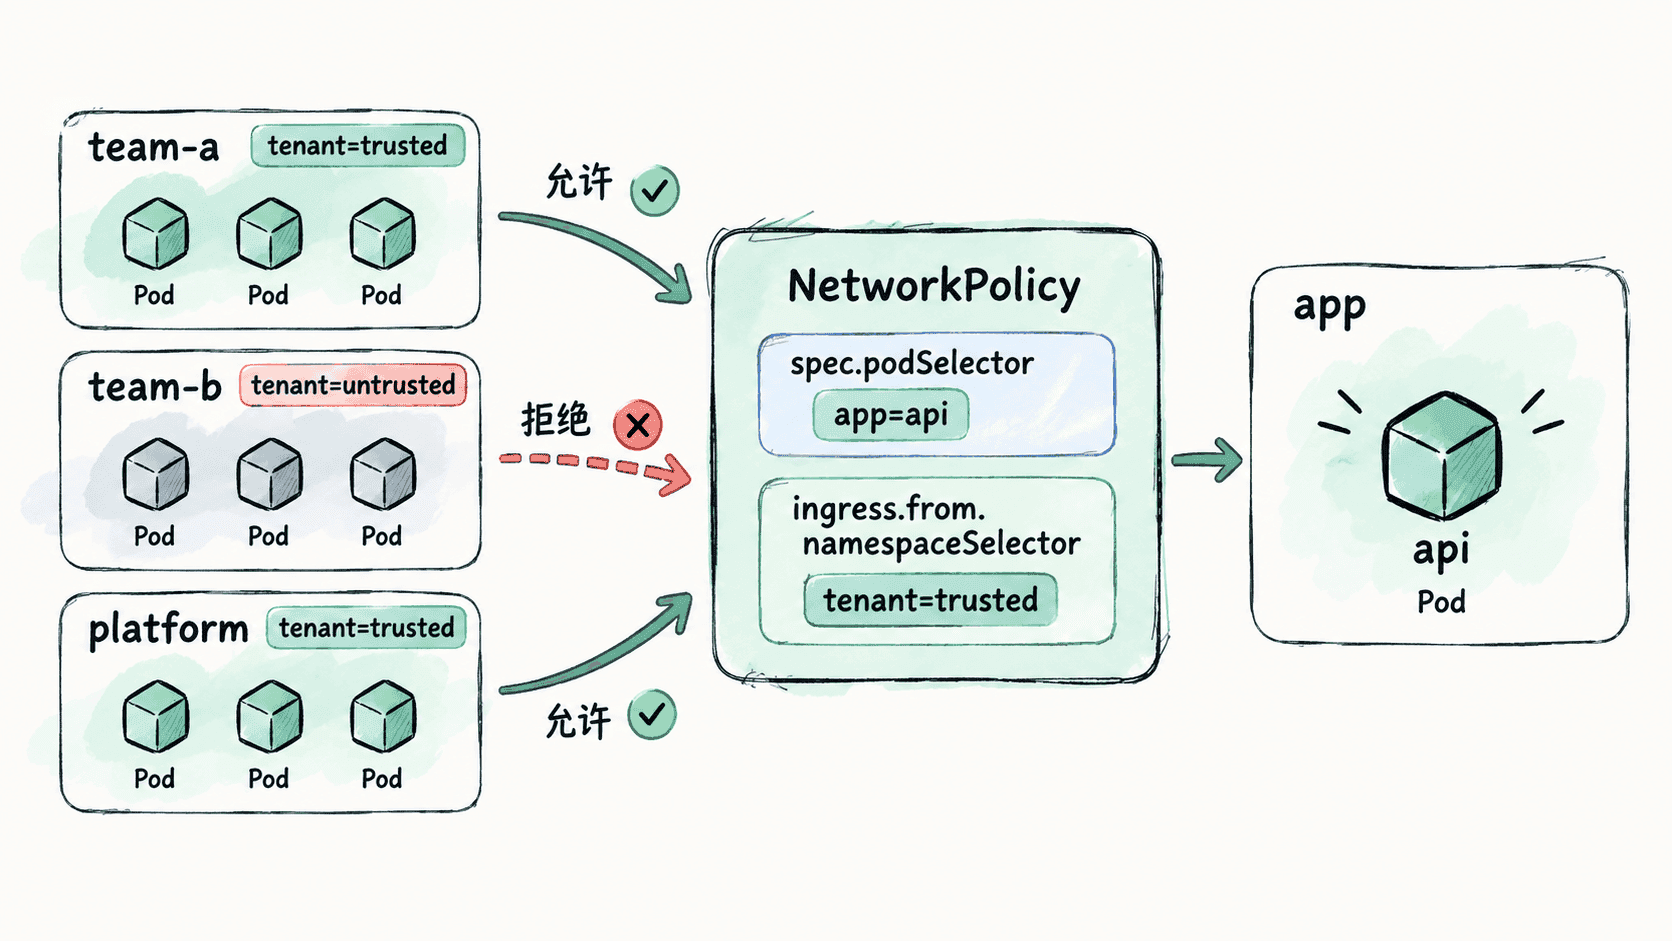
namespaceSelector 匹配的是 Namespace 对象上的标签,而不是 Pod 标签。一个 Namespace 满足选择器后,其中的 Pod 都会进入这一条 from 对等项的候选来源范围。
因此,只写 namespaceSelector 时,匹配 Namespace 中的所有 Pod 都满足来源条件;如果还要限制为这些 Namespace 中某一类 Pod,就要在同一个 from 数组元素中同时写 namespaceSelector 和 podSelector,两个条件按 AND 组合。
给 Namespace 标记稳定的边界标签
下面先显式创建 app、team-a 和 team-b,再给两个来源 Namespace 打标签。使用 --dry-run=client -o yaml | kubectl apply -f - 可以让重复执行保持幂等,避免环境中尚不存在 Namespace 时直接执行 kubectl label 而失败。
kubectl create namespace app --dry-run=client -o yaml | kubectl apply -f -
kubectl create namespace team-a --dry-run=client -o yaml | kubectl apply -f -
kubectl create namespace team-b --dry-run=client -o yaml | kubectl apply -f -
kubectl label namespace team-a tenant=trusted --overwrite
kubectl label namespace team-b tenant=untrusted --overwrite
kubectl get namespace app team-a team-b -L tenant
预期结果
namespace/app created
namespace/team-a created
namespace/team-b created
namespace/team-a labeled
namespace/team-b labeled
NAME     STATUS   AGE      TENANT
app      Active   <TIME>
team-a   Active   <TIME>   trusted
team-b   Active   <TIME>   untrusted
如果 Namespace 已存在,前三行也可能显示 unchanged 或 configured;<TIME> 会随实际创建时间变化。验证重点是 team-a 的 tenant 值为 trusted,而 team-b 为 untrusted。
只允许可信 Namespace 访问应用
假设受保护服务运行在 app Namespace,目标 Pod 带有 app=api 标签。下面的主策略只允许 tenant=trusted 的 Namespace 中的 Pod 访问目标 Pod 的 TCP 8080。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-allow-trusted-namespaces
  namespace: app
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              tenant: trusted
      ports:
        - protocol: TCP
          port: 8080
将策略保存为 api-networkpolicy.yaml 后应用并检查:
kubectl apply -f api-networkpolicy.yaml
kubectl get networkpolicy api-allow-trusted-namespaces -n app
预期结果
networkpolicy.networking.k8s.io/api-allow-trusted-namespaces created
NAME                           POD-SELECTOR   AGE
api-allow-trusted-namespaces app=api <TIME>策略生效后,team-a 中的 Pod 满足来源 Namespace 条件,team-b 中的 Pod 不满足;同时 ports 继续把允许的目标端口限制在 TCP 8080。这里控制的是被该策略选中的 app=api Pod 的入站流量,不会自动限制其他 Pod。
同时限制 Namespace 和 Pod
如果需求变成“仅允许可信 Namespace 中的监控 Pod”,应在同一个来源对等项中同时声明两个选择器。下面是 ingress.from 的片段示例,需要替换主策略中的 from 内容:
from:
  - namespaceSelector:
      matchLabels:
        tenant: trusted
    podSelector:
      matchLabels:
        role: monitoring
此时来源 Pod 必须同时满足两个条件:所在 Namespace 带有 tenant=trusted,并且 Pod 自身带有 role=monitoring。
如果把两个选择器拆成两个独立的 from 数组元素,语义会变成 OR:一类来源是匹配 tenant=trusted 的 Namespace 中所有 Pod;另一类来源是策略所在 app Namespace 中匹配 role=monitoring 的 Pod。范围会比“可信 Namespace 中的监控 Pod”更宽,因此要特别检查 YAML 的数组层级和缩进。
用 Namespace 标签承载长期边界
适合进入 namespaceSelector 的标签应表达相对稳定、可审计的组织边界,例如环境、租户或平台角色,而不是随发布频繁变化的临时状态。environment=prod、tenant=team-a 或 network-access=shared-services 都比短期发布标签更适合作为网络授权依据。
NetworkPolicy 始终根据对象当前标签计算匹配关系,所以修改 Namespace 标签可能立即扩大或缩小允许来源。生产环境应把 Namespace 标签变更与 NetworkPolicy 变更纳入同一套权限控制、审查和验证流程,使 Namespace 真正成为清晰且可维护的隔离边界。