
容器与云原生 / 系统课时
按 Pod 标签选择通信对象
按 Pod 标签选择通信对象
NetworkPolicy 不按 Pod 名称放行流量,而是通过标签选择器动态匹配一组 Pod。本课用一个后端和两个不同标签的客户端完成可独立运行的最小实验,掌握目标选择与来源选择的区别,并验证标签变化如何影响实际连通性。
学习目标
- 使用
podSelector精确允许带指定标签的客户端访问目标 Pod - 区分顶层
spec.podSelector与ingress.from[].podSelector的职责 - 通过连通性测试验证匹配与未匹配 Pod 的实际结果
两个 Pod 选择器分别在选择谁
一条入口 NetworkPolicy 至少涉及两次“选择”。顶层 spec.podSelector 决定哪些目标 Pod 被这条策略选中并进入 Ingress 隔离;ingress.from[].podSelector 决定哪些来源 Pod 可以通过这条规则进入。排查时必须把这两个方向分开看,否则很容易把“策略选中了谁”和“谁被允许访问”混为一谈。
当 from 中只写 podSelector 时,它匹配的是与该 NetworkPolicy 处于同一 Namespace 的 Pod,不会跨 Namespace 搜索同标签工作负载。若要跨 Namespace 选择来源,需要显式配合 namespaceSelector。
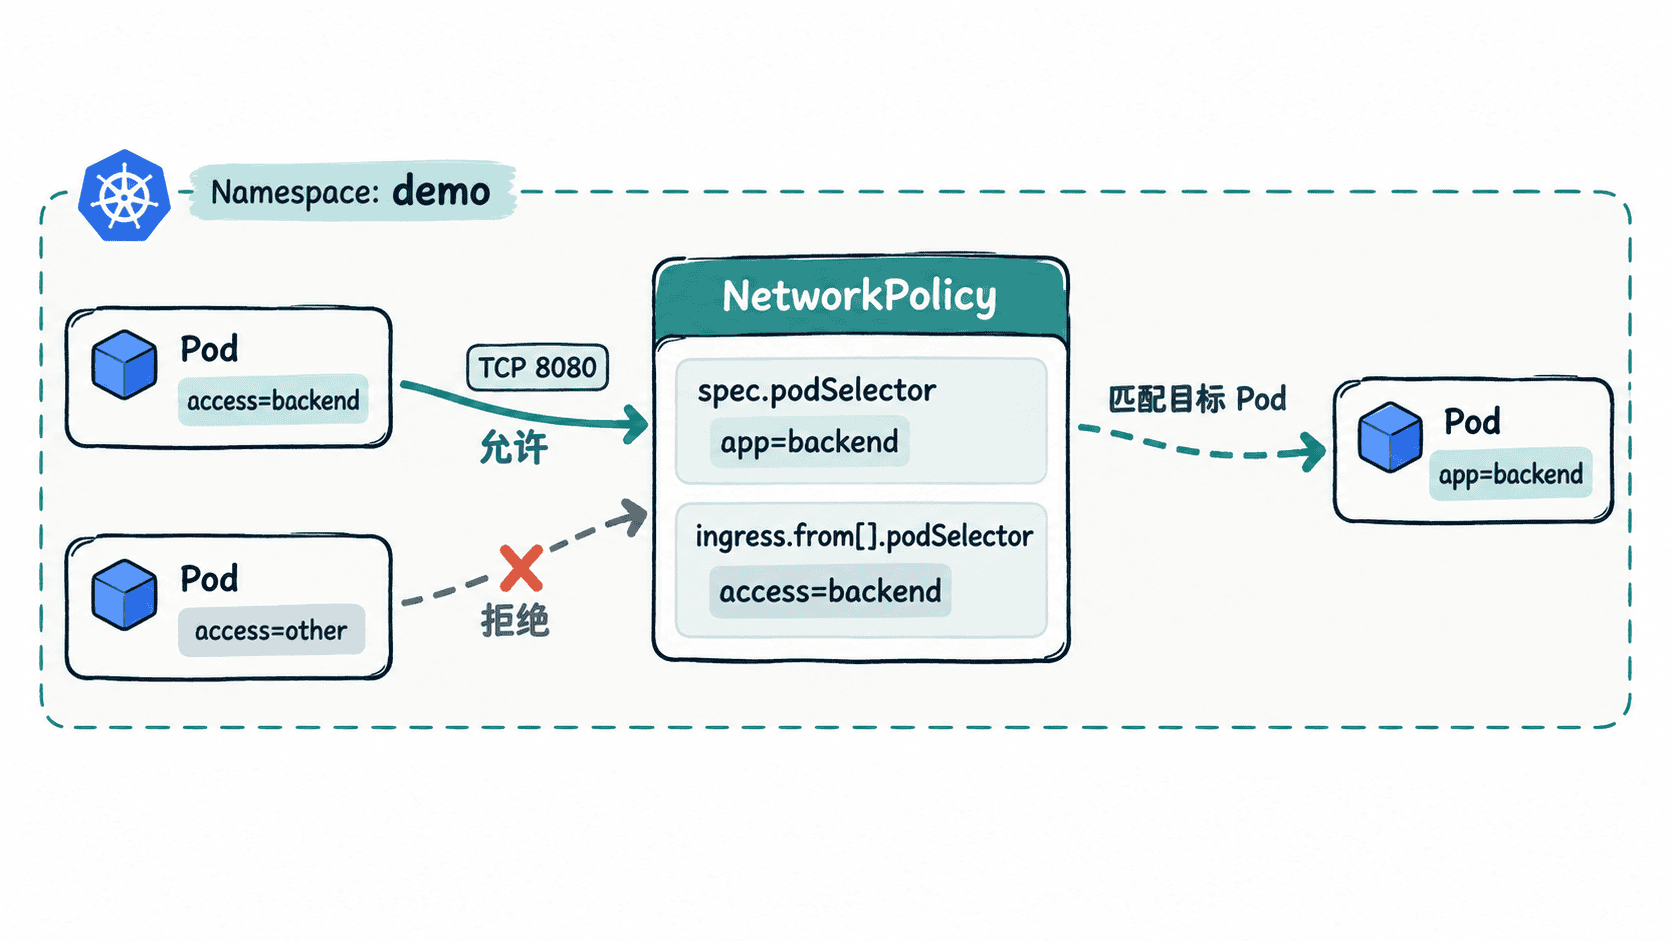
配置可独立运行的最小实验
下面创建 demo Namespace、后端 Deployment 与 Service,再创建两个只在 access 标签上不同的客户端 Pod。策略选中 app=backend 的目标 Pod,仅允许 access=backend 的来源访问 TCP 80。
# 创建独立实验环境和后端服务。
kubectl create namespace demo >/dev/null
kubectl -n demo create deployment backend --image=nginx:1.27 >/dev/null
kubectl -n demo expose deployment backend --port=80 --target-port=80 >/dev/null

# 两个客户端只在访问标签上不同,便于直接验证选择器效果。
kubectl -n demo run allowed-client --image=curlimages/curl:8.10.1 --labels=access=backend --command -- sleep 3600 >/dev/null
kubectl -n demo run denied-client --image=curlimages/curl:8.10.1 --labels=access=other --command -- sleep 3600 >/dev/null
kubectl -n demo rollout status deployment/backend --timeout=60s >/dev/null
kubectl -n demo wait --for=condition=Ready pod/allowed-client pod/denied-client --timeout=60s >/dev/null

# 目标选择器保护 backend;来源选择器只允许 access=backend。
cat <<'EOF' | kubectl apply -f - >/dev/null
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: backend-allow-labeled-client
  namespace: demo
spec:
  podSelector:
    matchLabels:
      app: backend
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              access: backend
      ports:
        - protocol: TCP
          port: 80
EOF

kubectl -n demo get pods --show-labels
kubectl -n demo get networkpolicy backend-allow-labeled-client

# 用固定标记输出测试结论,避免依赖不同 curl 版本的错误文本。
kubectl -n demo exec allowed-client -- sh -c 'curl --connect-timeout 3 -fsS http://backend/ >/dev/null && echo allowed=success'
kubectl -n demo exec denied-client -- sh -c 'if curl --connect-timeout 3 -fsS http://backend/ >/dev/null 2>&1; then echo denied=unexpected-success; else echo denied=blocked; fi'
预期结果
NAME                READY   STATUS    RESTARTS   AGE      LABELS
allowed-client      1/1     Running   0          <TIME>   access=backend
backend-<ID>        1/1     Running   0          <TIME>   app=backend,pod-template-hash=<ID>
denied-client       1/1     Running   0          <TIME>   access=other

NAME                           POD-SELECTOR   AGE
backend-allow-labeled-client   app=backend    <TIME>

allowed=success
denied=blocked
<ID> 与 <TIME> 是运行时动态值,Pod 显示顺序也可能不同。验证重点是允许客户端成功,而未匹配客户端被阻断;如果输出 denied=unexpected-success,优先确认集群 CNI 是否实现并启用了 NetworkPolicy 数据面执行。
标签设计决定策略是否稳定
标签实际上是访问控制接口的一部分。若用 app=client 这类过宽标签表达权限,未来任何误带该标签的 Pod 都可能被意外放行。更稳妥的做法是使用体现访问意图的标签,例如 access=backend 或 role=monitoring,并由受控的工作负载清单统一维护。
标签变化会立即改变选择结果。运行中的 Pod 一旦获得 access=backend,就会进入本规则允许的来源集合;删除该标签后又会退出。因此排查“为什么突然能访问”时,应同时确认目标 Pod 是否满足顶层 spec.podSelector,以及来源 Pod 是否满足 from.podSelector。把目标选择和来源选择分开检查,能避免大多数标签策略误判。