
容器与云原生 / 系统课时
设计跨租户访问例外
设计跨租户访问例外
多租户集群通常要求租户之间默认不能通信,但共享网关、监控采集器等平台组件又需要有限访问租户工作负载。本课用 NetworkPolicy 把默认隔离与最小访问例外组合起来,并验证例外不会扩大成任意跨租户互通。
学习目标
- 用默认拒绝策略建立租户通信基线
- 用
namespaceSelector与podSelector精确表达平台访问例外 - 同时验证允许路径和仍应被拒绝的跨租户路径
先把例外建在默认拒绝之上
NetworkPolicy 的关键不是写一条“拒绝其他租户”的规则,而是先让目标 Pod 进入隔离状态,再逐项添加允许规则。对于同一 Pod,多条 NetworkPolicy 的允许结果会合并,不存在一条优先级更高的 deny 规则去覆盖其他 allow。
假设 tenant-a 中运行订单服务,platform-gateway 中运行共享网关。需求是订单服务默认拒绝所有入站连接,只允许本租户内部以及共享网关访问 TCP 8080,tenant-b 不能直接访问。
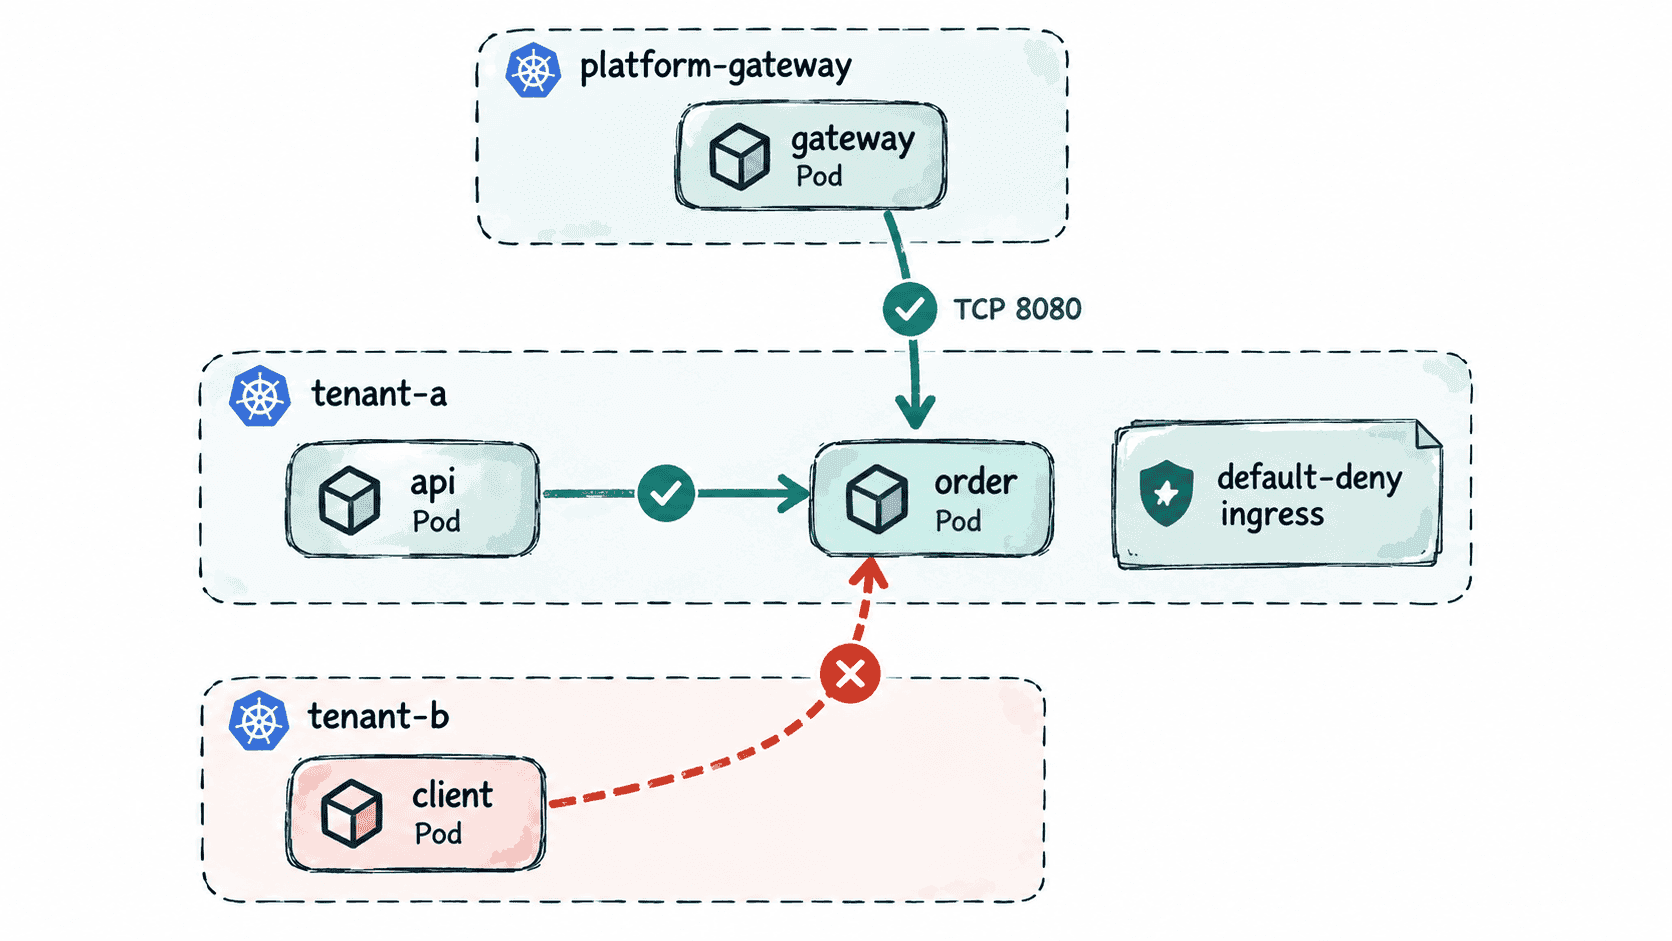
先给三个命名空间添加稳定、面向策略的业务标签。虽然 Kubernetes 通常提供 kubernetes.io/metadata.name 标签,但生产策略使用独立的租户和平台角色标签,更便于表达组织边界并降低命名调整带来的耦合。
kubectl label namespace tenant-a tenancy.example.com/tenant=a --overwrite
kubectl label namespace tenant-b tenancy.example.com/tenant=b --overwrite
kubectl label namespace platform-gateway platform.example.com/role=gateway --overwrite
kubectl get namespace tenant-a tenant-b platform-gateway --show-labels
预期输出
namespace/tenant-a labeled
namespace/tenant-b labeled
namespace/platform-gateway labeled
NAME               STATUS   AGE      LABELS
tenant-a           Active   <TIME>   ...,tenancy.example.com/tenant=a
tenant-b           Active   <TIME>   ...,tenancy.example.com/tenant=b
platform-gateway   Active   <TIME>   ...,platform.example.com/role=gateway
若标签已经存在,前三行的提示可能不同;最终以 --show-labels 显示的标签值为准。
配置默认隔离和有限例外
下面假设订单 Pod 带有 app=order,共享网关 Pod 带有 app=gateway。第一条策略让订单 Pod 进入入站隔离状态,第二条策略只开放本租户和指定平台网关两类来源。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: order-default-deny-ingress
  namespace: tenant-a
spec:
  podSelector:
    matchLabels:
      app: order
  policyTypes:
    - Ingress
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: order-allowed-sources
  namespace: tenant-a
spec:
  podSelector:
    matchLabels:
      app: order
  policyTypes:
    - Ingress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              tenancy.example.com/tenant: a
      ports:
        - protocol: TCP
          port: 8080
    - from:
        - namespaceSelector:
            matchLabels:
              platform.example.com/role: gateway
          podSelector:
            matchLabels:
              app: gateway
      ports:
        - protocol: TCP
          port: 8080
这是配置文件。保存为 tenant-access.yaml 后应用并确认两条策略都已创建。
kubectl apply -f tenant-access.yaml
kubectl get networkpolicy -n tenant-a
预期输出
networkpolicy.networking.k8s.io/order-default-deny-ingress created
networkpolicy.networking.k8s.io/order-allowed-sources created
NAME                         POD-SELECTOR   AGE
order-default-deny-ingress   app=order      <TIME>
order-allowed-sources        app=order      <TIME>
第二个 from 数组元素同时包含 namespaceSelector 和 podSelector,因此来源 Pod 必须同时位于带有网关角色标签的命名空间,并匹配 app=gateway。如果把两个选择器拆成两个独立的 from 元素,语义会变成“满足任意一个即可”,允许范围会明显扩大。
从允许和拒绝两边验证
不要只证明共享网关能访问。一个可靠的隔离方案还要证明不在例外中的来源仍被阻断。假设订单服务在 8080 上提供 /health,分别从共享网关和 tenant-b 的测试客户端发起请求。
kubectl exec -n platform-gateway deploy/gateway -- wget -qO- -T 2 http://order.tenant-a.svc.cluster.local:8080/health
kubectl exec -n tenant-b deploy/test-client -- wget -qO- -T 2 http://order.tenant-a.svc.cluster.local:8080/health
预期结果
ok
wget: download timed out
第二条命令的具体错误文本会随客户端实现和网络插件不同而变化,也可能显示连接失败;关键判据是 tenant-b 无法建立到订单服务 8080 的连接。这里验证的是入站策略,来源 Pod 如果另有 Egress NetworkPolicy,还需要同时确认其出站规则没有额外阻断测试流量。
让例外保持可维护
跨租户例外应围绕“谁、访问谁、访问什么端口”建立,而不是直接放开整个地址段。平台服务使用独立命名空间标签,再用 Pod 角色标签继续收窄,可以防止同一平台命名空间中新部署的无关 Pod 自动获得租户访问权。
需要新增监控采集器时,应增加独立、可审查的允许规则,而不是删除默认拒绝或把 namespaceSelector 扩大到所有命名空间。这样默认边界长期保持不变,例外则成为可以逐项审计、验证和撤销的最小授权清单。