
容器与云原生 / 系统课时
建立网络策略标签规范
建立网络策略标签规范
NetworkPolicy 是否长期可靠,很大程度取决于标签是否稳定。本课将安全身份与部署元数据分开,设计稳定的租户、角色和访问关系标签,并验证这些标签能持续命中正确的工作负载。
学习目标
- 区分部署管理标签与安全选择标签,避免把易变字段写进策略选择器
- 设计稳定的租户、角色和访问关系标签,并在 Pod 模板中统一落地
- 用命令验证标签与 NetworkPolicy 选择范围,提前发现策略漂移
把管理标签和安全标签分开
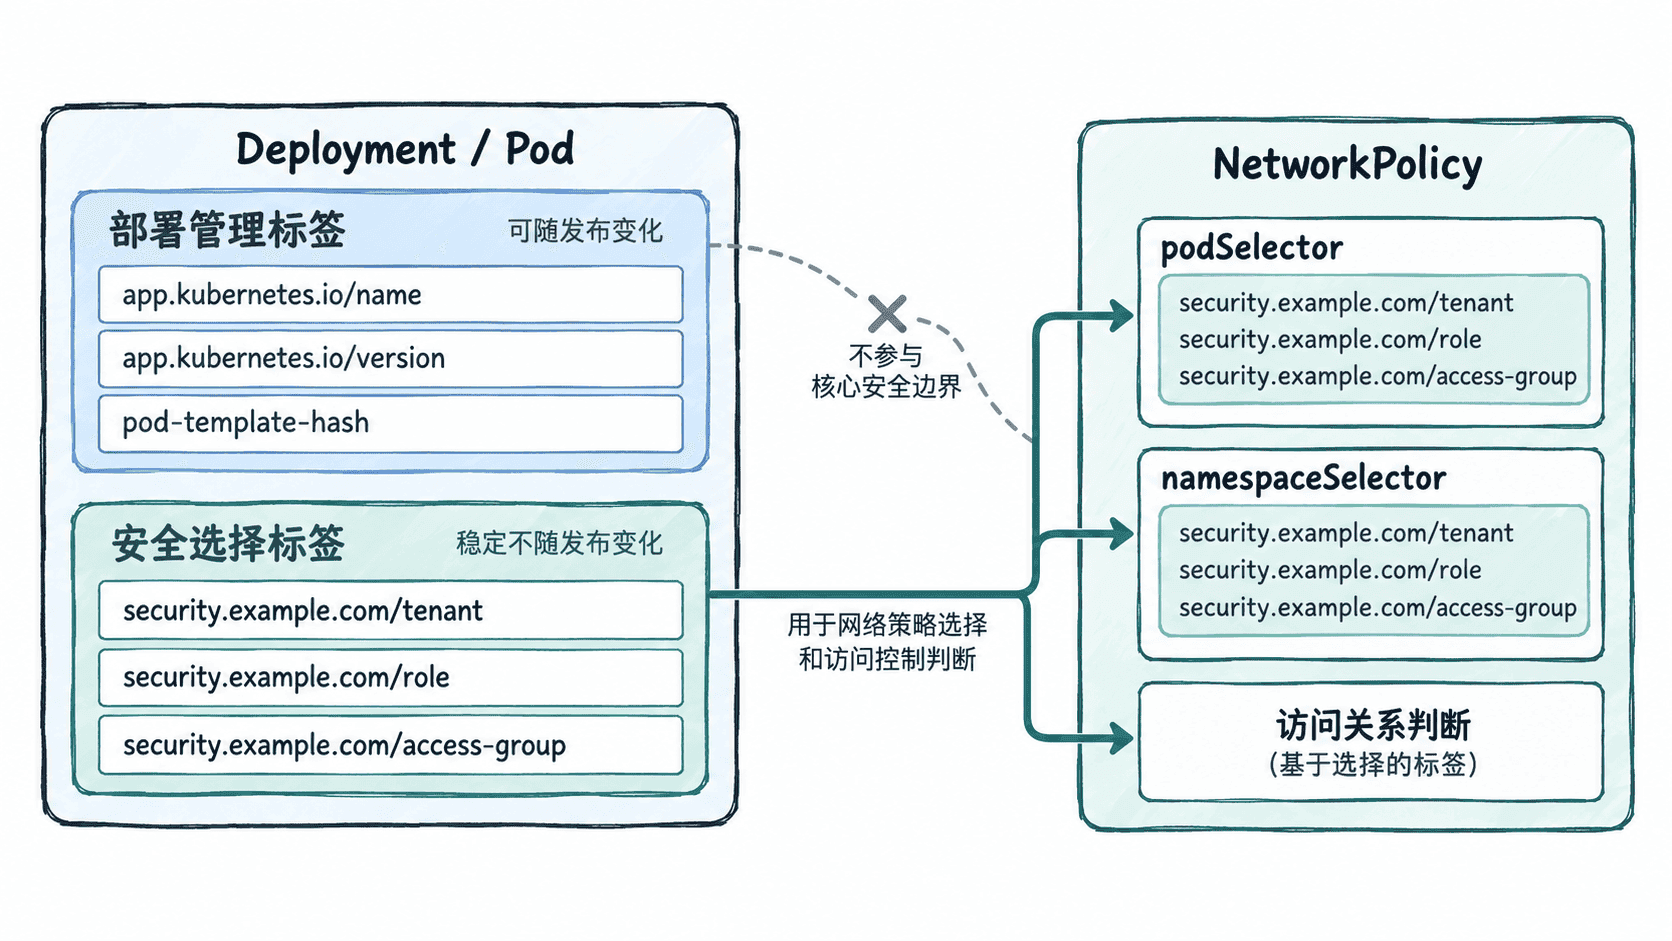
部署系统常用 app.kubernetes.io/name、app.kubernetes.io/version、pod-template-hash 等标签做发布、查询或版本区分。这些字段可能随发布变化,不适合承担长期安全边界。安全选择标签应表达稳定身份,例如租户、角色和访问组。
一个实用的命名方式是使用组织自己的 DNS 前缀,避免与第三方控制器产生冲突:
security.example.com/tenant:租户或安全域,如team-asecurity.example.com/role:工作负载角色,如frontend、backend、dbsecurity.example.com/access-group:跨工作负载访问关系,如orders-api
不要把 Pod 名、镜像版本、Deployment revision 或自动生成哈希值作为 NetworkPolicy 的核心选择条件。它们变化频繁,容易在滚动发布后造成策略漏选。
在工作负载模板中统一落地
下面的 Deployment 同时保留管理标签和安全标签。NetworkPolicy 只依赖稳定的 security.example.com/* 标签,因此应用版本变化不会改变安全身份。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: orders-api
  namespace: team-a
spec:
  replicas: 3
  selector:
    matchLabels:
      app.kubernetes.io/name: orders-api
  template:
    metadata:
      labels:
        app.kubernetes.io/name: orders-api
        app.kubernetes.io/version: v2
        security.example.com/tenant: team-a
        security.example.com/role: backend
        security.example.com/access-group: orders-api
    spec:
      containers:
        - name: app
          image: example/orders-api:2.0
          ports:
            - containerPort: 8080
这份配置中,Deployment 仍用应用标签管理 Pod,而网络策略可以独立按租户、角色或访问组选择对象。后续把版本从 v2 升到 v3,不会改变 backend 的安全身份。
验证安全标签是否落到所有目标副本:
kubectl get pods -n team-a -l security.example.com/tenant=team-a,security.example.com/role=backend --show-labels预期输出
NAME                READY   STATUS    RESTARTS   AGE      LABELS
orders-api-<ID>     1/1     Running   0          <TIME>   app.kubernetes.io/name=orders-api,app.kubernetes.io/version=v2,security.example.com/access-group=orders-api,security.example.com/role=backend,security.example.com/tenant=team-a
实际 Pod 名、年龄和副本数量会不同。关键是查询能返回全部目标 Pod,且每个结果都包含要求的安全标签。
让策略只依赖稳定身份
例如只允许同一命名空间中的 frontend 角色访问 backend,目标和来源选择器都应引用稳定的安全标签,而不是版本号或自动生成字段。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-frontend-to-backend
  namespace: team-a
spec:
  podSelector:
    matchLabels:
      security.example.com/role: backend
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              security.example.com/role: frontend
      ports:
        - protocol: TCP
          port: 8080
这段策略选择 team-a 中的 backend Pod,并允许同一命名空间内带 security.example.com/role=frontend 的 Pod 访问 TCP 8080。只有 podSelector 时,来源 Pod 的选择范围就是该 NetworkPolicy 所在命名空间,不会自动放行其他命名空间中的同名角色。
将配置保存为 networkpolicy.yaml 后,可用服务端 dry-run 校验对象结构:
kubectl apply --dry-run=server -f networkpolicy.yaml预期输出
networkpolicy.networking.k8s.io/allow-frontend-to-backend created (server dry run)如果集群已经存在同名对象,也可能显示 configured (server dry run);两种结果都表示 API Server 已接受该配置结构。
给标签变更设置约束
标签规范真正生效,还要把“谁能改”和“改了会影响什么”纳入发布流程。安全标签应写进工作负载模板,而不是临时给单个 Pod 打标签;租户标签不应被普通发布流程随意修改;修改 role 或 access-group 时应同步检查关联的 NetworkPolicy。
特别要避免“先上线 Pod,稍后再补安全标签”。如果目标策略通过 podSelector 选择安全标签,缺少该标签的新 Pod 不会被这条策略选中,也就不会受到它提供的隔离约束。更稳妥的方式是让标签与 Pod 模板一起提交,并通过准入策略或 CI 校验关键标签是否存在。
稳定标签并不是永远不能修改标签,而是把安全身份从频繁变化的部署元数据中抽离。只要安全标签语义明确、变更受控并可自动校验,扩容、滚动升级和版本切换就不容易把网络隔离边界一起带偏。