
容器与云原生 / 系统课时
判断特殊流量的策略边界
判断特殊流量的策略边界
普通 Pod 通信通常可以按“源 Pod → 目标 Pod → 端口”推理,但节点进程、hostNetwork Pod 和主机侧策略会让流量身份与策略执行点发生变化。本课用一个最小实验把策略声明、Pod 所在节点和真实连通性放在一起验证,避免只凭标签或单次请求下结论。
学习目标
- 区分普通 Pod、节点来源流量与
hostNetworkPod 在 NetworkPolicy 中的边界 - 理解节点特殊语义为什么不能外推为“所有主机流量都绕过策略”
- 用策略对象、节点拓扑和连通性结果验证当前 CNI 的实际行为
先分清流量身份
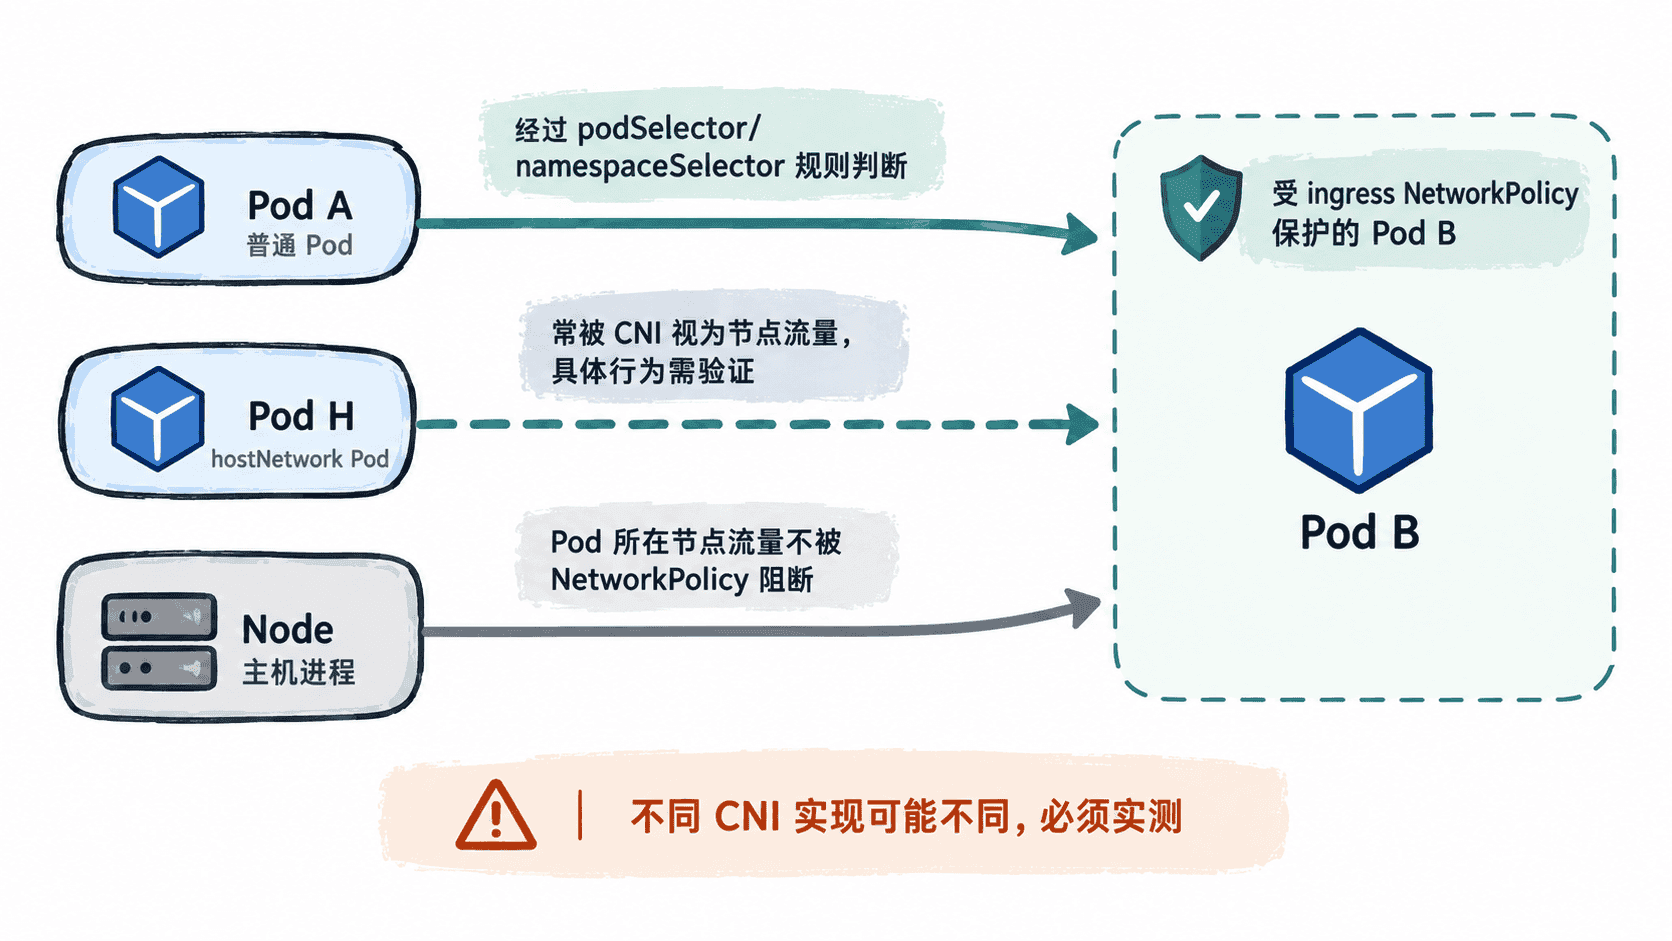
NetworkPolicy 选择的是 Pod,但数据包到达策略执行点时,不一定仍携带可按工作负载选择器识别的身份。普通 Pod 通常能被 CNI 映射到 Pod 与命名空间,因此 podSelector、namespaceSelector 可以参与匹配;节点进程和 hostNetwork Pod 则直接使用或共享主机网络命名空间,识别方式可能不同。
Kubernetes 的标准 NetworkPolicy 语义对 Pod 与其所在节点之间的流量定义了特殊边界,不能把这类流量按普通 Pod-to-Pod 规则机械推理。这个边界只描述标准 NetworkPolicy 的处理语义,并不等同于“所有节点流量都不会被任何控制拦截”:hostNetwork Pod 是否能按普通 Pod 身份参与选择器匹配、流量在哪个执行点被处理,以及主机防火墙或 CNI 扩展策略是否继续生效,都取决于具体实现。
用最小实验建立基线
下面的主示例创建目标 Pod、一个被明确允许的普通客户端、一个 hostNetwork 客户端和一条 ingress 策略。示例假设当前命名空间允许创建这些对象,并且集群使用支持 NetworkPolicy 的 CNI。
apiVersion: v1
kind: Pod
metadata:
  name: target
  labels:
    app: target
spec:
  containers:
    - name: http
      image: nginx:1.27
---
apiVersion: v1
kind: Pod
metadata:
  name: normal-client
  labels:
    role: allowed
spec:
  containers:
    - name: client
      image: curlimages/curl:8.10.1
      command: ["sleep", "3600"]
---
apiVersion: v1
kind: Pod
metadata:
  name: host-client
spec:
  hostNetwork: true
  dnsPolicy: ClusterFirstWithHostNet
  containers:
    - name: client
      image: curlimages/curl:8.10.1
      command: ["sleep", "3600"]
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: target-ingress
spec:
  podSelector:
    matchLabels:
      app: target
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              role: allowed
      ports:
        - protocol: TCP
          port: 80
这段配置会让 target 进入 ingress 隔离状态,并允许同一命名空间中带 role=allowed 标签的普通 Pod 访问 TCP/80。host-client 没有该标签,它的结果正是本课要观察的边界。
先应用对象并记录节点位置:
kubectl apply -f "<PATH>"
kubectl wait --for=condition=Ready pod/target pod/normal-client pod/host-client --timeout=120s
kubectl get pod target normal-client host-client -o wide
预期输出
pod/target created
pod/normal-client created
pod/host-client created
networkpolicy.networking.k8s.io/target-ingress created
pod/target condition met
pod/normal-client condition met
pod/host-client condition met
NAME            READY   STATUS    ...   IP          NODE
target          1/1     Running   ...   <IP>        <NODE>
normal-client   1/1     Running   ...   <IP>        <NODE>
host-client     1/1     Running   ...   <NODE-IP>   <NODE>
以上按首次创建展示;重复执行 apply 时可能显示 configured 或 unchanged。实际 IP、节点名和列内容也会因集群不同而变化。先验证明确允许的普通客户端,确认策略基线可用:
TARGET_IP=$(kubectl get pod target -o jsonpath='{.status.podIP}')
kubectl exec normal-client -- curl -sS -o /dev/null -w '%{http_code}\n' --connect-timeout 3 "http://${TARGET_IP}"
预期输出
200普通客户端成功后,再测试 hostNetwork 客户端:
TARGET_IP=$(kubectl get pod target -o jsonpath='{.status.podIP}')
kubectl exec host-client -- curl -sS -o /dev/null -w '%{http_code}\n' --connect-timeout 3 "http://${TARGET_IP}"
预期结果
<VALUE>这里的 <VALUE> 必须替换为实际观测结果,而不是预设为成功或失败。成功时通常可看到 200;若连接被阻断,curl 可能输出 000 并以非零状态退出,也可能直接超时。一次失败也不能单独证明一定是 NetworkPolicy 导致,因为节点防火墙、路由和其他 CNI 策略同样可能影响结果。
解释 hostNetwork 结果
先比较 host-client 与 target 是否位于同一节点。若它们在同一节点,标准 NetworkPolicy 的节点特殊语义会成为解释结果的重要条件;若位于不同节点,hostNetwork 流量如何映射为来源身份仍要看 CNI 实现,不能把 podSelector 的普通 Pod 推理机械套用过去。
因此,实验结论至少要包含三项证据:策略声明、Pod 调度节点和实际连通性。只有三者能互相解释时,才能把结果归因到 NetworkPolicy 或其扩展能力,而不是把所有“成功”都理解为策略放行、所有“失败”都理解为策略拦截。
核对策略声明与节点位置
使用下面的命令核对策略对象和前面记录的节点位置,不要只保留 curl 的最终现象:
kubectl get pod target normal-client host-client -o wide
kubectl get networkpolicy target-ingress -o jsonpath='selector={.spec.podSelector.matchLabels.app} type={.spec.policyTypes[0]} fromRole={.spec.ingress[0].from[0].podSelector.matchLabels.role} port={.spec.ingress[0].ports[0].port}{"\n"}'
预期输出
NAME            READY   STATUS    ...   IP          NODE
target          1/1     Running   ...   <IP>        <NODE>
normal-client   1/1     Running   ...   <IP>        <NODE>
host-client     1/1     Running   ...   <NODE-IP>   <NODE>
selector=target type=Ingress fromRole=allowed port=80
策略对象只能证明声明内容,不能证明数据路径一定按预期执行。有多节点测试环境时,应分别覆盖 target 与 host-client 同节点、异节点的场景,再把结果与所用 CNI 关于 NetworkPolicy、主机防火墙或主机端点能力的说明一起记录。
生产环境的安全边界
节点监控代理、CSI/CNI 组件、NodeLocal DNS、hostNetwork 网关和节点守护进程都应先视为“特殊流量”,不要直接复制普通 Pod 的 allowlist。若业务必须限制这些路径,通常还需要 CNI 的主机防火墙、节点级策略或云网络控制能力。
NetworkPolicy 最适合作为 Pod 网络隔离的标准接口,而不是覆盖所有主机网络路径的通用防火墙。特殊流量是否受控,应由当前 CNI、实际节点拓扑、节点侧控制和真实请求共同验证。