
容器与云原生 / 系统课时
设计多租户隔离基线
设计多租户隔离基线
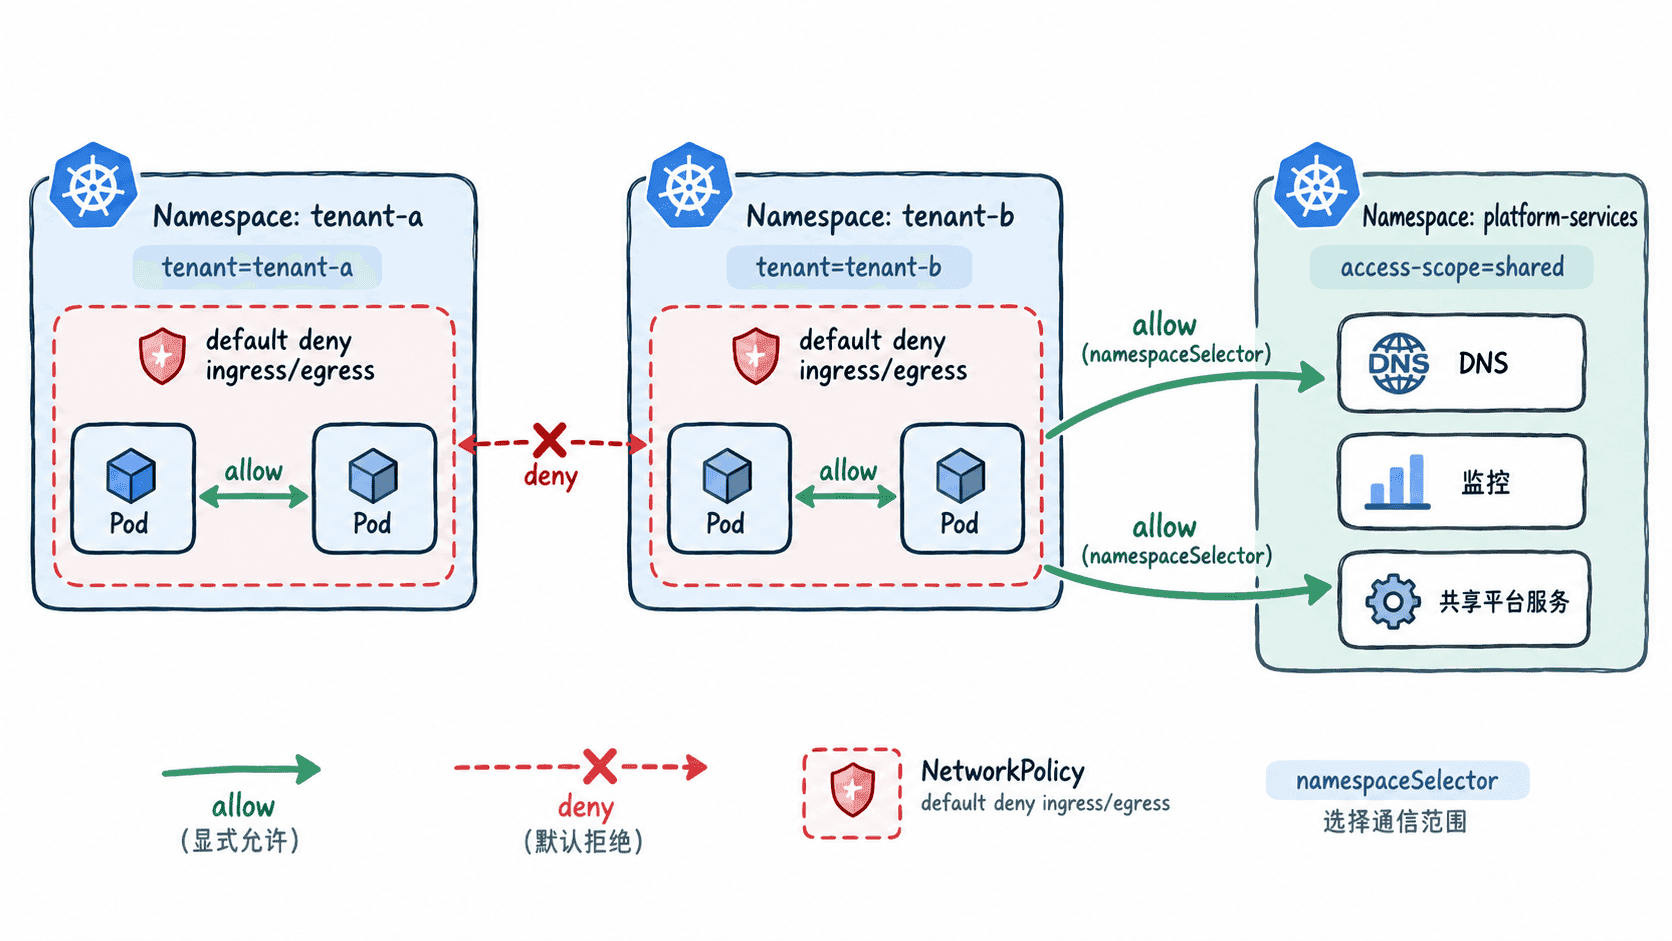
多租户隔离不能依赖每个应用自行决定是否写策略。本课把默认拒绝、租户内部通信和平台公共服务例外组合成可复制基线,使新租户命名空间创建后默认不与其他租户互通,同时保留必要的平台能力。
学习目标
- 设计以默认拒绝为起点的租户网络隔离基线
- 使用命名空间标签表达租户内部通信和平台服务例外
- 验证同租户允许、跨租户拒绝和公共服务可达三个关键结果
用默认拒绝建立安全起点
多租户基线应采用“默认拒绝,再显式放行”。否则只要某个团队漏配策略,新命名空间就可能继承集群网络默认可达的行为。
下面的基线同时隔离 ingress 和 egress,podSelector: {} 表示选中该命名空间中的全部 Pod。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-all
  namespace: tenant-a
spec:
  podSelector: {}
  policyTypes:
    - Ingress
    - Egress
这是配置文件示例,不会产生固定控制台输出。应用后可用以下命令确认策略已创建:
kubectl apply -f default-deny-all.yaml
kubectl get networkpolicy -n tenant-a default-deny-all
预期输出
networkpolicy.networking.k8s.io/default-deny-all created
NAME               POD-SELECTOR   AGE
default-deny-all   <none>         <TIME>
<none> 在这里表示空的 Pod selector,而不是策略没有选择任何 Pod。
用命名空间标签表达租户身份
为了批量复制策略,不应把每个对端命名空间名称硬编码进规则。更稳定的方式是给租户命名空间添加身份标签,再由 namespaceSelector 选择允许通信的范围。
kubectl label namespace tenant-a tenant=tenant-a --overwrite
kubectl label namespace tenant-b tenant=tenant-b --overwrite
kubectl label namespace platform-services access-scope=shared --overwrite
kubectl get namespace tenant-a tenant-b platform-services --show-labels
预期输出
NAME                STATUS   AGE      LABELS
tenant-a            Active   <TIME>   tenant=tenant-a
tenant-b            Active   <TIME>   tenant=tenant-b
platform-services   Active   <TIME>   access-scope=shared
标签是隔离边界的一部分,应由平台治理流程控制。如果租户可以随意修改命名空间身份标签,就可能绕过基于标签建立的隔离规则。
显式放行租户内部通信
默认拒绝之后,可以添加一条双向策略,仅允许带相同租户标签的命名空间作为来源和目的地。若一个租户只对应一个命名空间,这实际上就是允许该租户内部 Pod 相互通信,同时继续阻断其他租户。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-same-tenant
  namespace: tenant-a
spec:
  podSelector: {}
  policyTypes:
    - Ingress
    - Egress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              tenant: tenant-a
  egress:
    - to:
        - namespaceSelector:
            matchLabels:
tenant: tenant-a该配置生效后,tenant-a 中受策略选择的 Pod 可以与带 tenant=tenant-a 标签的命名空间内 Pod 通信,但不会因此获得访问 tenant-b 的权限。
为平台公共服务建立窄例外
默认拒绝 egress 后,DNS、指标采集、身份认证或代理等平台服务也会被阻断。正确做法不是放开整个集群,而是给共享服务命名空间建立明确标签,并只允许所需端口。
以下片段示例依赖 platform-services 已带有 access-scope=shared 标签,并假定共享 DNS 服务通过 UDP/TCP 53 提供解析能力。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-shared-dns
  namespace: tenant-a
spec:
  podSelector: {}
  policyTypes:
    - Egress
  egress:
    - to:
        - namespaceSelector:
            matchLabels:
              access-scope: shared
      ports:
        - protocol: UDP
          port: 53
        - protocol: TCP
          port: 53
这条策略只增加匹配条件下的 egress 许可,不会取消 default-deny-all。NetworkPolicy 的允许规则是叠加计算的,因此基线可以拆成多个职责单一的策略对象维护。
验证三条隔离不变量
基线交付前至少要验证三件事:同租户通信成功、跨租户通信失败、必要公共服务仍然可用。测试 Pod 需要包含实际使用的诊断工具。
kubectl exec -n tenant-a client -- sh -c 'nc -vz -w 3 api.tenant-a.svc.cluster.local 8080'
kubectl exec -n tenant-a client -- sh -c 'nc -vz -w 3 api.tenant-b.svc.cluster.local 8080'
kubectl exec -n tenant-a client -- nslookup kubernetes.default.svc.cluster.local
预期结果
api.tenant-a.svc.cluster.local (<IP>:8080) open
nc: api.tenant-b.svc.cluster.local (<IP>:8080): timed out
Name:      kubernetes.default.svc.cluster.local
Address:   <IP>
实际错误文本取决于容器中的 nc 实现和网络插件,跨租户测试的关键判据是连接没有成功。若公共 DNS 不在 access-scope=shared 命名空间中,应按实际集群的 DNS 部署位置调整例外,而不是照搬标签。
一套可复制的多租户基线应把默认拒绝视为不变量,把租户内部通信和公共平台服务视为显式例外。这样新增租户时只需赋予受控身份标签并部署同一组基线策略,而不会因为遗漏应用级规则而自动获得跨租户访问能力。