
容器与云原生 / 系统课时
理解策略选择与隔离状态
理解策略选择与隔离状态
NetworkPolicy 的关键不是按文件顺序执行规则,而是先确定策略选择了哪些 Pod,再分别判断 Ingress、Egress 是否进入隔离状态,最后合并所有匹配策略的允许规则。本篇建立这套判断顺序,避免把 NetworkPolicy 误解成传统的顺序式防火墙。
学习目标
- 判断
podSelector实际选择哪些 Pod,以及空选择器的含义 - 理解 Pod 在 Ingress 或 Egress 方向何时进入隔离状态
- 掌握多条 NetworkPolicy 同时匹配时的允许规则并集语义
先确定策略控制谁
NetworkPolicy 是命名空间级资源。它的 spec.podSelector 只在该 NetworkPolicy 所在命名空间中选择 Pod,不会跨命名空间选择工作负载。
例如下面的策略只选择当前命名空间中带有 app=api 标签的 Pod,并让这些 Pod 的 Ingress 方向进入隔离状态,同时不允许任何入站流量:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-ingress
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress: []
预期结果
app=api 的 Pod:Ingress 进入隔离状态,当前策略没有允许任何入站来源。
其他未被选择的 Pod:不会因为这条策略进入 Ingress 隔离状态。
如果写成 podSelector: {},表示选择该 NetworkPolicy 所在命名空间中的所有 Pod,而不是“一个 Pod 都不选择”。这也是定义命名空间级默认拒绝策略时常见的选择器。
隔离状态按方向分别判断
Pod 不存在统一的“已隔离”开关,Ingress 与 Egress 必须分别判断。一个 Pod 可以已经限制入站,却仍然保持出站非隔离状态。
对于某个方向,只要至少有一条选择该 Pod 的 NetworkPolicy 对该方向生效,该方向就进入隔离状态。未进入隔离状态时,该方向默认不受 NetworkPolicy 的允许列表限制;进入隔离状态后,只允许匹配所有相关策略允许集合的流量。
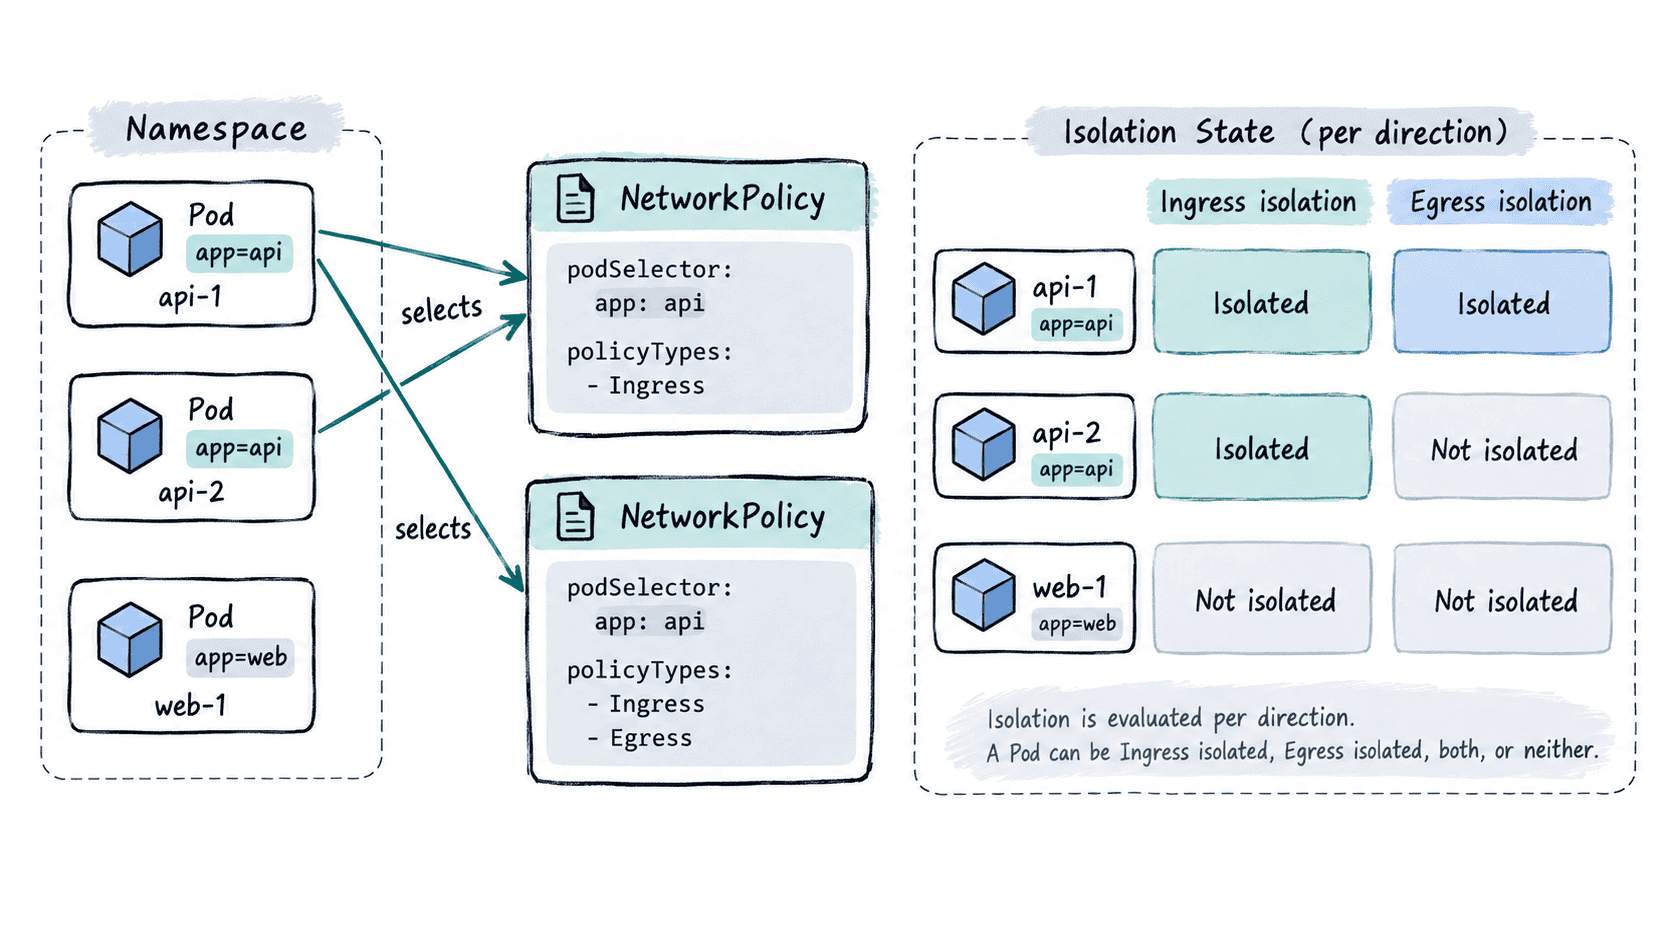
判断顺序应当是:先看 podSelector 是否命中目标 Pod,再看 policyTypes 以及相应方向的规则,确定 Ingress、Egress 是否隔离,最后才计算具体允许哪些流量。
多条策略不是先后覆盖关系
如果多条 NetworkPolicy 同时选择同一个 Pod,它们不会按创建时间、名称或 YAML 顺序互相覆盖,也不存在“第一条拒绝后第二条无法放行”的执行链。
假设 api Pod 同时被两条 Ingress 策略选择:策略 A 允许来自 role=frontend 的 Pod,策略 B 允许来自 role=monitor 的 Pod。最终允许来源是两条策略允许集合的并集,因此 frontend 与 monitor 都可以通过目标 Pod 这一侧的 Ingress 策略检查。
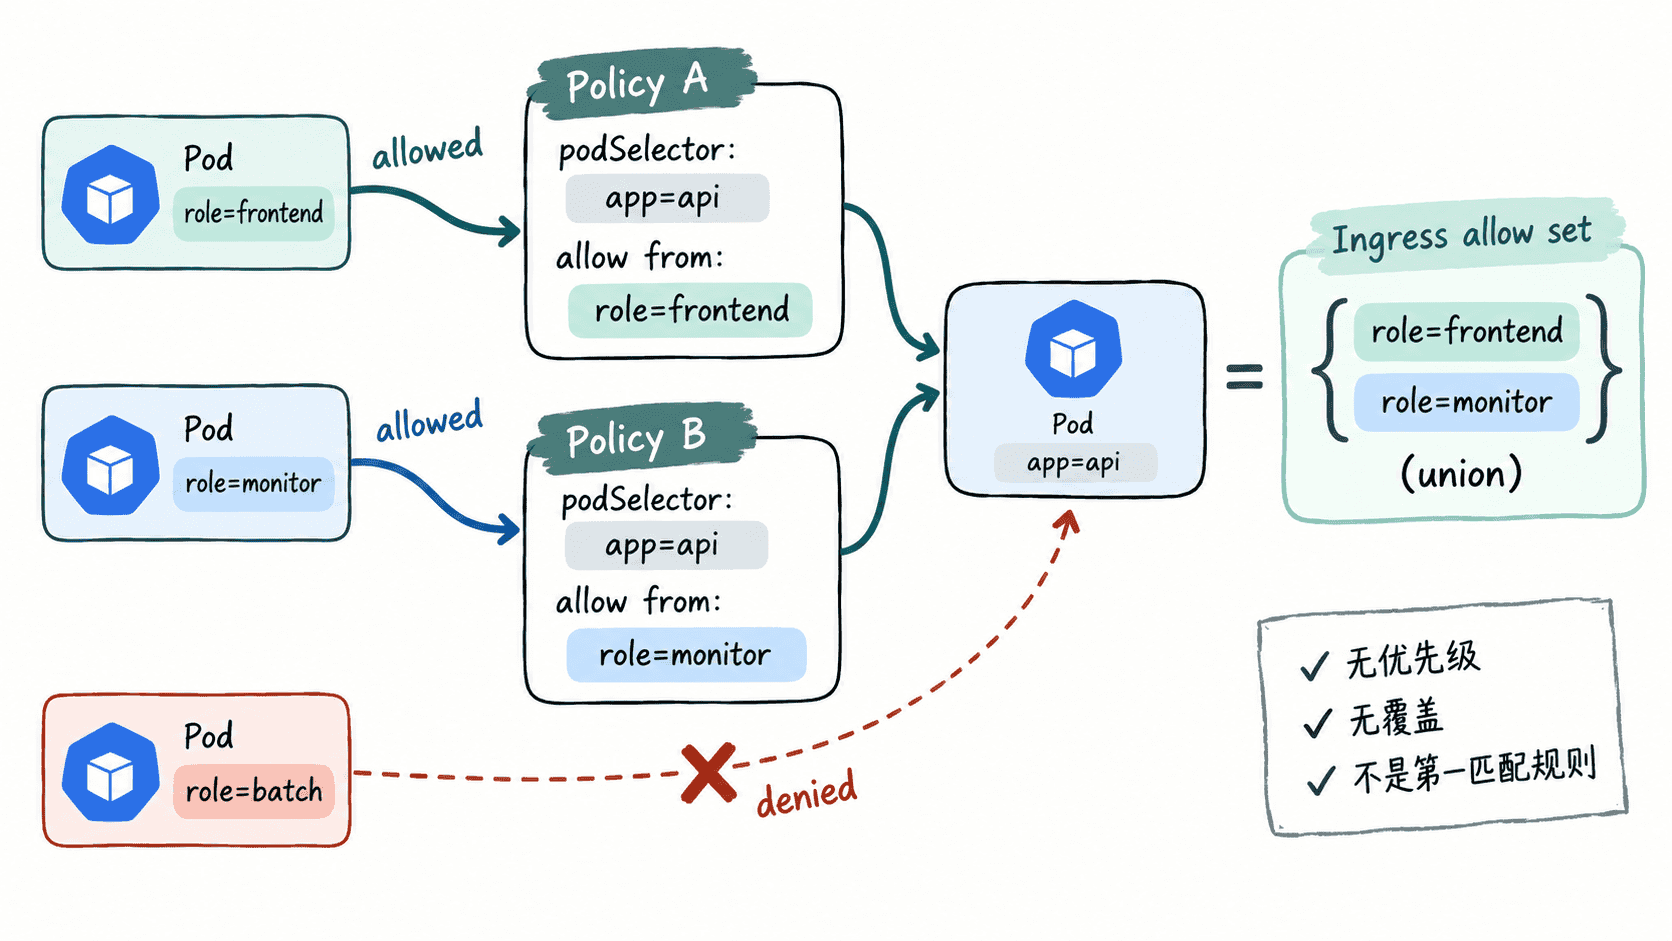
可以把某个已隔离方向的结果理解为:最终允许流量 = 所有选择该 Pod 且作用于该方向的策略所允许流量的并集。
因此,新增一条允许范围更大的策略,可能直接扩大 Pod 的可访问范围;创建一条更严格的策略,却不能抵消另一条已经放行的规则。
用固定顺序判断最终结果
遇到任意 NetworkPolicy 场景,可以按固定顺序分析:
- 确认目标 Pod 所在命名空间。
- 找出所有
podSelector能选择该 Pod 的 NetworkPolicy。 - 分别判断 Ingress 与 Egress 是否已经进入隔离状态。
- 如果某方向仍是非隔离状态,该方向不受 NetworkPolicy 允许列表限制。
- 如果已经隔离,汇总所有匹配策略在该方向允许的 peer、端口等条件。
- 流量只要落入任一策略的允许集合,就通过这一方向的 NetworkPolicy 判断。
例如,一个 Pod 仅被 policyTypes: [Ingress] 的策略选择,那么它的入站流量需要匹配允许规则;这条策略本身不会让 Egress 自动进入隔离状态。
对于 Pod 到 Pod 的通信,还要分别检查通信两端:如果源 Pod 的 Egress 已隔离,流量必须满足源端的 Egress 允许条件;如果目标 Pod 的 Ingress 已隔离,还必须满足目标端的 Ingress 允许条件。任一受隔离方向不允许,连接都会失败。
判断 NetworkPolicy 时,最重要的心智模型就是“选择 Pod → 分方向确定是否隔离 → 合并所有允许规则”。按这个顺序分析,就不会把空选择器、多策略并存或单向隔离误判成传统的顺序式防火墙规则。