
容器与云原生 / 系统课时
排查策略未按预期生效
排查策略未按预期生效
NetworkPolicy 已创建并不代表目标流量一定被限制。本课按“API 对象 → Pod 选择 → CNI 执行 → 实际流量”逐层取证,区分选择器错误、插件未执行、其他策略放行和测试路径不正确等问题。
学习目标
- 确认 NetworkPolicy 已被接受,并选中预期的目标 Pod
- 判断 CNI 是否支持并实际执行 NetworkPolicy
- 用受控 Pod 验证数据面结果,并定位规则层面的异常
先确认策略对象和选中范围
NetworkPolicy 的 podSelector 只选择策略所在命名空间中的 Pod。排障首先核对真实对象、命名空间和标签,不要仅凭 kubectl apply 成功判断策略已经生效。
kubectl -n app get networkpolicy
kubectl -n app describe networkpolicy restrict-api
kubectl -n app get pods --show-labels
kubectl -n app get pods -l app=api -o wide
预期结果
NAME           POD-SELECTOR   AGE
restrict-api   app=api        <TIME>

Name:         restrict-api
Namespace:    app
PodSelector:  app=api
Policy Types: Ingress

NAME       READY   STATUS    IP     LABELS
api-<ID> 1/1 Running <IP> app=api<TIME>、<ID> 与 <IP> 会随环境变化。重点确认 Namespace、PodSelector、Policy Types 和实际匹配到的 Pod。如果选择器没有命中目标 Pod,这条策略不会控制该 Pod 的对应方向流量。
确认 CNI 是否真正执行策略
API Server 可以保存 NetworkPolicy 对象,但实际过滤由网络插件完成。因此对象存在只说明 Kubernetes 接受了配置,不能证明数据面已经安装对应规则。
kubectl -n kube-system get pods -o wide
kubectl get networkpolicy -A
预期结果
NAME          READY   STATUS    IP     NODE
<CNI-POD>     1/1     Running   <IP>   <NODE>

NAMESPACE   NAME           POD-SELECTOR   AGE
app         restrict-api   app=api        <TIME>
Pod 名称只能帮助识别集群实际使用的网络组件,不能据此推断 NetworkPolicy 功能一定开启。应结合该 CNI 的配置、运行状态和官方支持范围确认策略执行能力;若插件不支持或策略功能被关闭,NetworkPolicy 仍可能正常保存在 API 中。
沿生效链路逐层定位
一次 NetworkPolicy 验证需要连续通过四个门槛:策略对象正确、选择器命中目标 Pod、CNI 将策略落实到数据面、测试流量真实经过受策略控制的 Pod 网络路径。任何一层出错,都可能表现为“策略存在但没有效果”。
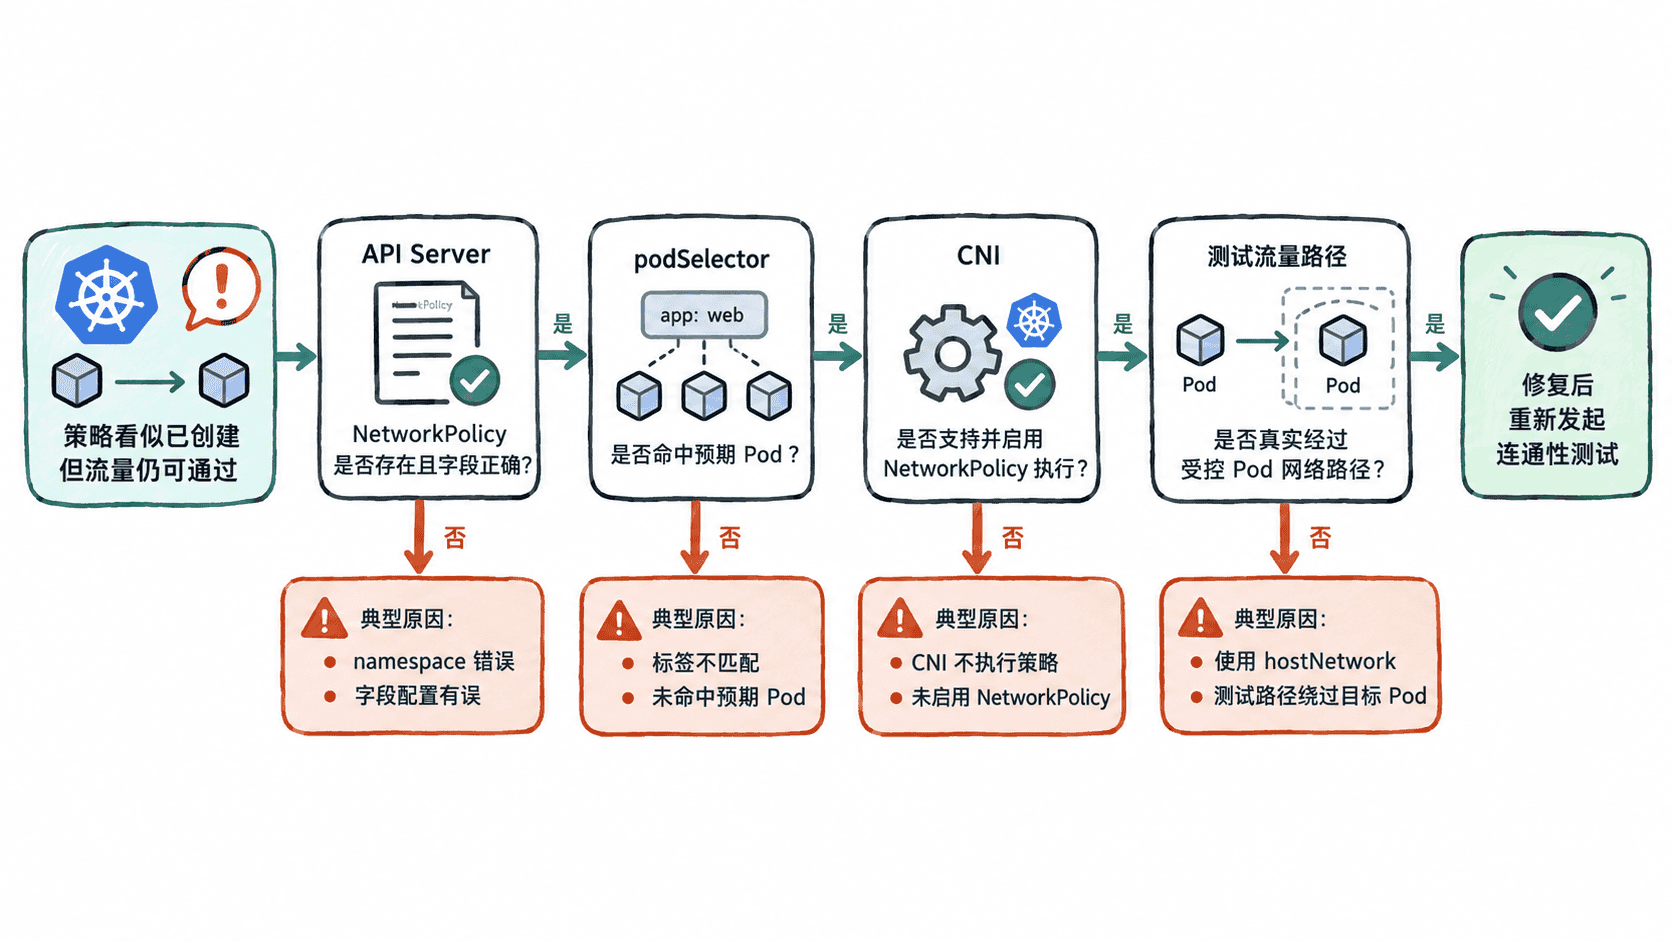
如果对象和选择器都正确,但所有目标 Pod 的行为完全没有变化,应优先检查 CNI 执行能力;如果只有部分 Pod 异常,则优先比较标签、命名空间、节点和实际流量路径。若流量仍被允许,还要检查是否存在其他 NetworkPolicy 同时选中了目标 Pod并提供了允许规则。
用受控 Pod 验证实际数据面
验证时使用与业务流量同类的普通 Pod,并明确记录源 Pod、目标 Service、端口和协议。下面假设 api Service 使用 TCP 8080,而当前策略预期拒绝标签为 access=other 的测试 Pod。
kubectl -n app run netcheck --image=curlimages/curl --restart=Never --labels=access=other --command -- sleep 3600
kubectl -n app wait --for=condition=Ready pod/netcheck --timeout=60s
kubectl -n app exec netcheck -- curl --connect-timeout 3 http://api:8080/health
预期结果
pod/netcheck created
pod/netcheck condition met
curl: (28) <VALUE>
<VALUE> 表示当前 curl 版本返回的连接超时或失败信息,具体文本可能不同。若策略预期拒绝该来源,连接失败说明隔离结果与预期一致;若仍返回 HTTP 响应,应继续核对源 Pod 标签、目标 Pod 标签、所有选中目标 Pod 的 NetworkPolicy,以及 from、端口和协议条件。
只有“对象正确、选择器命中、CNI 执行、测试路径正确”四层都有证据后,才应继续把问题归因到具体 NetworkPolicy 规则;按这个顺序排查,可以避免在 YAML 规则上反复修改却遗漏真正的数据面原因。