
容器与云原生 / 系统课时
组合多条允许策略
组合多条允许策略
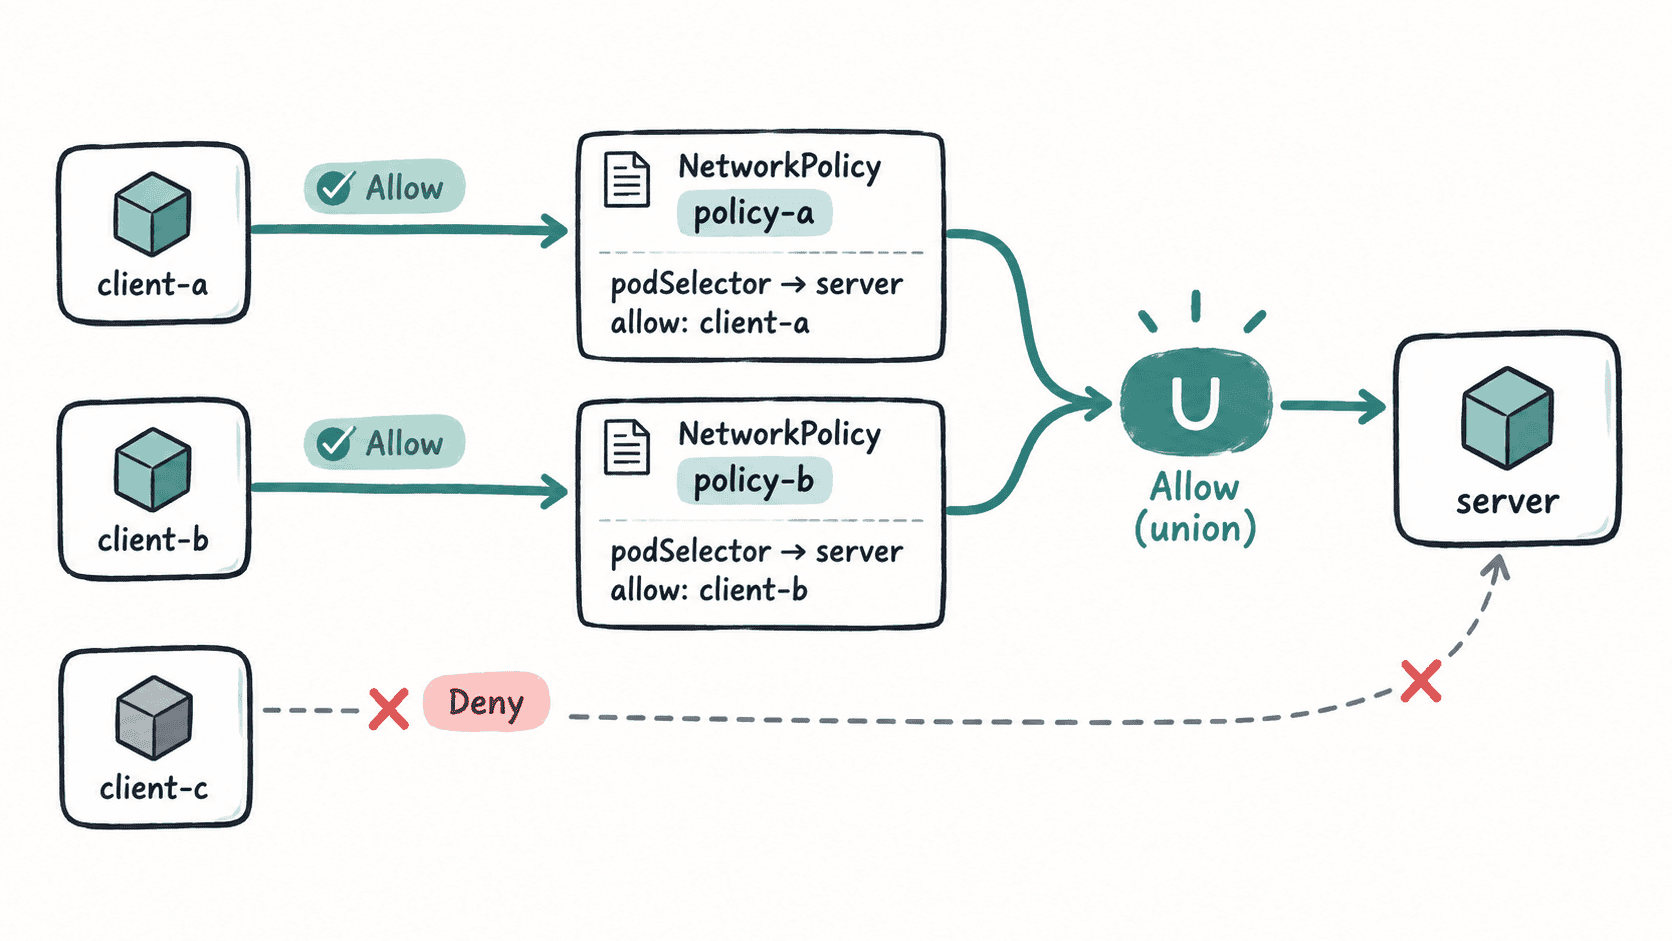
同一个 Pod 可以同时被多条 NetworkPolicy 选中。真正生效的允许流量不是“最后一条覆盖前一条”,而是同一方向上所有匹配策略允许规则的并集。本课通过三个客户端验证这一行为,并建立排查多策略叠加问题时的正确心智模型。
学习目标
- 理解多条 NetworkPolicy 对同一 Pod 的规则采用加法组合而非顺序覆盖
- 使用两条独立策略分别放行不同来源,并验证最终允许集合
- 能根据源端 Egress 与目标端 Ingress 两侧策略判断连接是否成立
多条策略如何共同生效
当某个 Pod 被至少一条包含 Ingress 的 NetworkPolicy 选中后,它在入站方向进入隔离状态。此后,只要流量匹配任意一条适用于该 Pod 的入站允许规则,就可以通过;策略的创建时间、名称和 YAML 排列顺序都不会形成防火墙式的优先级。
可以把两条策略分别允许的流量集合记为 和 ,最终允许集合就是 ,而不是后一条策略覆盖前一条。
搭建验证环境
下面创建一个服务端和三个客户端。实验要求集群使用能够实施 NetworkPolicy 的网络插件;如果 CNI 不支持策略,YAML 即使成功创建也不会产生预期隔离效果。
kubectl create namespace np-union
kubectl -n np-union run server --image=nginx:1.27 --labels=app=server --port=80
kubectl -n np-union expose pod server --port=80
kubectl -n np-union run client-a --image=busybox:1.36 --labels=role=client-a --command -- sleep 3600
kubectl -n np-union run client-b --image=busybox:1.36 --labels=role=client-b --command -- sleep 3600
kubectl -n np-union run client-c --image=busybox:1.36 --labels=role=client-c --command -- sleep 3600
kubectl -n np-union wait --for=condition=Ready pod/server pod/client-a pod/client-b pod/client-c --timeout=120s
预期输出
namespace/np-union created
pod/server created
service/server exposed
pod/client-a created
pod/client-b created
pod/client-c created
pod/server condition met
pod/client-a condition met
pod/client-b condition met
pod/client-c condition met
分别添加两条允许策略
两条策略都选择 app=server,但第一条只允许 client-a,第二条只允许 client-b。第二条创建后不会替换第一条的效果。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-client-a
  namespace: np-union
spec:
  podSelector:
    matchLabels:
      app: server
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              role: client-a
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-client-b
  namespace: np-union
spec:
  podSelector:
    matchLabels:
      app: server
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              role: client-b
这段配置保存为 policies.yaml 后,两条策略的允许集合会共同作用于服务端 Pod。这里没有配置 ports,因此每条规则对其匹配来源不额外限制目标端口。
kubectl apply -f policies.yaml预期输出
networkpolicy.networking.k8s.io/allow-client-a created
networkpolicy.networking.k8s.io/allow-client-b created
验证允许集合确实取并集
分别从三个客户端访问 Service。client-a 和 client-b 各自只匹配其中一条策略,但都应该成功;没有被任何允许规则选中的 client-c 应该失败。
kubectl -n np-union exec client-a -- sh -c 'wget -q -T 2 -O /dev/null http://server && echo ALLOWED || echo BLOCKED'
kubectl -n np-union exec client-b -- sh -c 'wget -q -T 2 -O /dev/null http://server && echo ALLOWED || echo BLOCKED'
kubectl -n np-union exec client-c -- sh -c 'wget -q -T 2 -O /dev/null http://server && echo ALLOWED || echo BLOCKED'
预期输出
ALLOWED
ALLOWED
BLOCKED
如果删除 allow-client-a,client-a 的允许路径随之消失,但 allow-client-b 仍然独立生效。这也是排查策略时应该逐条寻找“哪一条策略提供了允许路径”,而不是寻找“哪一条策略覆盖了其他策略”的原因。
因此,多条允许策略适合把权限按职责拆开管理,例如平台团队放行监控来源、应用团队放行业务调用方。只要明确所有匹配策略的规则最终形成允许集合的并集,就不会把 NetworkPolicy 误读成具有顺序和覆盖语义的传统防火墙规则。