
容器与云原生 / 系统课时
理解 Ingress 与 Egress 语义
理解 Ingress 与 Egress 语义
NetworkPolicy 判断一条 Pod 间连接时,要同时站在通信两端观察:源 Pod 的 Egress 决定流量能否发出,目标 Pod 的 Ingress 决定流量能否进入。只检查其中一端,常会出现“规则已经放行但连接仍失败”的误判。本篇建立可直接用于配置与排障的双端判断模型。
学习目标
- 从源 Pod 与目标 Pod 两个视角区分 Egress 和 Ingress
- 判断一条 Pod 间连接何时需要同时满足两端策略
- 区分已建立连接的返回流量与新建的反向连接
方向始终以 Pod 为参照
Ingress 是进入被策略选择 Pod 的流量,Egress 是从被策略选择 Pod 发出的流量。方向相对于受控 Pod 定义,而不是相对于 Service、节点或发起请求的人。
假设 frontend Pod 访问 api Pod,即 frontend → api。从 frontend 看,这是 Egress;从 api 看,这是 Ingress。同一条连接因此同时存在源端出站和目标端入站两个判断视角。
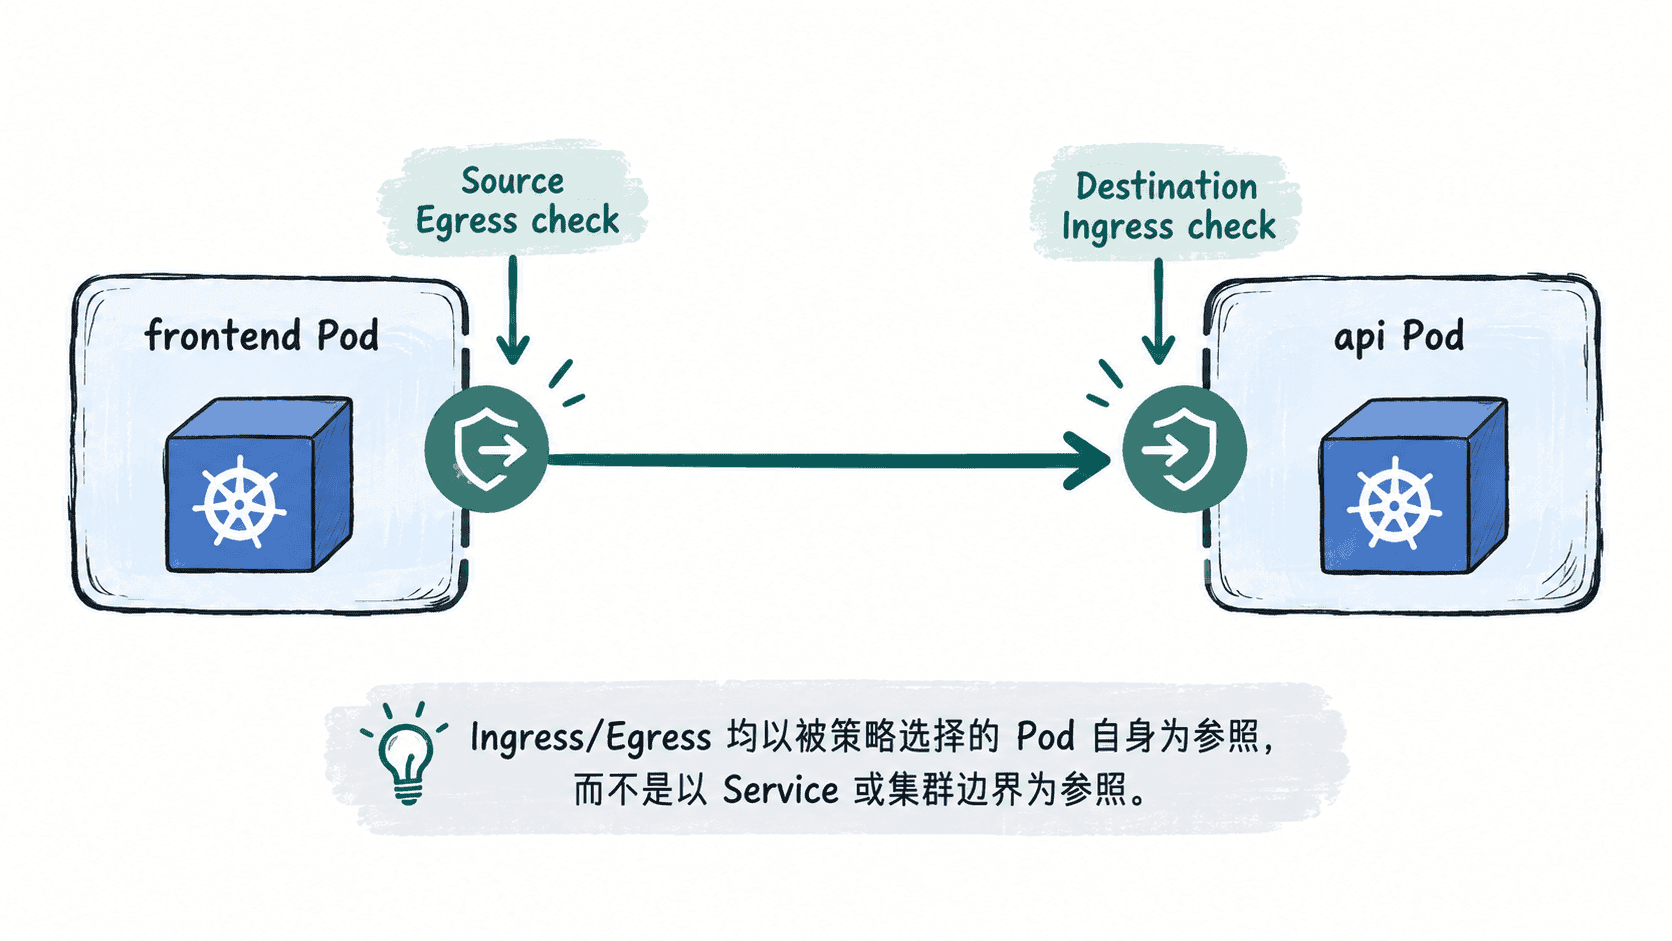
一条连接可能要通过两道门
Pod 只有在某个方向被至少一条 NetworkPolicy 选中并纳入该方向的 policyTypes 后,才会在该方向进入隔离状态。若源 Pod 的 Egress 已隔离,就必须有允许这次出站通信的 Egress 规则;若目标 Pod 的 Ingress 已隔离,就必须有允许这次入站通信的 Ingress 规则。两端都隔离时,两个条件必须同时成立。
下面是一个主示例,假设 frontend 与 api 都位于同一命名空间。第一条策略允许 frontend 访问带 app=api 标签的 Pod 的 TCP 8080;第二条策略允许 api 接收来自带 app=frontend 标签 Pod 的 TCP 8080。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: frontend-egress
spec:
  podSelector:
    matchLabels:
      app: frontend
  policyTypes:
    - Egress
  egress:
    - to:
        - podSelector:
            matchLabels:
              app: api
      ports:
        - protocol: TCP
          port: 8080
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-ingress
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: frontend
      ports:
        - protocol: TCP
          port: 8080
预期结果
在 CNI 实现 NetworkPolicy、Pod 标签正确且其他网络条件正常的前提下,frontend 到 api:8080/TCP 只有在源端 Egress 与目标端 Ingress 都允许时才能建立连接。这里 peer 中单独使用的 podSelector 只匹配该 NetworkPolicy 所在命名空间的 Pod。若有多条策略选择同一个 Pod,同一方向的允许规则按并集生效:任意一条策略允许即可,但不存在用“显式拒绝”覆盖其他允许规则的机制。
四种隔离组合决定检查范围
对同一条 A → B 连接,可以先判断源端 Egress 与目标端 Ingress 是否隔离,再决定需要检查几道门。
| 源 Pod A 的 Egress | 目标 Pod B 的 Ingress | 连接需要满足的条件 |
|---|---|---|
| 未隔离 | 未隔离 | NetworkPolicy 不在这两个方向限制该连接 |
| 已隔离 | 未隔离 | 源端 Egress 必须允许 |
| 未隔离 | 已隔离 | 目标端 Ingress 必须允许 |
| 已隔离 | 已隔离 | Egress 与 Ingress 都必须允许 |
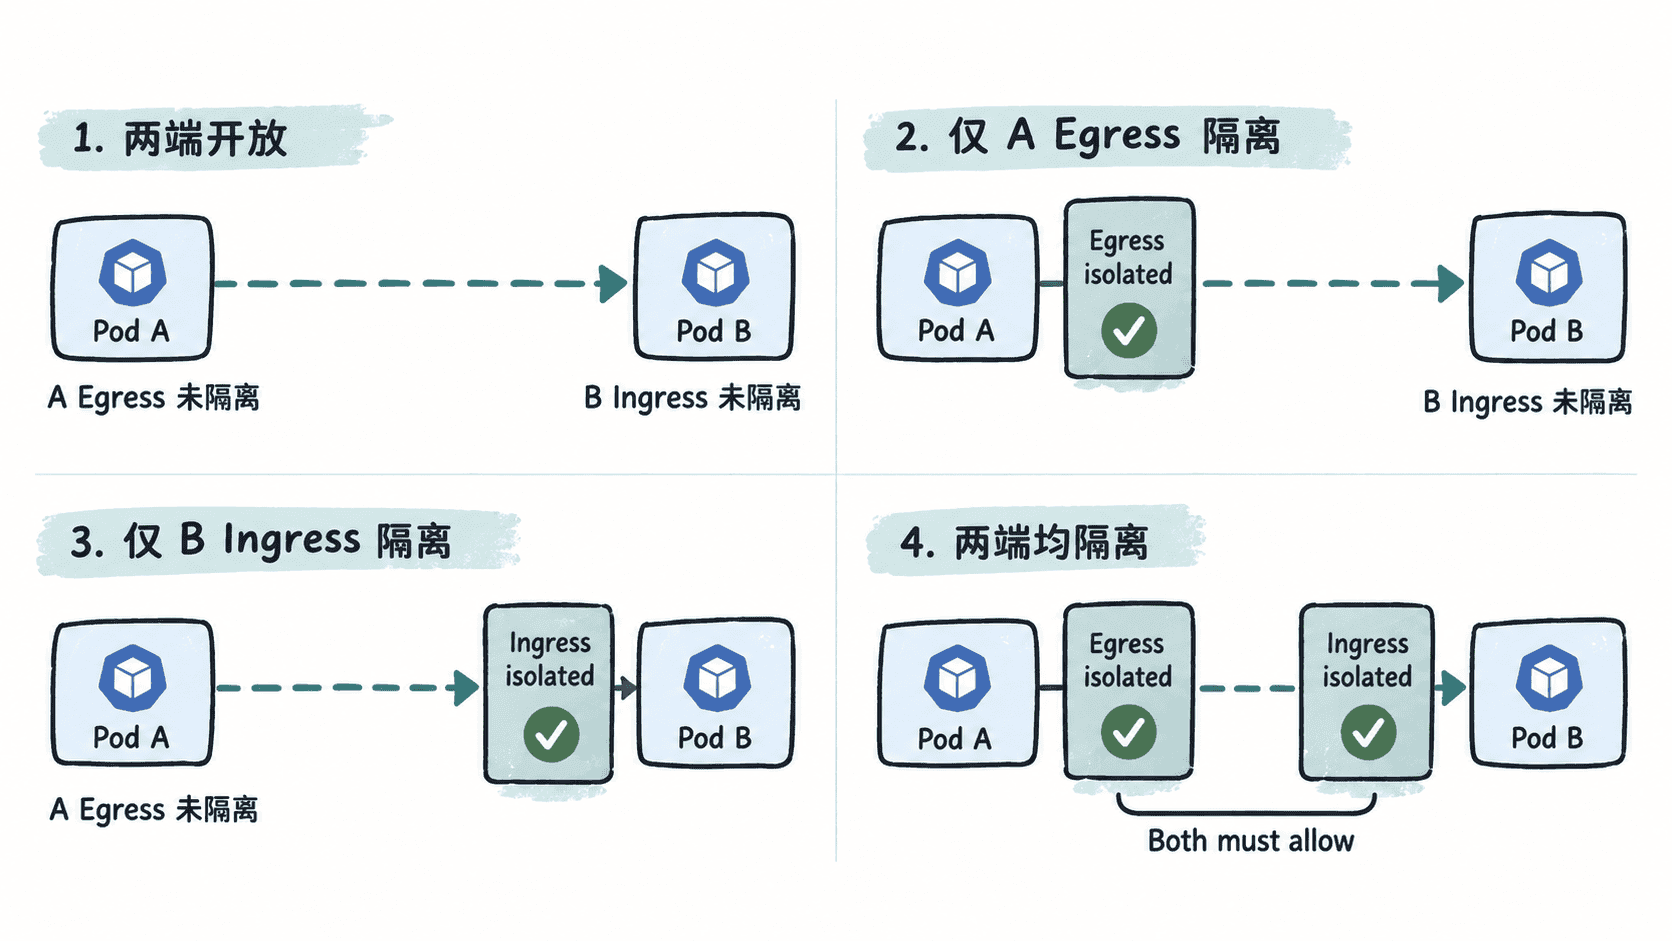
这也是排查 NetworkPolicy 时最容易遗漏的点:目标端 Ingress 已允许源 Pod,并不代表源 Pod 自己的 Egress 一定允许访问目标。
返回流量不是新的反向连接
对于已经被 NetworkPolicy 允许建立的连接,其回复流量会被隐式允许,不需要再为同一连接的响应方向写一套镜像规则。NetworkPolicy 并不会把 TCP 请求和对应响应当成两条独立的新连接来配置。
但若 api 主动新建一条到 frontend 的连接,例如访问 frontend 的另一个端口,这就是新的 api → frontend 通信,需要重新检查 api 的 Egress 与 frontend 的 Ingress。
用双端视角定位不通问题
排查 source → destination 不通时,按固定顺序判断最省时间:
- 找出所有选择 source Pod 且作用于 Egress 的策略,判断 source 的 Egress 是否隔离,以及允许规则是否覆盖目标与端口。
- 找出所有选择 destination Pod 且作用于 Ingress 的策略,判断 destination 的 Ingress 是否隔离,以及允许规则是否覆盖来源与端口。
- 若两端对应方向都已隔离,确认两个允许条件同时成立;若存在多条策略,按允许规则并集判断。
- NetworkPolicy 条件满足后仍不通,再检查 Service 选择器、EndpointSlice、目标进程监听、DNS、路由,以及当前 CNI 是否实现 NetworkPolicy。
判断口诀可以压缩成一句:源端看 Egress,目标端看 Ingress;哪个方向已经隔离,哪个方向就必须明确放行。