
容器与云原生 / 系统课时
为隔离 Pod 保留 DNS 访问
为隔离 Pod 保留 DNS 访问
启用默认拒绝出站后,应用常先表现为“服务域名无法解析”,而不是直接报告 NetworkPolicy 问题。本课从 Pod 实际使用的 DNS 地址出发,确认集群 DNS 路径,配置最小放行规则,并验证 UDP 与 TCP 53 都未遗漏。
学习目标
- 确认隔离 Pod 实际使用的 DNS 服务器和集群 DNS Pod
- 在默认拒绝出站基础上放行必要的 DNS 流量
- 区分普通 CoreDNS 路径与 NodeLocal DNSCache 等特殊部署
先确认 Pod 实际把 DNS 发到哪里
不要直接假设 DNS 一定是某个固定 Service IP。先查看待隔离 Pod 的 /etc/resolv.conf,再确认集群中的 DNS Service 和后端 Pod。下面统一以 tenant-a 命名空间中 app=frontend 的工作负载为例。
kubectl exec -n tenant-a deploy/frontend -- cat /etc/resolv.conf
kubectl get service -n kube-system kube-dns
kubectl get pods -n kube-system -l k8s-app=kube-dns --show-labels
预期输出
search tenant-a.svc.cluster.local svc.cluster.local cluster.local
nameserver <IP>
options ndots:5

NAME       TYPE        CLUSTER-IP   EXTERNAL-IP   PORT(S)                  AGE
kube-dns   ClusterIP   <IP>         <none>        53/UDP,53/TCP,9153/TCP   <TIME>

NAME            READY   STATUS    RESTARTS   AGE      LABELS
coredns-<ID>    1/1     Running   0          <TIME>   k8s-app=kube-dns,pod-template-hash=<ID>
实际地址、Pod 名称和标签可能不同。这里最重要的是确认 nameserver、DNS Service,以及 DNS Pod 是否确实使用后续策略准备匹配的标签。
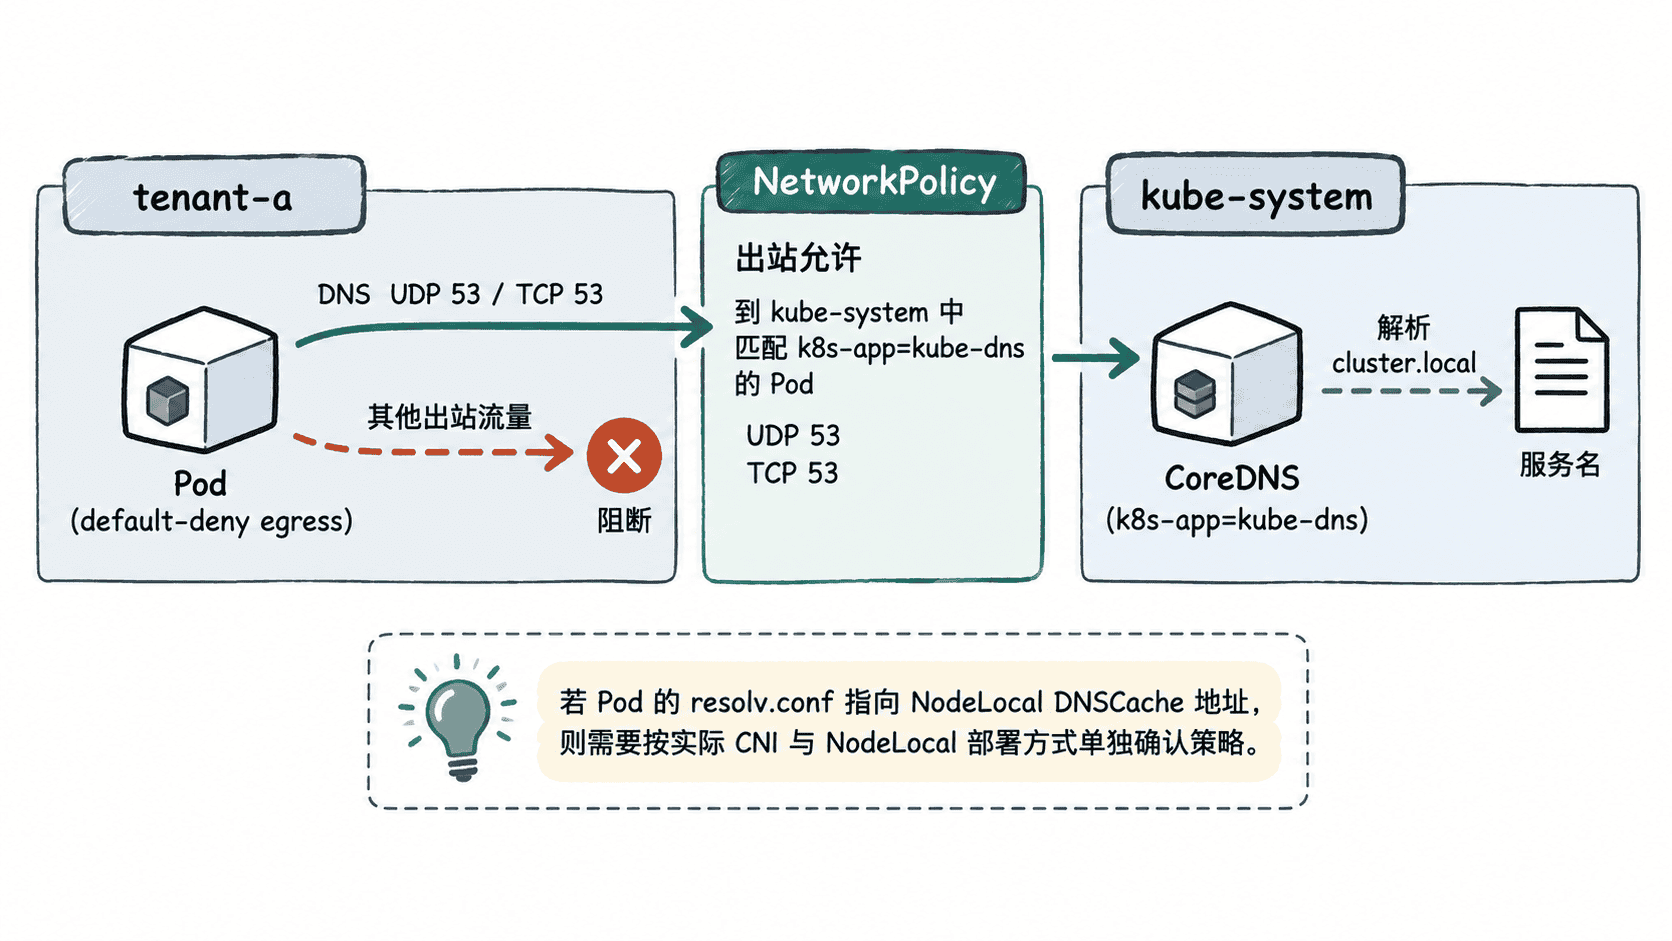
在默认拒绝上增加 DNS 例外
下面先让 app=frontend Pod 进入出站隔离状态,再增加只允许访问 kube-system 中 DNS Pod 的 UDP/TCP 53。kubernetes.io/metadata.name 是 Kubernetes 为命名空间提供的标准名称标签,可用于匹配 kube-system。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: frontend-default-deny-egress
  namespace: tenant-a
spec:
  podSelector:
    matchLabels:
      app: frontend
  policyTypes:
    - Egress
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: frontend-allow-dns
  namespace: tenant-a
spec:
  podSelector:
    matchLabels:
      app: frontend
  policyTypes:
    - Egress
  egress:
    - to:
        - namespaceSelector:
            matchLabels:
              kubernetes.io/metadata.name: kube-system
          podSelector:
            matchLabels:
              k8s-app: kube-dns
      ports:
        - protocol: UDP
          port: 53
        - protocol: TCP
          port: 53
这是策略配置,保存为 dns-egress.yaml 后应用并检查策略对象。
kubectl apply -f dns-egress.yaml
kubectl get networkpolicy -n tenant-a
预期输出
networkpolicy.networking.k8s.io/frontend-default-deny-egress created
networkpolicy.networking.k8s.io/frontend-allow-dns created
NAME                           POD-SELECTOR    AGE
frontend-default-deny-egress   app=frontend    <TIME>
frontend-allow-dns             app=frontend    <TIME>
同时允许 UDP 和 TCP 53 很重要。常规 DNS 查询多使用 UDP,但响应过大或被截断后可能改用 TCP;只放 UDP 会留下“多数域名正常、少数域名偶发解析失败”的隐蔽故障。
验证解析成功而普通出站仍受限
应用策略后,从被隔离的 Pod 解析集群内 Service 名称。若镜像带有 getent,可以直接验证解析结果。
kubectl exec -n tenant-a deploy/frontend -- getent hosts kubernetes.default.svc.cluster.local预期输出
<IP> kubernetes.default.svc.cluster.local<IP> 是实际 Service 地址。仅 DNS 成功还不足以证明默认拒绝仍生效,因此再尝试访问一个没有额外 egress 放行规则的外部地址。
kubectl exec -n tenant-a deploy/frontend -- wget -qO- --timeout=2 https://example.com预期结果
未返回网页内容;命令因连接失败或超时退出具体错误文本和退出时间可能因镜像、wget 实现及网络插件而不同。判据是域名能够解析,但到未授权目标的后续 TCP 连接仍不能建立,这说明 DNS 例外没有等价于开放全部互联网访问。
遇到 NodeLocal DNSCache 时不要照搬规则
如果 /etc/resolv.conf 中的 nameserver 是节点上的本地缓存地址,而不是普通的 kube-dns Service 路径,集群可能启用了 NodeLocal DNSCache。此时流量可能先到节点本地或 hostNetwork DNS 代理,基于 kube-system 与 k8s-app=kube-dns 的 Pod 选择器不一定覆盖应用实际发送的第一跳流量。
可靠顺序是:先从目标 Pod 确认 resolver 地址,再确认该地址背后的 DNS 路径,最后配置并验证 NetworkPolicy。DNS 是默认拒绝出站后最基础的依赖之一,但它仍应作为一个明确、最小且可测试的例外存在。