
容器与云原生 / 系统课时
排查策略意外放行
排查策略意外放行
NetworkPolicy 出现“明明限制了访问,却仍然能连通”时,通常不是拒绝规则失效,而是其他允许规则仍然匹配目标 Pod。排查的关键是确认目标 Pod 在对应方向是否已隔离,再还原所有允许规则的并集,找出真正形成放行路径的策略。
学习目标
- 判断目标 Pod 是否已被对应方向的 NetworkPolicy 隔离
- 检查过宽的 Pod、Namespace 与 IP 匹配条件
- 从多条允许策略的并集定位非预期访问路径
先确认哪些策略真正选中了目标 Pod
标准 NetworkPolicy 的允许规则是累加关系,不按优先级覆盖,也不存在“后一条策略撤销前一条允许”的语义。对于同一个 Pod、同一个方向,只要选中它的任意策略允许某类流量,这类流量在该方向上就被允许;如果通信另一端也处于隔离状态,还必须同时满足另一端对应方向的规则。
先查看目标 Pod 的标签和当前命名空间中的策略,再逐条核对各策略的 spec.podSelector 与 policyTypes。
kubectl get pod -n app web-0 --show-labels
kubectl get networkpolicy -n app
预期输出
NAME    READY   STATUS    RESTARTS   AGE      LABELS
web-0   1/1     Running   0          <TIME>   app=web,tier=frontend

NAME                   POD-SELECTOR   AGE
default-deny-ingress   <none>         <TIME>
web-ingress app=web <TIME>实际名称和时间可能不同。POD-SELECTOR 为 <none> 通常表示 podSelector: {},即选择当前命名空间中的全部 Pod,而不是“不选择任何 Pod”。如果存在选择 app=web 的 Ingress 策略,目标 Pod 已进入入站隔离状态,此后应重点检查所有允许它的 Ingress 规则。
按允许来源逐层缩小范围
最常见的误放行来自选择器范围比预期更大。podSelector 与 namespaceSelector 同时写在同一个 from 项中时,两者需要同时满足;如果拆成两个独立的 from 项,则表示两类来源分别都被允许。
下面是一条完整且可解析的 NetworkPolicy。它允许所有带 access=internal 标签的命名空间中的 Pod 访问 app=web Pod 的 TCP 8080,并不会进一步限制来源 Pod 的标签。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: web-ingress
  namespace: app
spec:
  podSelector:
    matchLabels:
      app: web
  policyTypes:
    - Ingress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              access: internal
      ports:
        - protocol: TCP
          port: 8080
这段配置会使当前命名空间中 app=web 的 Pod 进入入站隔离,同时允许任何来自 access=internal 命名空间的 Pod 访问 8080。验证时必须检查 Namespace 标签,不能只看客户端 Pod 自身的标签。
kubectl get namespace frontend tools --show-labels
kubectl get pod -n frontend --show-labels
kubectl get pod -n tools --show-labels
预期输出
NAME       STATUS   AGE      LABELS
frontend   Active   <TIME>   access=internal,kubernetes.io/metadata.name=frontend
tools      Active   <TIME>   access=internal,kubernetes.io/metadata.name=tools

NAME              READY   STATUS    RESTARTS   AGE      LABELS
frontend-client   1/1     Running   0          <TIME>   app=client

NAME     READY   STATUS    RESTARTS   AGE      LABELS
client   1/1     Running   0          <TIME>   app=debug
如果 tools 也带有 access=internal,那么来自该命名空间的连接不是绕过了 NetworkPolicy,而是被现有规则明确允许。若业务只应允许其中一部分 Pod,应在同一个 from 项中同时约束 namespaceSelector 和 podSelector。
检查 ipBlock 是否覆盖过大的地址范围
ipBlock 按 CIDR 匹配地址,网段过大会直接扩大允许范围。例如 10.0.0.0/8 通常远大于单个业务实际需要的地址范围。还要注意,NetworkPolicy 判断时看到的源地址或目标地址是否经过 SNAT、DNAT,与 CNI、Service 实现和数据路径有关,不能仅凭应用最初使用的地址推断实际匹配结果。
片段示例:下面内容需要放在完整 NetworkPolicy 的 ingress[].from 中,用于说明一个过宽的地址范围。
- ipBlock:
    cidr: 10.0.0.0/8
    except:
      - 10.240.0.0/16
如果目标只应接受更小的业务网段,应根据真实网络边界缩小 cidr,并用 except 排除明确不应访问的子网。修改前应先确认 CNI 的地址转换位置和策略匹配到的实际地址,避免通过反复猜测 CIDR 掩盖真正的问题。
把多条允许策略还原成并集
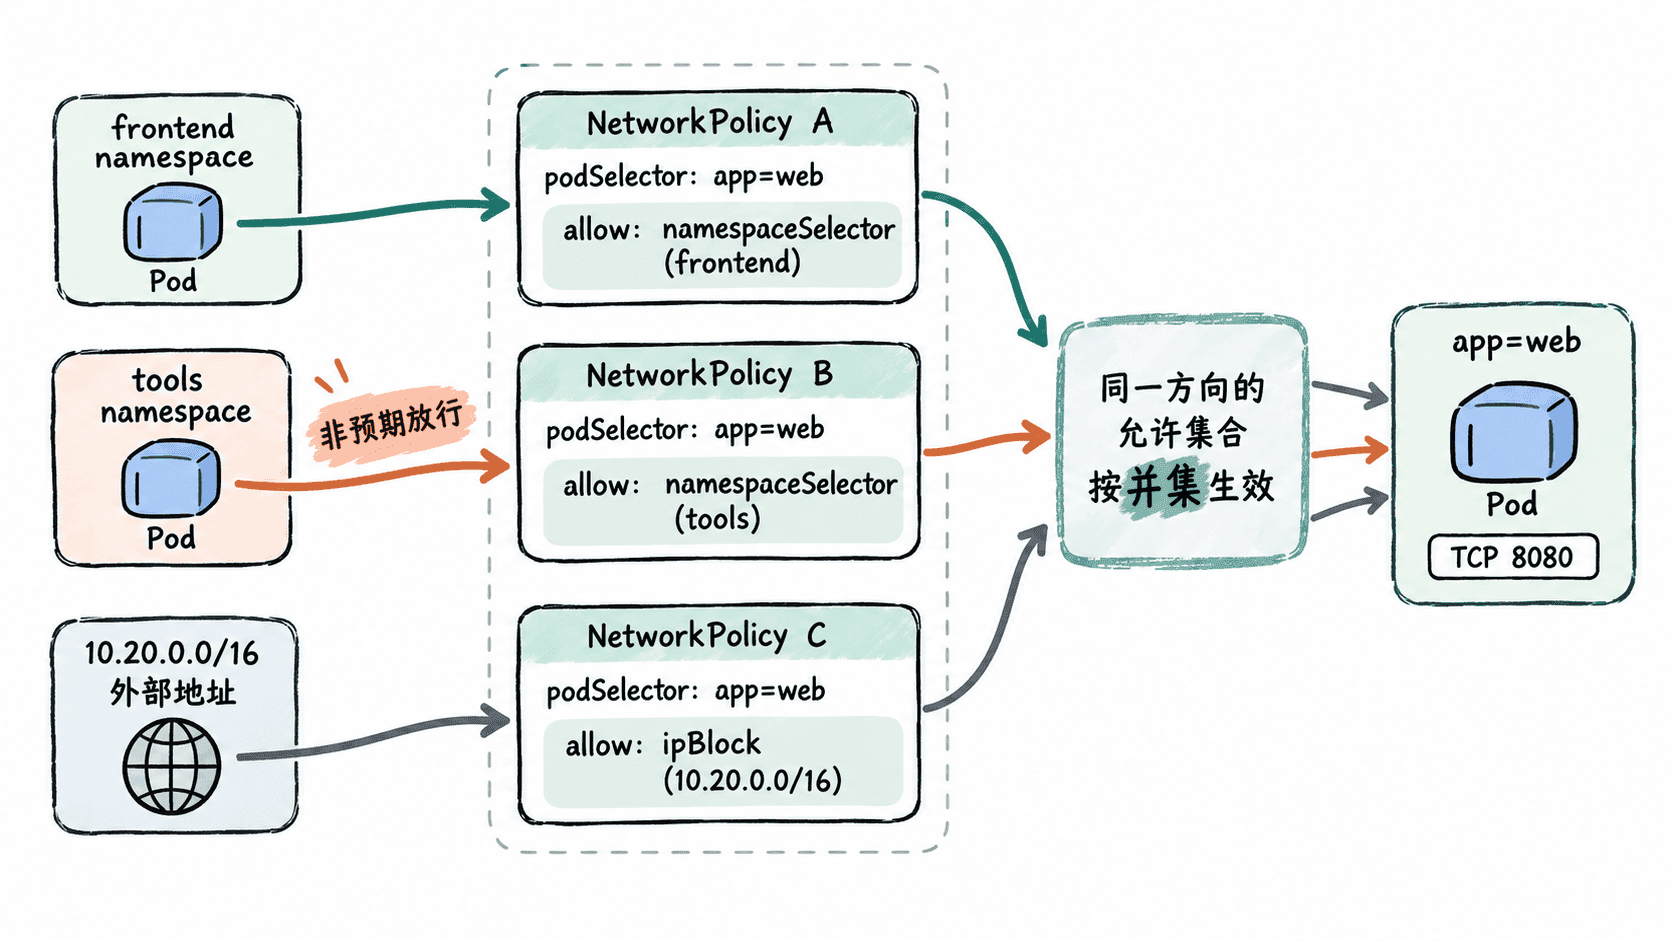
当目标 Pod 同时被多条策略选中时,应逐条记录“这条策略允许哪些来源、访问哪些端口”,然后求所有允许集合的并集。不要只检查你认为负责隔离的那一条策略,因为另一条更宽的策略仍可能保持放行路径。
修复选择器或 CIDR 后,从原本不应访问的客户端再次执行最小连接测试。
kubectl exec -n tools client -- sh -c 'wget -qO- --timeout=3 http://web.app.svc:8080 || echo BLOCKED'预期输出
BLOCKED如果修复前能够返回应用正文,修复后得到 BLOCKED,说明这条非预期访问路径已经关闭。随后还应从合法客户端再测试一次,确认收紧规则没有误伤正常流量。排查策略意外放行的核心不是寻找一条“拒绝失效”的规则,而是枚举所有选中目标 Pod 的策略,并确认它们的允许集合中是否仍包含该来源。