
容器与云原生 / 系统课时
组合 Pod 与 Namespace 选择器
组合 Pod 与 Namespace 选择器
podSelector 与 namespaceSelector 是否位于同一个 NetworkPolicy peer,直接决定来源条件是同时满足还是满足其一。只差一个数组元素,就可能把原本限定到指定命名空间内指定 Pod 的访问权限扩大。本课用一个主策略和一个对照片段辨清这种差异。
学习目标
- 判断同一个 peer 中
podSelector与namespaceSelector的组合语义 - 区分单个组合 peer 与多个独立 peer 的 AND、OR 关系
- 通过 API Server 保存的对象检查数组边界,避免缩进导致权限扩大
同一个 peer 表示同时满足
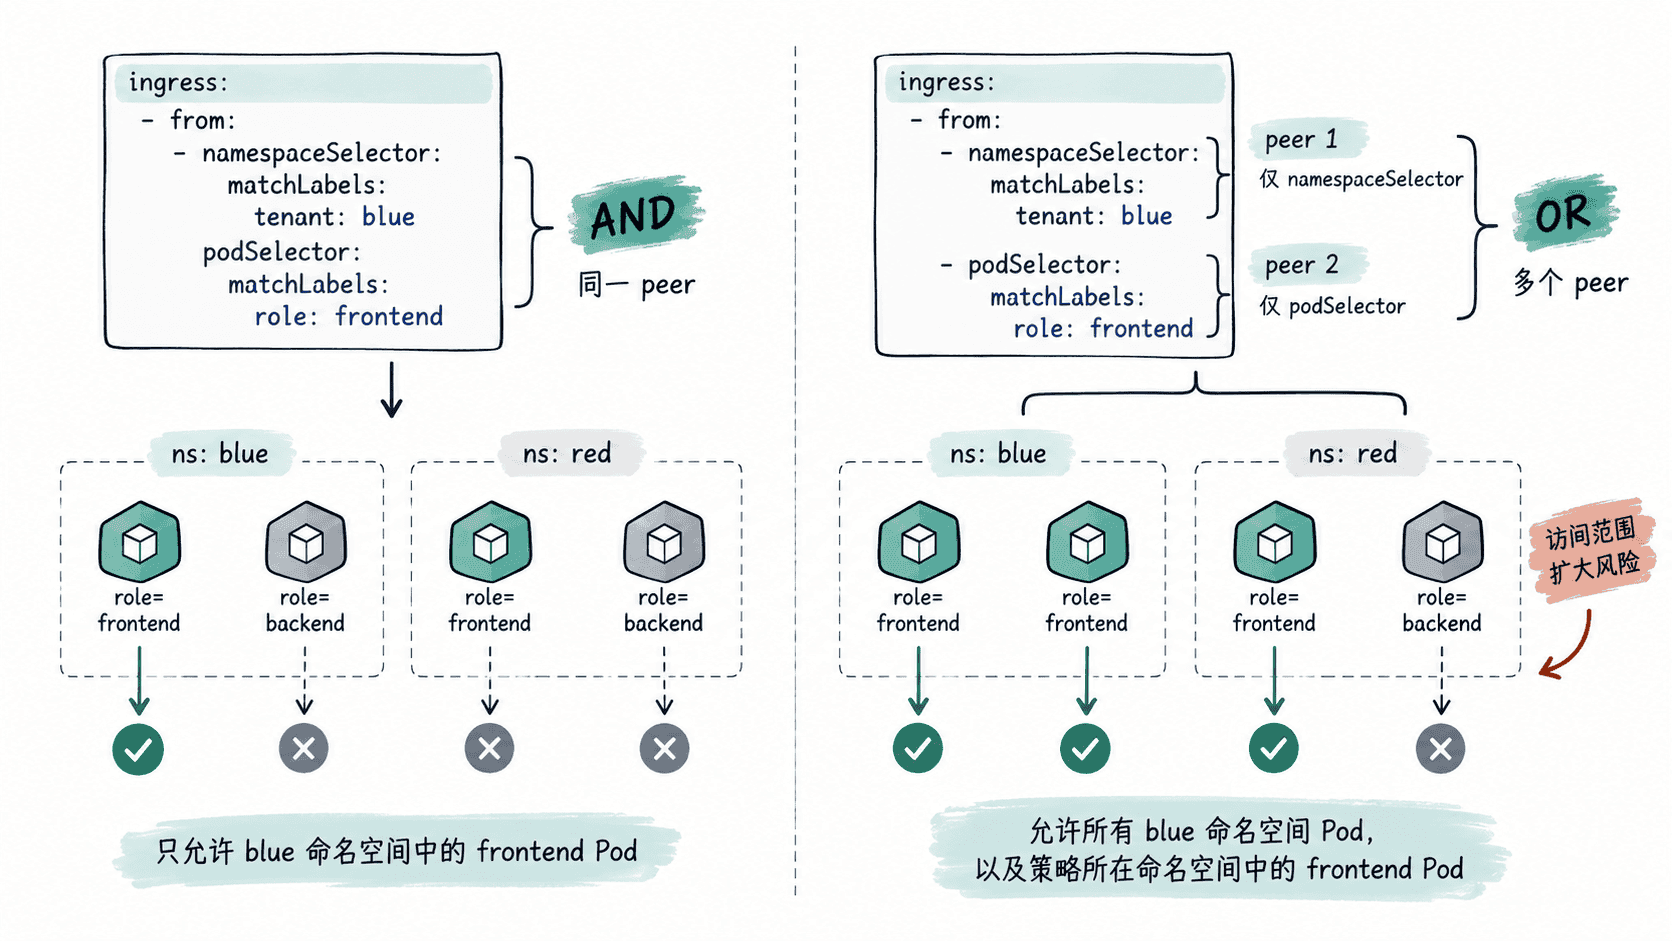
假设 backend 命名空间中的 API Pod 只允许来自带 tenant=blue 标签的命名空间,并且来源 Pod 还必须带 role=frontend 标签。两个选择器需要放在同一个 from 数组元素中。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-blue-frontend
  namespace: backend
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              tenant: blue
          podSelector:
            matchLabels:
              role: frontend
      ports:
        - protocol: TCP
          port: 8080
这里的单个 peer 同时包含两个条件,因此来源必须满足 namespaceSelector AND podSelector。Kubernetes 先用 namespaceSelector 选出带 tenant=blue 标签的命名空间,再在这些命名空间中筛选带 role=frontend 标签的 Pod。
这也解释了一个容易混淆的边界:peer 只有 podSelector 时,它匹配的是策略所在命名空间中的 Pod;当同一 peer 同时存在 namespaceSelector 时,podSelector 的筛选范围改为前者选出的命名空间集合。
拆成两个 peer 会变成满足其一
如果把两个选择器拆成两个 from 数组元素,语义就从交集变为并集。下面是片段示例,需要替换前述策略中的 from 内容才能形成完整策略。
from:
  - namespaceSelector:
      matchLabels:
        tenant: blue
  - podSelector:
      matchLabels:
        role: frontend
此时两个 peer 之间是 OR。第一项允许所有位于 tenant=blue 命名空间中的 Pod;第二项允许 backend 命名空间中所有带 role=frontend 标签的 Pod。它不再表示 blue 命名空间中的 frontend Pod,因此授权范围明显更大。
检查 API Server 保存的结构
应用策略后,应检查 API Server 实际保存的对象,而不是只看本地 YAML 的视觉缩进。下面的命令可以确认两个 selector 是否仍属于同一个 peer。
kubectl -n backend get networkpolicy allow-blue-frontend -o yaml预期结果
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-blue-frontend
  namespace: backend
spec:
  ingress:
  - from:
    - namespaceSelector:
        matchLabels:
          tenant: blue
      podSelector:
        matchLabels:
          role: frontend
实际输出还可能包含 creationTimestamp、resourceVersion 等服务端字段,字段顺序也可能不同。判断重点是 from 中只有一个 peer,并且该 peer 同时包含 namespaceSelector 和 podSelector。
用集合关系评审策略
可以把每个 peer 看成一个来源集合。同一 peer 内的多个 selector 是条件交集;from 中的多个 peer 是集合并集。对于指定命名空间中的指定 Pod,应把两个 selector 放在同一数组元素;只有需求本身是来源 A 或来源 B 时,才拆成多个 peer。
还要注意,NetworkPolicy 对象被 API Server 接受只说明配置合法,并不证明数据面已经执行隔离。上线前应确认集群网络插件支持 NetworkPolicy,并分别从允许来源和不允许来源做真实连通性验证。