
容器与云原生 / 系统课时
认识 Pod 默认网络连通模型
认识 Pod 默认网络连通模型
Kubernetes 的基础网络模型通常允许 Pod 通过 Pod IP 直接通信,并不会因为工作负载位于不同 Namespace 就自动隔离。本课用一个最小实验验证跨 Namespace 的默认连通,再说明这条基线为什么会带来横向访问风险。
学习目标
- 理解 Pod IP 直连与 Namespace 网络边界之间的关系
- 用命令验证未配置隔离策略时两个 Pod 的跨 Namespace 连通性
- 识别默认横向连通在多租户和分层应用中的风险
默认模型关注的是可达性
Kubernetes 网络模型为 Pod 提供集群内可路由的网络身份。在没有 NetworkPolicy 或基础设施级过滤规则限制时,Pod 通常可以使用对方的 Pod IP 直接通信,不需要先经过 Service。Service 的主要职责是提供稳定访问入口和负载均衡,并不是 Pod 之间建立连接的前提。
Namespace 是 API 对象的逻辑分组和权限管理边界,但它本身不是网络防火墙。把前端放入 frontend Namespace、数据库放入 database Namespace,并不会自动阻止其他 Pod 访问数据库监听端口。
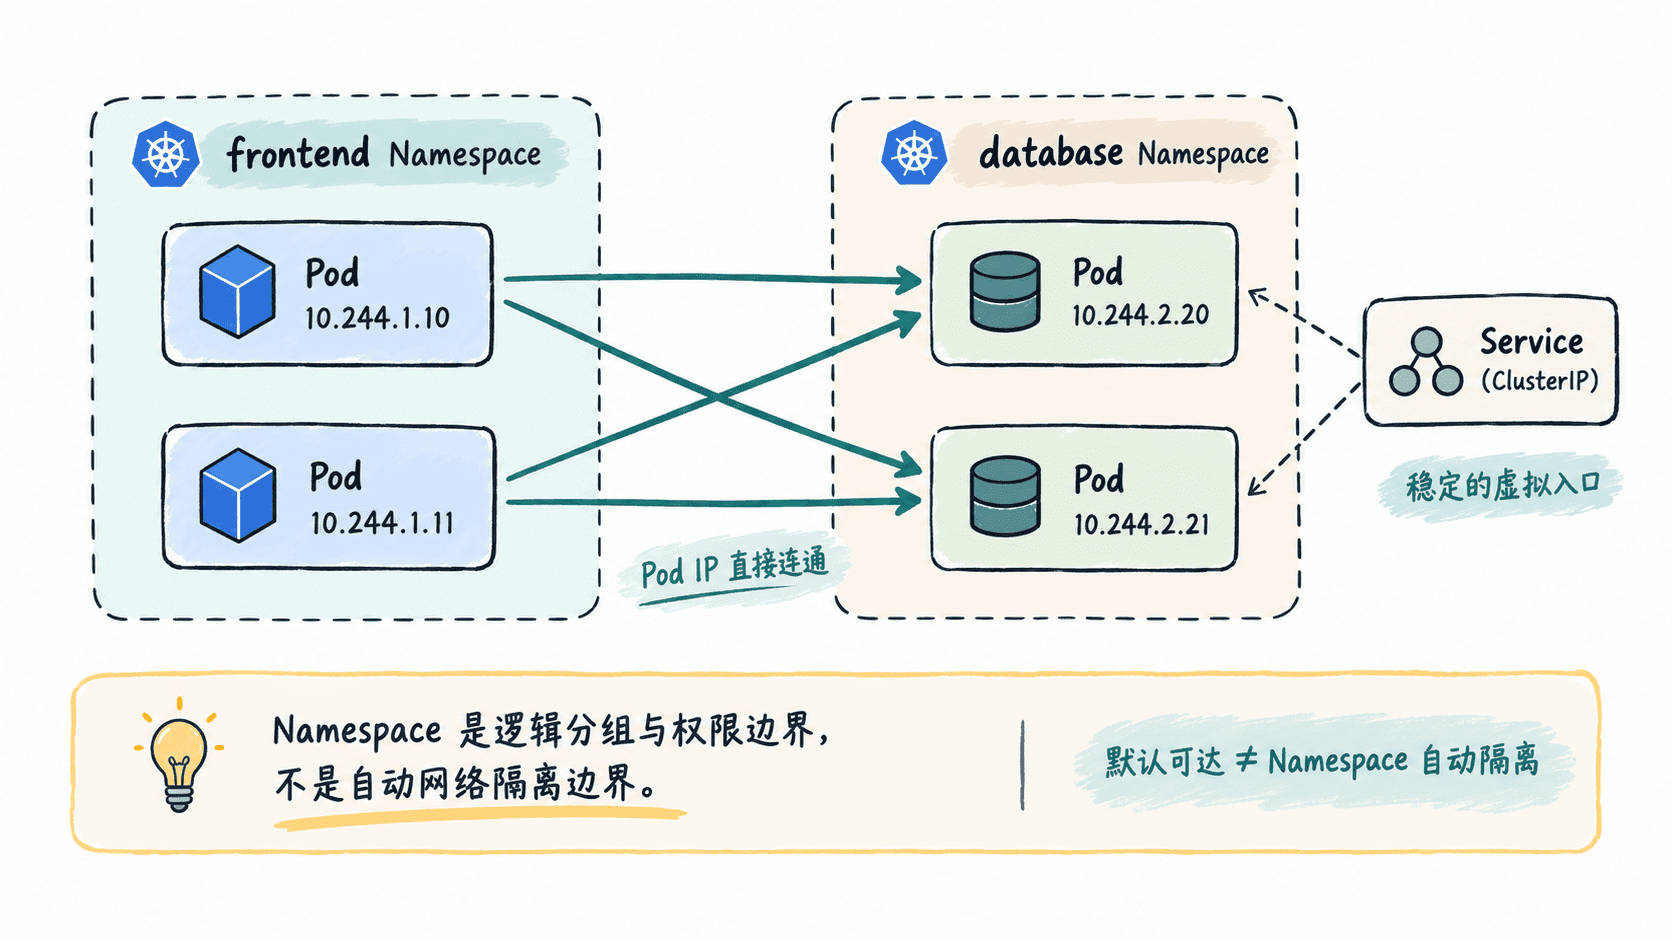
验证跨 Namespace 的默认连通
下面创建两个 Namespace,并分别启动一个 HTTP 服务 Pod 和一个测试 Pod。实验假设集群已经安装可工作的 CNI 网络插件,并且没有现存 NetworkPolicy、云安全组或其他网络规则阻断两端通信。
kubectl create namespace tenant-a
kubectl create namespace tenant-b
kubectl run web --image=nginx:1.27 --restart=Never -n tenant-a
kubectl run client --image=busybox:1.36 --restart=Never -n tenant-b --command -- sleep 3600
kubectl wait --for=condition=Ready pod/web -n tenant-a --timeout=120s
kubectl wait --for=condition=Ready pod/client -n tenant-b --timeout=120s
WEB_IP=$(kubectl get pod web -n tenant-a -o jsonpath='{.status.podIP}')
kubectl exec -n tenant-b client -- sh -c "wget -qO- http://${WEB_IP} >/dev/null && echo CONNECTED"
预期输出
CONNECTED出现 CONNECTED 说明 tenant-b 中的客户端已经使用 Pod IP 成功访问 tenant-a 中的 Pod。若命令失败,应先检查两个 Pod 是否 Ready、CNI 是否正常,以及集群是否已有其他网络策略或基础设施级过滤规则。
默认连通为什么会形成横向风险
当集群承载多个租户、团队或安全等级不同的应用时,默认可达意味着一个已经进入集群网络的工作负载,可能继续探测其他 Pod IP 和开放端口。即使目标应用还要求身份认证,这种网络可达性仍会扩大扫描、漏洞利用和凭据泄露后的横向移动范围。
分层应用也有同样的问题。数据库可能只需要接受后端 Pod 的连接,但在没有额外网络控制时,前端、批处理任务或同集群中的其他业务 Pod 也可能在三、四层网络上到达数据库监听端口。
建立后续隔离的判断基线
判断是否需要网络策略时,可以先问两个问题:这个 Pod 实际需要主动访问哪些目标,以及哪些来源确实需要连接这个 Pod。若答案明显小于“整个集群中的所有 Pod”,默认全互通就比业务需求更宽。
NetworkPolicy 的价值就是在这条默认连通基线上,把网络访问范围收缩到业务真正需要的来源、目标和端口。实际是否生效还取决于集群使用的网络插件是否支持并执行 NetworkPolicy,因此后续设计策略时既要记录必要通信关系,也要验证策略确实被数据面执行。