
容器与云原生 / 系统课时
搭建网络策略实验工作负载
搭建网络策略实验工作负载
后续验证入站、出站和跨命名空间隔离时,如果每次都临时创建不同 Pod,很容易把标签、服务发现和策略选择器混在一起。本课搭建一套固定的客户端、服务端和双命名空间环境,并先建立无策略时的连通基线。
学习目标
- 创建两个带明确标签的实验命名空间和一组客户端、服务端 Pod
- 使用 Service 和标签建立稳定、可重复的测试入口
- 验证策略施加前的同命名空间与跨命名空间连通基线
设计可复用的实验拓扑
实验使用 tenant-a 和 tenant-b 两个命名空间。tenant-a 中部署服务端和客户端,tenant-b 中部署另一个客户端。后续可分别使用 Pod 选择器和 Namespace 选择器控制通信范围。
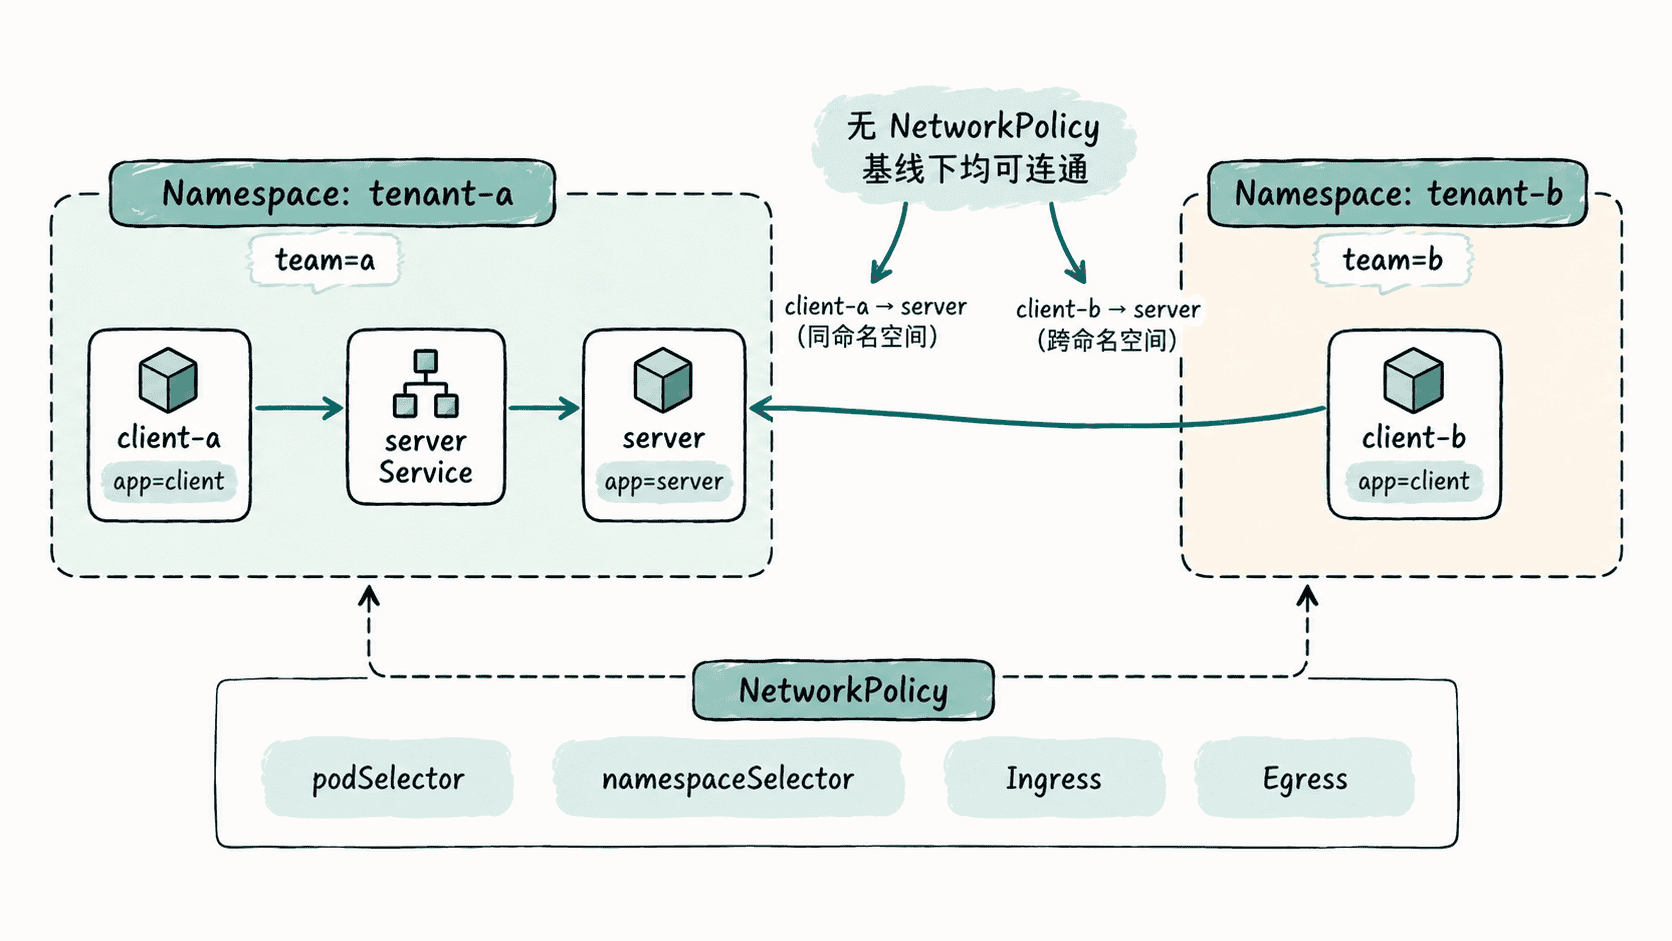
这里保留两个选择维度:Namespace 上的 team 标签用于跨命名空间匹配,Pod 上的 app 标签用于区分客户端与服务端。后续实验只修改 NetworkPolicy,不反复改工作负载,便于把连通性变化归因到策略本身。
创建命名空间和标签
先创建两个命名空间,并设置后续 namespaceSelector 使用的 team 标签。
kubectl create namespace tenant-a
kubectl create namespace tenant-b
kubectl label namespace tenant-a team=a
kubectl label namespace tenant-b team=b
预期输出
namespace/tenant-a created
namespace/tenant-b created
namespace/tenant-a labeled
namespace/tenant-b labeled
再确认标签已经生效。
kubectl get namespace tenant-a tenant-b --show-labels预期结果
NAME       STATUS   AGE      LABELS
tenant-a   Active   <TIME>   ...,team=a
tenant-b   Active   <TIME>   ...,team=b
系统自动附加的其他标签和 AGE 会因集群而异,关键是确认 team=a 与 team=b 存在。
创建服务端和客户端
使用 Deployment 运行 Nginx 服务端,并创建 ClusterIP Service 作为稳定入口;两个 BusyBox Pod 作为持续存活的测试客户端。
cat <<'EOF' | kubectl apply -f -
apiVersion: apps/v1
kind: Deployment
metadata:
  name: server
  namespace: tenant-a
spec:
  replicas: 1
  selector:
    matchLabels:
      app: server
  template:
    metadata:
      labels:
        app: server
    spec:
      containers:
        - name: nginx
          image: nginx:1.27
          ports:
            - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: server
  namespace: tenant-a
spec:
  selector:
    app: server
  ports:
    - port: 80
      targetPort: 80
---
apiVersion: v1
kind: Pod
metadata:
  name: client-a
  namespace: tenant-a
  labels:
    app: client
spec:
  containers:
    - name: client
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
---
apiVersion: v1
kind: Pod
metadata:
  name: client-b
  namespace: tenant-b
  labels:
    app: client
spec:
  containers:
    - name: client
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
EOF
预期输出
deployment.apps/server created
service/server created
pod/client-a created
pod/client-b created
配置中的 YAML --- 是多文档分隔符,属于 YAML 内容,不是正文水平分隔线。随后等待服务端滚动完成,并确认两个客户端进入 Ready 状态。
kubectl rollout status deployment/server -n tenant-a --timeout=120s
kubectl wait -n tenant-a --for=condition=Ready pod/client-a --timeout=120s
kubectl wait -n tenant-b --for=condition=Ready pod/client-b --timeout=120s
预期输出
deployment "server" successfully rolled out
pod/client-a condition met
pod/client-b condition met
建立无策略连通基线
在未创建任何 NetworkPolicy 时,先从 tenant-a 内部通过 Service 名称访问服务端。
kubectl exec -n tenant-a client-a -- wget -qO- --timeout=3 http://server预期输出
<!DOCTYPE html>
<html>
...
再从 tenant-b 使用完整 Service DNS 名称跨命名空间访问,避免短名称被解析到当前命名空间。
kubectl exec -n tenant-b client-b -- wget -qO- --timeout=3 http://server.tenant-a.svc.cluster.local预期输出
<!DOCTYPE html>
<html>
...
两次请求都成功,才说明后续策略实验具有可靠基线。如果此时跨命名空间请求已经失败,不应继续添加 NetworkPolicy,而要先检查 DNS、CNI、Service 后端和基础网络。
核对策略实验的选择条件
最后确认 Namespace 标签、Pod 标签以及 Service 后端选择关系。对新版本 Kubernetes,优先查看 EndpointSlice,而不是把旧的 Endpoints 对象作为主要观测入口。
kubectl get namespace tenant-a tenant-b --show-labels
kubectl get pod -n tenant-a --show-labels
kubectl get pod -n tenant-b --show-labels
kubectl get service -n tenant-a server
kubectl get endpointslice -n tenant-a -l kubernetes.io/service-name=server
预期结果
tenant-a   Active   <TIME>   ...,team=a
tenant-b   Active   <TIME>   ...,team=b
...
server-<ID>   1/1   Running   <VALUE>   <TIME>   app=server
client-a      1/1   Running   <VALUE>   <TIME>   app=client
client-b      1/1   Running   <VALUE>   <TIME>   app=client
...
server   ClusterIP   <IP>   <none>   80/TCP   <TIME>
server-<ID>   IPv4   <IP>   80   <TIME>
Deployment 创建的服务端 Pod 和 EndpointSlice 名称都带动态后缀,因此用 <ID> 表示;IP、AGE 等值也会随集群变化。关键是确认 Service server 选择到了带 app=server 标签的就绪 Pod,并存在可用后端地址。
这套环境同时具备同命名空间客户端、跨命名空间客户端、稳定 Service 入口以及可被策略选择的 Pod 与 Namespace 标签,可直接用于默认拒绝、按标签放行、跨命名空间隔离和出站控制实验。