
容器与云原生 / 系统课时
配置 Pod 入站允许规则
配置 Pod 入站允许规则
本课完成一个明确的入站隔离目标:保护 web Pod,只允许同一命名空间中带指定标签的客户端访问 TCP 80,并分别发起允许与拒绝请求,验证策略是否真正由网络数据面执行。
学习目标
- 使用
podSelector和policyTypes将目标 Pod 纳入入站隔离 - 使用
ingress.from与端口规则只允许指定来源访问服务 - 通过允许和拒绝请求验证策略,而不是只检查 NetworkPolicy 对象是否存在
明确策略选择关系
NetworkPolicy 属于命名空间级资源,顶层 spec.podSelector 选择的是被保护的目标 Pod。只要至少有一条包含 Ingress 策略类型的 NetworkPolicy 选择某个 Pod,该 Pod 就会受到入站隔离;最终允许的入站流量是所有适用于该 Pod 的入站允许规则的并集。
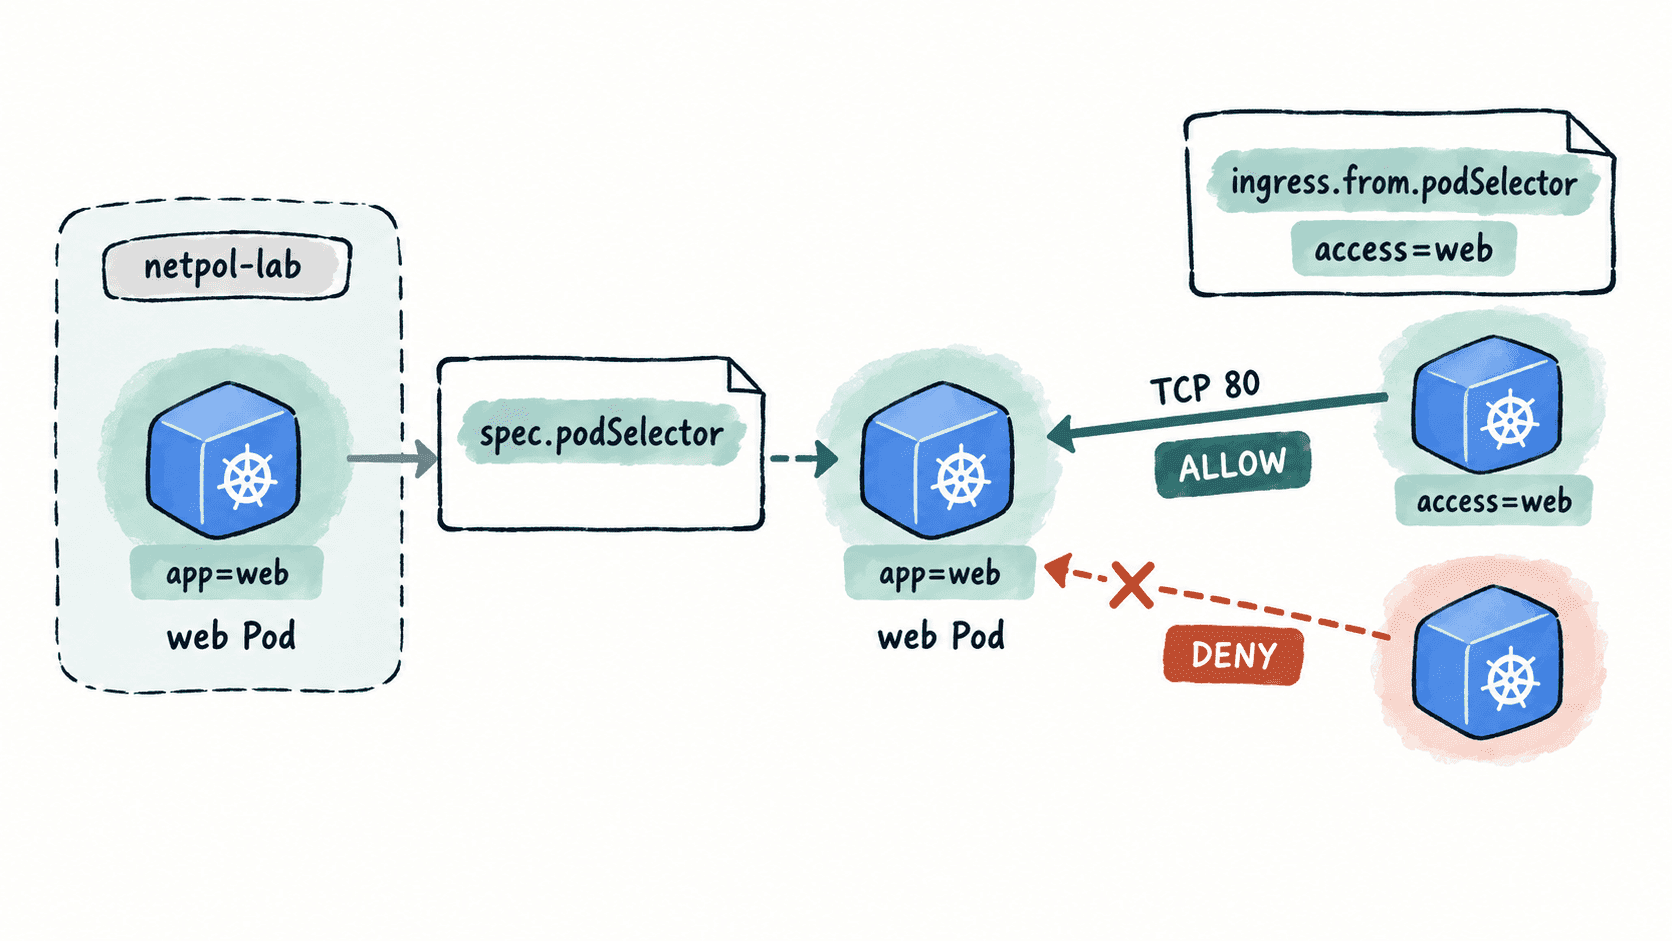
这里最容易混淆的是两个 podSelector:顶层 spec.podSelector 是目标选择器,而 ingress.from.podSelector 是来源选择器。后者单独出现时,只匹配与 NetworkPolicy 位于同一命名空间中的 Pod;跨命名空间放行需要进一步使用 namespaceSelector。
创建服务端和两类客户端
以下对象全部创建在 netpol-lab 命名空间。allowed-client 带有 access=web 标签,denied-client 带有 access=other 标签,两者将用于验证同一策略下的允许与拒绝结果。
kubectl create namespace netpol-lab --dry-run=client -o yaml | kubectl apply -f -
kubectl -n netpol-lab run web --image=nginx:1.27-alpine --labels=app=web --port=80
kubectl -n netpol-lab expose pod web --name=web --port=80 --target-port=80
kubectl -n netpol-lab run allowed-client --image=curlimages/curl:8.12.1 --labels=access=web --command -- sleep 3600
kubectl -n netpol-lab run denied-client --image=curlimages/curl:8.12.1 --labels=access=other --command -- sleep 3600
kubectl -n netpol-lab wait --for=condition=Ready pod/web pod/allowed-client pod/denied-client --timeout=120s
预期输出
namespace/netpol-lab created
pod/web created
service/web exposed
pod/allowed-client created
pod/denied-client created
pod/web condition met
pod/allowed-client condition met
pod/denied-client condition met
首次运行通常得到以上结果;如果命名空间已经存在,第一行可能显示 unchanged。kubectl run 和 kubectl expose 创建的同名对象再次执行时可能报告 AlreadyExists,因此验证重点是 Service 存在且三个 Pod 最终均为 Ready。
应用入站白名单
下面的策略选择 app=web 的目标 Pod,只允许同一命名空间内带 access=web 标签的 Pod 通过 TCP 80 访问它。由于本例没有为客户端配置 Egress 隔离,连接能否建立主要由目标 Pod 的 Ingress 规则决定。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: web-ingress
  namespace: netpol-lab
spec:
  podSelector:
    matchLabels:
      app: web
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              access: web
      ports:
        - protocol: TCP
          port: 80
这是完整配置文件。保存为 web-ingress.yaml 后应用,并确认 API Server 已接受该策略。
kubectl apply -f web-ingress.yaml
kubectl -n netpol-lab get networkpolicy web-ingress
预期输出
networkpolicy.networking.k8s.io/web-ingress created
NAME          POD-SELECTOR   AGE
web-ingress   app=web        <TIME>
<TIME> 会随实际运行时间变化。NetworkPolicy 对象创建成功只表示配置通过 API 校验,并不能证明数据面已经执行隔离;实际效果还取决于集群使用的网络插件是否支持并启用了 NetworkPolicy。
验证允许和拒绝结果
先从匹配标签的客户端访问,再从不匹配标签的客户端访问。两次测试使用同一个 Service、端口和超时时间,因此结果差异可以直接用于验证来源选择规则。
kubectl -n netpol-lab exec allowed-client -- curl --fail --silent --show-error --max-time 3 http://web/
kubectl -n netpol-lab exec denied-client -- curl --fail --silent --show-error --max-time 3 http://web/
预期输出
<!DOCTYPE html>
<html>
...
</html>
curl: (28) Connection timed out after <TIME> milliseconds
command terminated with exit code 28
第一个请求应取得 nginx 页面;第二个请求在常见 NetworkPolicy 实现中会因流量被丢弃而超时。具体错误文本和耗时可能随 curl 版本、网络插件及运行环境变化,因此应以“允许来源成功、拒绝来源无法建立有效连接”作为验收条件。
这条规则只限制被 app=web 选中的 Pod 的入站流量,并不会自动限制客户端的出站流量。需要双向收紧时,还必须为来源 Pod 单独设计 Egress 策略,并显式保留 DNS 等必要依赖。