
容器与云原生 / 系统课时
验证 Service 访问路径
验证 Service 访问路径
本课解决一个常见误判:访问 Service 的 ClusterIP 失败时,究竟是 Service 转发链路有问题,还是 NetworkPolicy 拒绝了流量。你将沿着 Service、EndpointSlice 与后端 Pod 的实际路径验证,并把两类故障拆开判断。
学习目标
- 解释 Service、EndpointSlice 与 NetworkPolicy 在访问链路中的职责边界
- 用同一个客户端比较 ClusterIP 与 Pod IP 两条访问路径
- 正确理解 Service
targetPort、Pod 端口与ipBlock的匹配边界
看清 ClusterIP 后面的真实目标
假设命名空间 demo 中已有标签为 app=web 的后端 Pod,并监听 TCP 8080。客户端访问的是 Service 的 ClusterIP;Service 定义虚拟入口和端口映射,集群数据面依据 EndpointSlice 把连接送到后端 Pod。NetworkPolicy 选择和隔离的是 Pod,而不是 Service、ClusterIP 或 EndpointSlice 对象。
为让后续的 80 -> 8080 关系有明确上下文,本课使用下面的 Service 配置。客户端访问 Service 80 端口,数据面最终把流量送到后端 Pod 的 8080 端口。
apiVersion: v1
kind: Service
metadata:
  name: web
  namespace: demo
spec:
  selector:
    app: web
  ports:
    - name: http
      protocol: TCP
      port: 80
      targetPort: 8080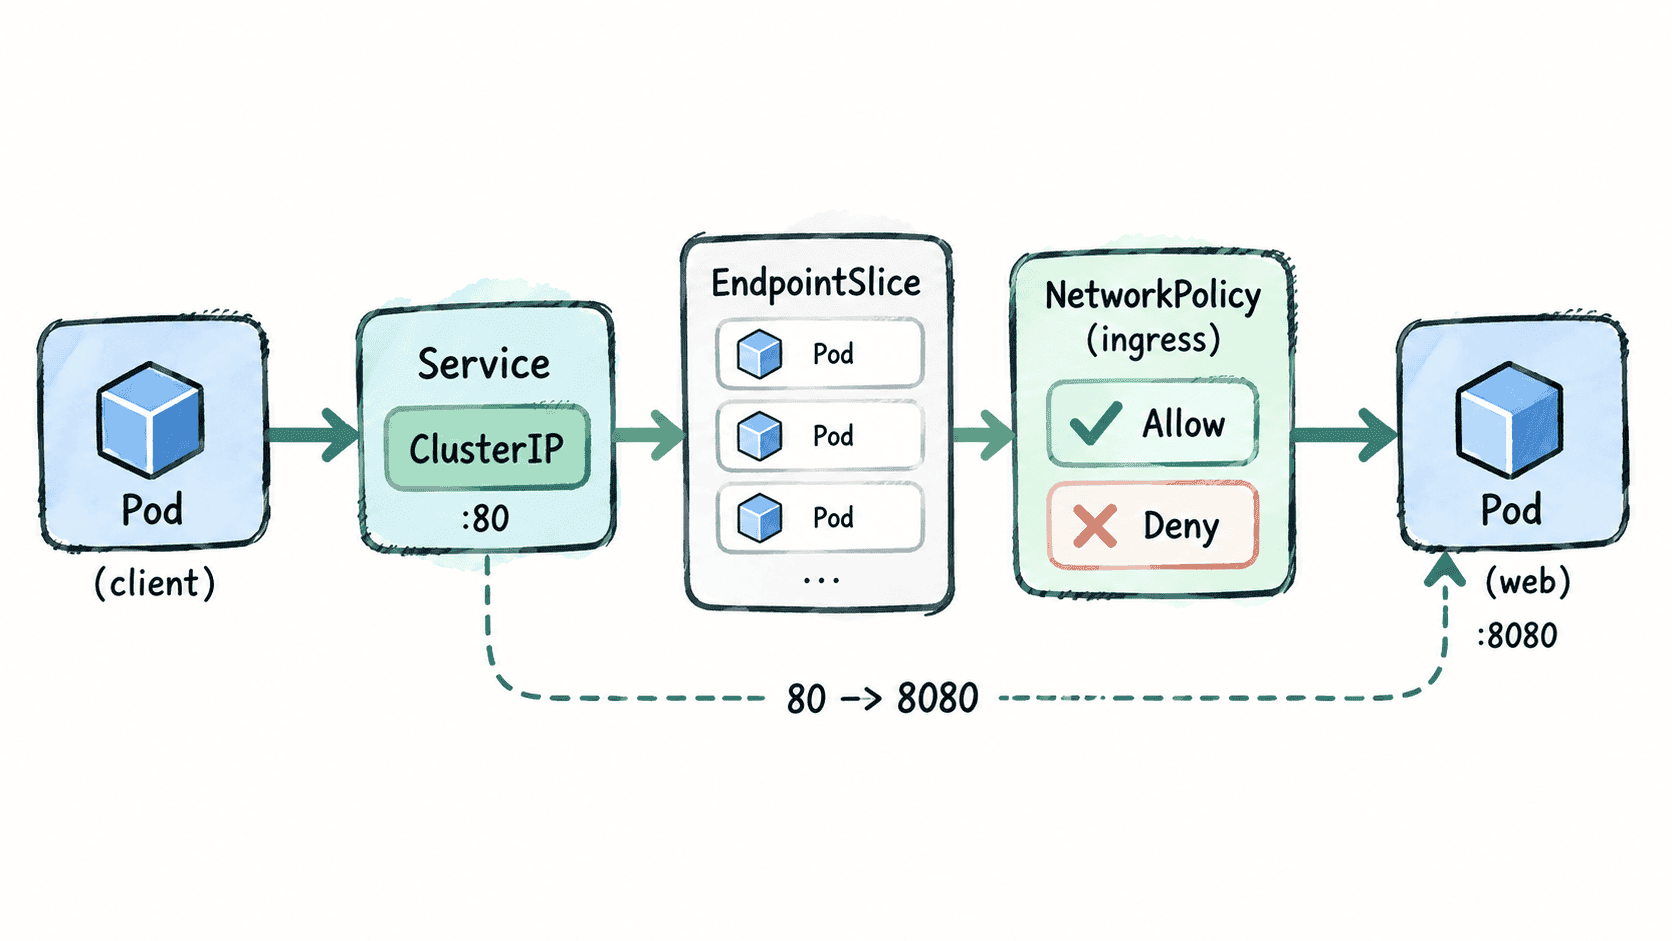
先确认 Service、EndpointSlice 和端口映射都符合预期:
kubectl -n demo get svc web
kubectl -n demo get endpointslice -l kubernetes.io/service-name=web
kubectl -n demo get svc web -o custom-columns=PORT:.spec.ports[0].port,TARGETPORT:.spec.ports[0].targetPort --no-headers
预期结果
NAME   TYPE        CLUSTER-IP   EXTERNAL-IP   PORT(S)   AGE
web    ClusterIP   <IP>         <none>        80/TCP    <TIME>

NAME       ADDRESSTYPE   PORTS   ENDPOINTS   AGE
web-<ID>   IPv4          8080    <IP>        <TIME>

80   8080
实际 ClusterIP、Pod IP、EndpointSlice 名称和时间会不同。若 EndpointSlice 没有可用端点,应先排查 Service selector、Pod Ready 状态和 targetPort,不要直接归因于 NetworkPolicy。
用同一个客户端比较 Service IP 与 Pod IP
为了区分“Service 转发失败”和“策略拒绝”,先从已确认的对象读取 ClusterIP 与一个后端 Pod IP,再让同一个临时 Pod 分别访问 Service 80 端口和 Pod 8080 端口。两次请求来自相同客户端,因此更容易比较路径差异。
SERVICE_IP=$(kubectl -n demo get svc web -o jsonpath='{.spec.clusterIP}')
POD_IP=$(kubectl -n demo get endpointslice -l kubernetes.io/service-name=web -o jsonpath='{.items[0].endpoints[0].addresses[0]}')
kubectl -n demo run netcheck --rm -i --quiet --restart=Never --image=curlimages/curl --labels=access=web-client --env=SERVICE_IP="$SERVICE_IP" --env=POD_IP="$POD_IP" --command -- sh -c 'printf "service:\n"; curl -sS --connect-timeout 3 "http://${SERVICE_IP}:80/"; printf "\npod:\n"; curl -sS --connect-timeout 3 "http://${POD_IP}:8080/"; printf "\n"'
预期结果
service:
ok
pod:
ok
两次都成功时,说明该客户端通过 Service 和直接访问后端 Pod 都获得了应用响应。若 Pod IP 成功而 ClusterIP 失败,应优先检查 Service 端口、targetPort、EndpointSlice 与具体数据面实现;若两者都失败且后端应用本身健康,再检查客户端 egress 和服务端 ingress 是否被 NetworkPolicy 隔离。
验证后端 Pod 的入口规则
下面给 app=web 的后端增加入口策略,只允许同一命名空间中带 access=web-client 标签的 Pod 访问 TCP 8080。这里的 8080 对应 Service 的 targetPort,也就是连接到达后端 Pod 时的目标端口。
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-web-client
  namespace: demo
spec:
  podSelector:
    matchLabels:
      app: web
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              access: web-client
      ports:
        - protocol: TCP
          port: 8080
将配置保存为 allow-web-client.yaml 后应用并确认策略存在:
kubectl apply -f allow-web-client.yaml >/dev/null && kubectl -n demo get networkpolicy allow-web-client预期结果
NAME               POD-SELECTOR   AGE
allow-web-client   app=web        <TIME>
策略生效后,匹配 access=web-client 的客户端通过 ClusterIP 访问时,最终到达 app=web Pod 8080 端口的连接可被该入口规则允许;不匹配来源条件的 Pod 不会因为访问的是同一个 Service 就自动获得权限。
注意地址转换与策略匹配边界
不要据此推导“NetworkPolicy 永远看到原始源 IP”或“永远看到转换后的 IP”。Service 的地址转换与 NetworkPolicy 的实施顺序可能因网络插件和具体路径而不同;涉及 ipBlock、外部流量、NodePort、LoadBalancer 或其他 NAT 场景时,应以实际 CNI 行为为准。
生产验证时,不要用 Service ClusterIP 写 ipBlock 来表达“允许访问这个 Service”。ipBlock 描述的是 IP CIDR 范围,并不引用 Service 的逻辑成员关系。应分别记录访问入口、后端 Endpoint、命中的 NetworkPolicy,以及客户端 egress 和服务端 ingress 的隔离状态。
最终判断要落到一条具体路径上:Service 是否有正确端点与端口映射、客户端 Pod 是否被 egress 隔离、服务端 Pod 是否被 ingress 隔离、对应方向是否存在允许规则。逐项验证这四点,就能把 ClusterIP 访问失败准确拆分为 Service 转发问题或 NetworkPolicy 拒绝。