
Linux 与服务器运维 / 系统课时
用 chmod 和 ACL 控制访问
用 chmod 和 ACL 控制访问
文件权限问题不能只看目标文件的一组 rwx。访问共享目录时,路径上的目录执行位、所有者和组权限、特殊权限位以及 POSIX ACL 都可能改变最终结果。本篇用共享目录场景配置权限,并用 namei、getfacl 和实际用户测试定位生效边界。
学习目标
- 能区分文件与目录上的读、写、执行权限含义
- 能用
chmod、setgid 与 POSIX ACL 配置共享目录 - 能使用
namei、getfacl和实际身份验证完整访问路径
先判断传统权限位
Linux 基础权限分为所有者、所属组和其他用户三组,每组包含 r、w、x。对普通文件,r 表示读取内容,w 表示修改内容,x 表示执行;对目录,含义不同:r 允许读取目录项,w 允许创建或删除目录项,x 则允许穿越目录并访问其中已知名称的对象。
因此某个文件本身是 644,并不保证用户一定能读取它。如果 /srv 或上级业务目录缺少执行权限,访问会在到达文件之前就失败。这也是排查权限错误时不能只执行一次 ls -l <FILE> 的原因。
chmod 2770 中最高位的 2 表示目录 setgid。新建文件和子目录会继承该目录的所属组,适合需要保持统一工作组的共享目录。sticky bit 更常用于多个用户都可写、但不应互删文件的目录;setuid 则主要用于可执行文件,不应用来解决普通共享目录问题。
用 ACL 补充例外访问需求
假设 /srv/reports 由 ops 组共同维护,而用户 bob 不属于该组,但需要读取和穿越目录,不能修改内容。只为这一名用户额外建组往往过重,POSIX ACL 可以在传统所有者、组、其他用户三类权限之外增加精确条目。
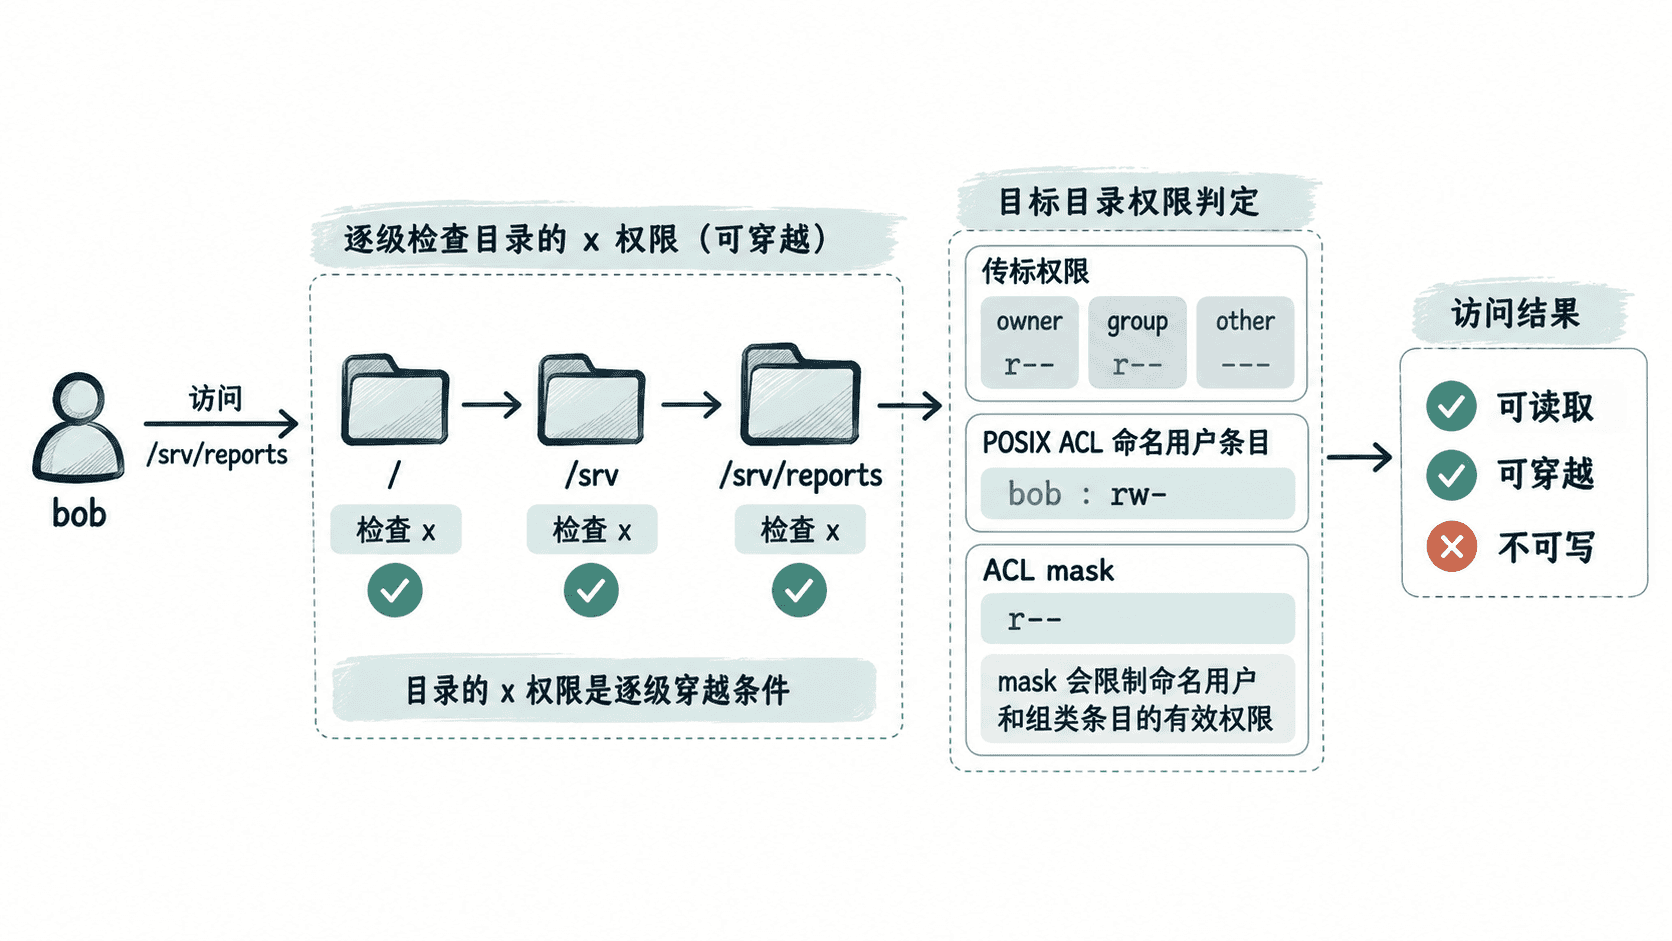
下面假设 ops 组以及 bob 用户已经存在,并且系统已安装提供 setfacl、getfacl 的 ACL 工具。命令建立共享目录、启用 setgid,并单独给 bob 读取和穿越权限。
sudo mkdir -p /srv/reports
sudo chown root:ops /srv/reports
sudo chmod 2770 /srv/reports
sudo setfacl -m u:bob:r-x /srv/reports
sudo setfacl -d -m u::rwx,g::rwx,o::--- /srv/reports
sudo setfacl -d -m u:bob:r-x /srv/reports
namei -l /srv/reports
getfacl -p /srv/reports
sudo -u bob bash -c 'test -r /srv/reports && echo readable; test -w /srv/reports || echo not-writable; test -x /srv/reports && echo traversable'
预期输出
f: /srv/reports
<PATH_PERMISSION_LINES>
# file: /srv/reports
# owner: root
# group: ops
# flags: -s-
user::rwx
user:bob:r-x
group::rwx
mask::rwx
other::---
default:user::rwx
default:user:bob:r-x
default:group::rwx
default:mask::rwx
default:other::---
readable
not-writable
traversable
namei 的中间行会随系统上级目录实际权限变化,因此这里用 <PATH_PERMISSION_LINES> 表示。关键验收结果是 bob 能读取和穿越 /srv/reports,但不能写入。
理解 ACL mask 的实际效果
看到 getfacl 中存在 user:bob:rwx 并不能直接断定 Bob 拥有 rwx。POSIX ACL 的 mask 会限制命名用户、所属组和命名组条目的最大有效权限。例如条目写成 user:bob:rwx,而 mask 是 r-x,Bob 的有效权限仍然只有 r-x。
chmod 与 ACL 也不是互不相干。修改组权限位时可能同步改变 ACL mask,因此在 ACL 已经投入使用的目录上执行 chmod 后,应重新运行 getfacl 检查 effective 权限,而不是只看 ls -l。
按完整路径排查 Permission denied
遇到 Permission denied 时,最有效的顺序是先确认访问身份,再从路径最上层逐级检查目录权限,最后检查目标对象 ACL。namei -l <PATH> 能一次展示路径每一级的所有者、组和模式位,特别适合发现某个父目录缺少 x 的问题。
如果传统权限看起来正确,再用 getfacl -p <PATH> 检查命名用户、组条目和 mask。最后应使用 sudo -u <USER> 或真实登录会话执行实际读取、写入或创建操作,因为只有真实身份测试才能验证组成员关系、路径权限与 ACL 组合后的最终效果。
对共享目录而言,chmod 负责建立稳定的基础权限模型,setgid 维持统一组归属,ACL 处理少量例外用户;排障时则从路径穿越开始逐层验证。把这几层分开检查,比反复执行 chmod 777 更安全,也更容易找到真正的权限断点。