
Linux 与服务器运维 / 系统课时
编写 systemd 服务单元
编写 systemd 服务单元
自定义程序交给 systemd 托管后,关键不是“能启动”,而是把启动路径、运行身份、环境、依赖和失败恢复写成可检查的 unit。本篇用一个最小后台进程完成服务单元编写、加载、启用与验证。
学习目标
- 能为自定义进程编写包含
Unit、Service、Install的服务单元。 - 能正确配置
ExecStart、WorkingDirectory、运行用户、环境文件和重启策略。 - 能用
systemd-analyze与systemctl验证 unit 语法和实际托管状态。
服务单元如何控制进程
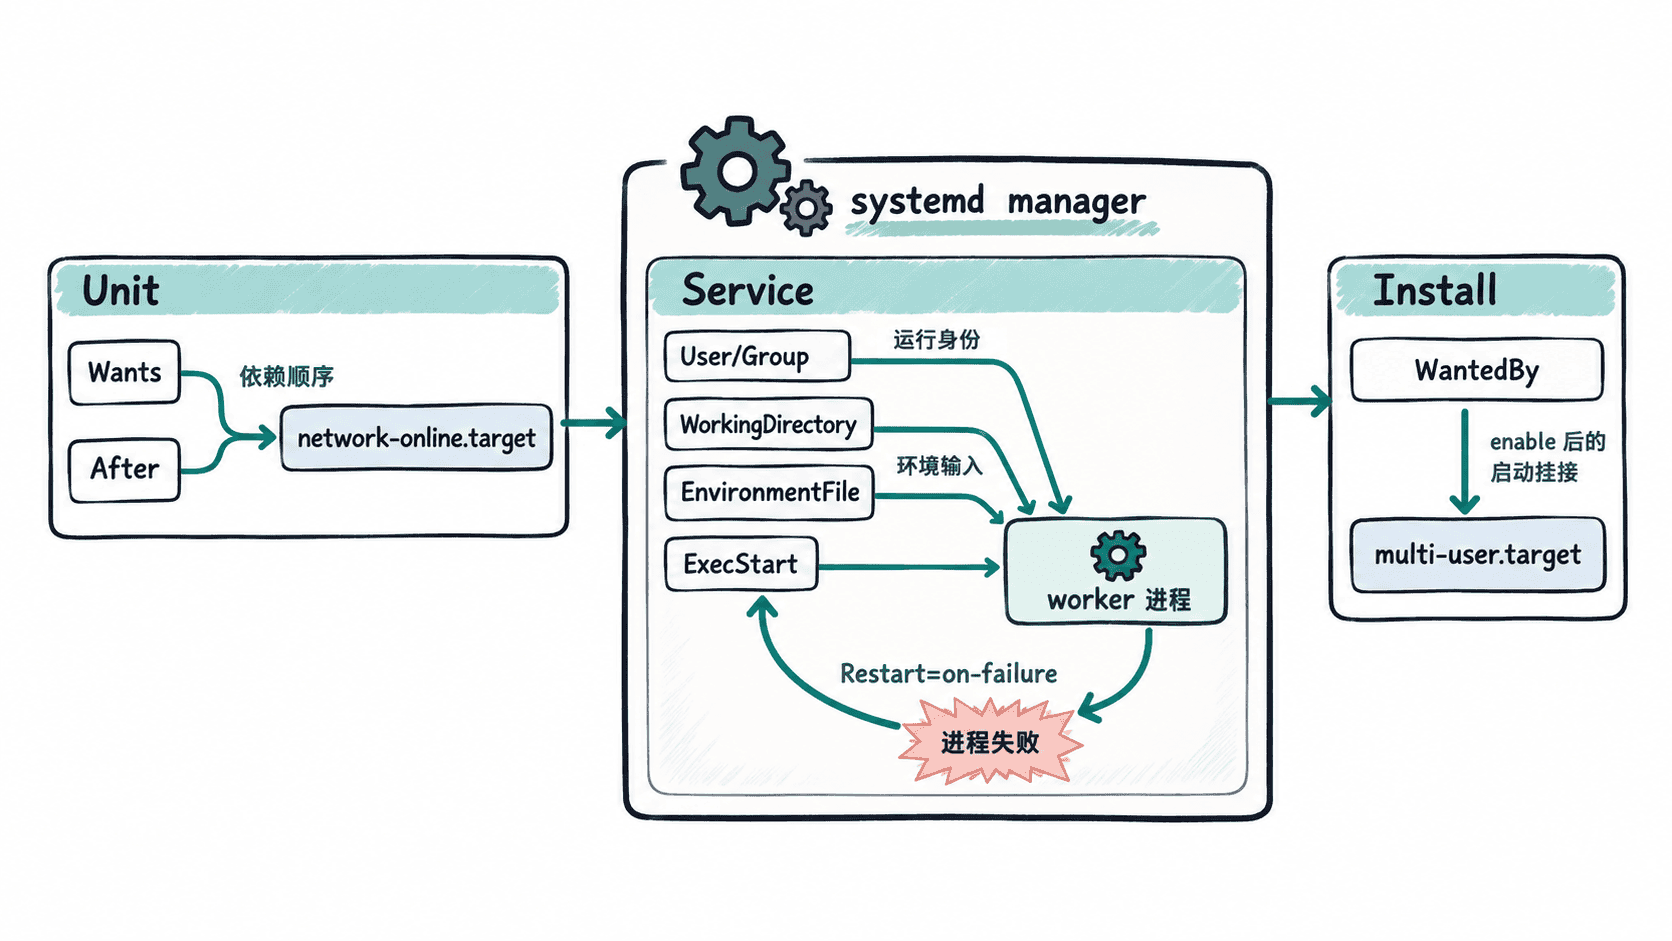
.service 文件不是启动脚本,而是 systemd 对进程的声明。[Unit] 描述依赖和启动顺序,[Service] 描述进程如何运行,[Install] 决定执行 enable 时挂到哪个启动目标。
After= 只约束顺序,不会自动拉起依赖;需要“希望依赖同时启动”时通常配合 Wants=,需要强依赖时才考虑 Requires=。网络服务常见的组合是 Wants=network-online.target 与 After=network-online.target。
写出一个可维护的 unit
下面示例创建独立运行用户、工作目录、环境文件和启动脚本,再写入 /etc/systemd/system/anystack-demo.service。脚本只输出一次启动信息并保持运行,便于观察 systemd 的托管行为。
set -euo pipefail

# 使用独立系统用户运行服务,避免业务进程长期使用 root。
if ! id -u demo-svc >/dev/null 2>&1; then
  sudo useradd --system --user-group \
    --home-dir /opt/anystack-demo --shell /usr/sbin/nologin demo-svc
fi

sudo install -d -o demo-svc -g demo-svc /opt/anystack-demo/bin

sudo tee /opt/anystack-demo/bin/worker.sh >/dev/null <<'EOF'
#!/usr/bin/env bash
set -euo pipefail
echo "worker started: env=${APP_ENV} greeting=${GREETING}"
while true; do
  sleep 30
done
EOF
sudo chmod 0755 /opt/anystack-demo/bin/worker.sh

sudo tee /etc/anystack-demo.env >/dev/null <<'EOF'
APP_ENV=production
GREETING=hello-from-systemd
EOF

sudo tee /etc/systemd/system/anystack-demo.service >/dev/null <<'EOF'
[Unit]
Description=Anystack demo worker
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
User=demo-svc
Group=demo-svc
WorkingDirectory=/opt/anystack-demo
EnvironmentFile=/etc/anystack-demo.env
ExecStart=/opt/anystack-demo/bin/worker.sh
Restart=on-failure
RestartSec=2s

[Install]
WantedBy=multi-user.target
EOF

# 先验证 unit,再让 systemd 重新读取配置并启动服务。
sudo systemd-analyze verify /etc/systemd/system/anystack-demo.service
sudo systemctl daemon-reload
sudo systemctl enable --now anystack-demo.service >/dev/null

systemctl is-enabled anystack-demo.service
systemctl is-active anystack-demo.service
预期输出
enabled
active
Type=simple 表示 ExecStart 启动的进程就是主进程;脚本不能把真正工作进程偷偷放到后台后立即退出。EnvironmentFile= 适合把可变配置从 unit 中拆出,但敏感凭据不应以普通明文环境文件长期保存。
验证启动命令与运行环境
服务显示 active 只说明主进程还在。继续用 systemctl status anystack-demo.service 查看主 PID、最近状态和退出原因,用 journalctl -u anystack-demo.service -b --no-pager 查看本次启动以来的标准输出与错误输出。
修改 unit 文件后必须先执行 systemctl daemon-reload,再 restart 服务;只修改环境文件时通常不需要 daemon-reload,但仍需重启进程才能重新读取环境。要确认语法是否被 systemd 接受,可再次运行 systemd-analyze verify /etc/systemd/system/anystack-demo.service。
选择合适的重启与依赖策略
Restart=on-failure 适合大多数长期运行服务:异常退出或被信号终止时重启,正常退出不重启。不要无条件使用 Restart=always 掩盖配置错误,否则程序可能在错误配置下反复拉起并触发启动频率限制。
依赖关系也应保持最小。After= 解决顺序,Wants= 表示弱依赖,Requires= 表示强依赖;不要为了“保险”把大量系统服务都写成强依赖。可维护的 unit 应让进程身份、输入配置、启动命令和依赖关系都能从文件中直接读出,并能被 systemctl 独立验证。