
Linux 与服务器运维 / 系统课时
用 Ansible 批量执行主机任务
用 Ansible 批量执行主机任务
当同一项检查或变更要落到多台 Linux 主机时,Ansible 可以通过 Inventory 选定目标,再经 SSH 执行模块。本文用一组可控的测试主机演示查询、文件分发、软件安装和服务控制,并把“小范围验证后再扩批”落实到命令层面。
学习目标
- 能配置最小 Inventory 与 SSH 连接参数,并验证受管主机可达。
- 能用常见 Ansible 模块执行查询、文件分发、软件安装和服务控制。
- 能在批量操作前通过分组、
--limit与主机清单确认限制影响范围。
准备 Inventory 与 SSH 访问
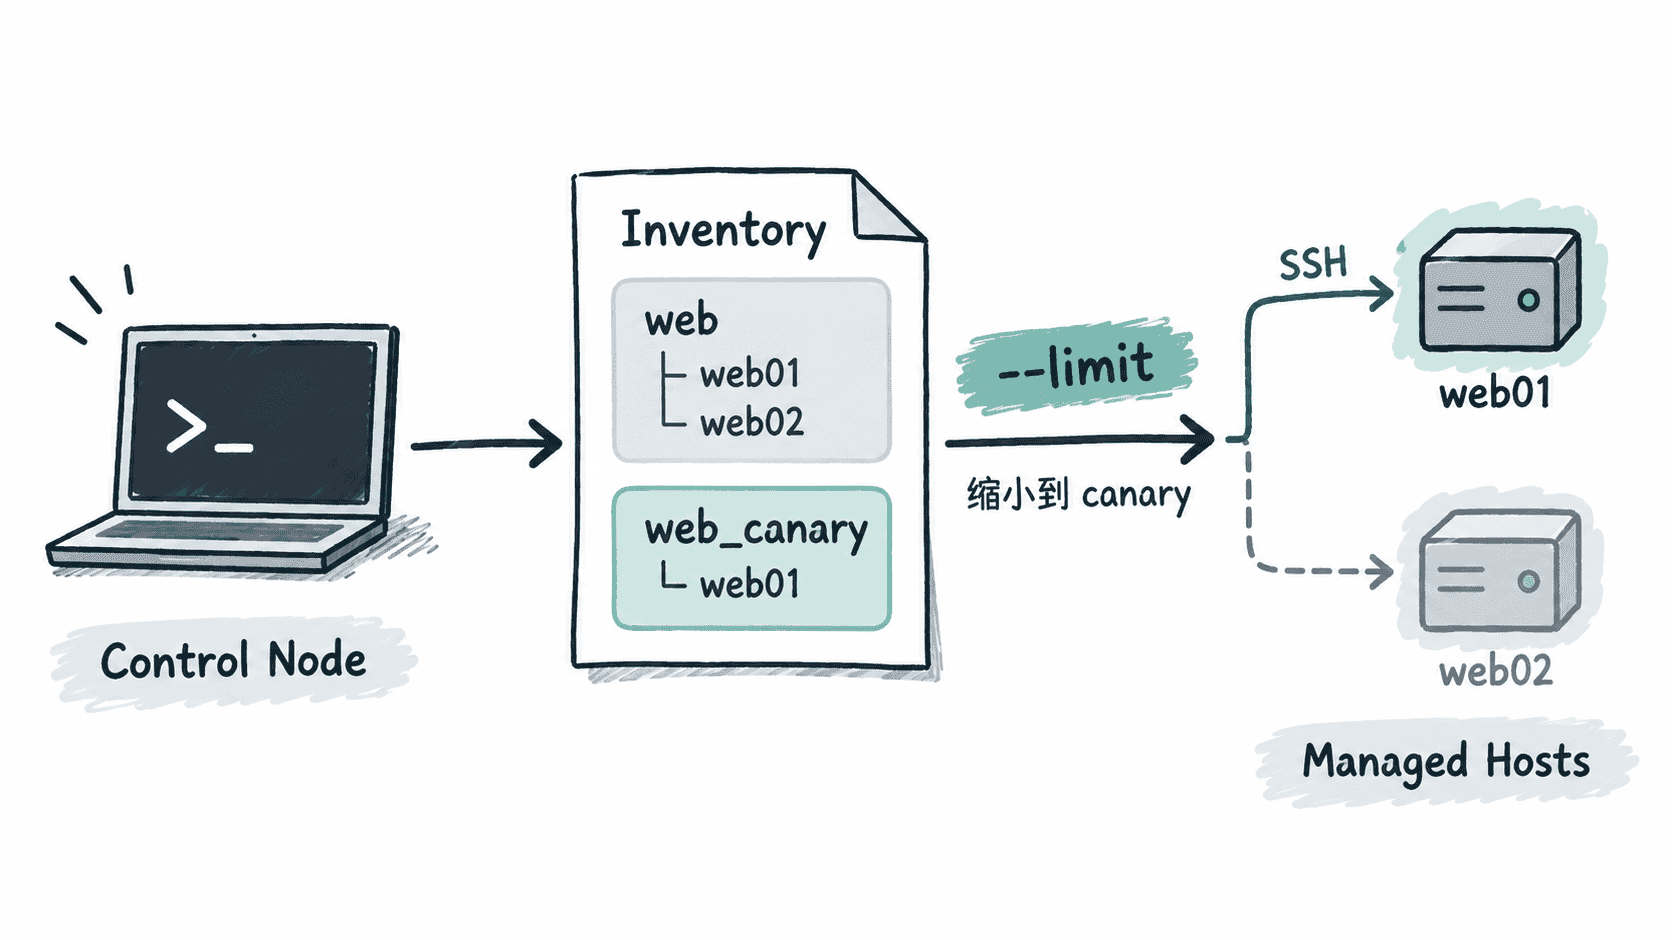
Ansible 通常运行在一台控制节点上,受管主机只需要能通过 SSH 登录,并具备可用的 Python 环境。下面的示例把两台主机放入 web 组,同时把 web01 单独放入 web_canary 组,便于先做小范围验证。
[web]
web01 ansible_host=192.0.2.11
web02 ansible_host=192.0.2.12

[web_canary]
web01

[all:vars]
ansible_user=ops
ansible_ssh_private_key_file=~/.ssh/id_ed25519
192.0.2.0/24 是文档示例网段,实际使用时应替换为真实管理地址。私钥只保存在控制节点,并确保 ops 账号具备完成目标任务所需的权限;需要提权的模块再配合 -b 使用 sudo。
先确认目标范围再执行
批量操作最危险的错误通常不是模块写错,而是目标主机选多了。先用 --list-hosts 查看最终命中的主机,再用 ping 模块验证 Ansible 连接链路。这里明确同时指定 web 与 --limit web_canary,最终只有两者交集中的 web01 会被执行。
ansible -i inventory.ini web --limit web_canary --list-hosts
ansible -i inventory.ini web --limit web_canary -m ping
预期输出
  hosts (1):
    web01
web01 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
不同 Ansible 版本的空格和字段排版可能略有差异,但应看到目标数量为 1、主机为 web01,并返回 pong。如果出现 UNREACHABLE,先检查用户名、私钥路径、主机地址、SSH 端口和主机侧授权,不要直接扩大目标范围。
用模块完成常见主机任务
Ad-hoc 命令适合一次性的查询或小型变更。command 用于执行不依赖 Shell 特性的命令;copy 负责文件内容;package 让软件安装尽量屏蔽不同包管理器;service 管理服务状态。下面仍只对 canary 主机执行。
ansible -i inventory.ini web --limit web_canary -m command -a 'uname -r'
ansible -i inventory.ini web --limit web_canary -m copy -a 'dest=/etc/motd content="managed by Ansible" owner=root group=root mode=0644' -b
ansible -i inventory.ini web --limit web_canary -m package -a 'name=curl state=present' -b
ansible -i inventory.ini web --limit web_canary -m service -a 'name=sshd state=started enabled=true' -b
预期结果
web01 | CHANGED | rc=0 >>
<KERNEL_VERSION>
web01 | <STATUS> => {
    "changed": <CHANGED>
}
web01 | <STATUS> => {
    "changed": <CHANGED>
}
web01 | <STATUS> => {
    "changed": <CHANGED>
}<KERNEL_VERSION>、<STATUS> 和 <CHANGED> 会随主机当前状态变化;关键是没有 FAILED 或 UNREACHABLE。如果发行版的 SSH 服务名是 ssh 而不是 sshd,应把最后一条命令的服务名替换为实际 unit 名称。重复执行幂等模块时,已经满足目标状态的任务通常会返回 changed: false。
扩大批次前控制风险边界
当 canary 主机验证通过后,再把 --limit 调整为更大的主机组。生产变更应先确认主机数量与分组是否符合预期,再考虑提高并发;对高风险操作可把 --forks 临时降到较小值,让故障暴露在少量主机上。
不要把 shell 当成默认模块。只有确实需要管道、重定向、通配符或 Shell 语法时才使用它;查询文件、安装软件、复制内容和控制服务优先选专用模块,这样更容易获得幂等性和结构化结果。
一次安全的批量操作应形成固定顺序:确认 Inventory 与 SSH、列出目标、在 canary 上执行、检查返回结果,最后才扩大范围。这样即使命令本身正确,也不会因为目标选择失误把单机操作放大成全网故障。