
Linux 与服务器运维 / 系统课时
用 Playbook 固化可重复变更
用 Playbook 固化可重复变更
当一次主机变更包含安装软件、写配置、启动服务和必要的重启时,继续堆叠 ad-hoc 命令很难保证顺序与可重复性。Playbook 能把目标状态、变量、任务顺序和 handler 写进版本化文件,并在正式执行前用 check 模式与 diff 预览影响。
学习目标
- 能把多步骤主机变更组织成可执行的 Playbook,并正确使用变量和任务顺序。
- 能理解幂等模块的
changed状态如何触发 handler。 - 能使用语法检查、
--check、--diff和目标限制降低批量修改风险。
把目标状态写进 Playbook
下面示例假设实验主机的软件仓库中可安装 Nginx,且 <PORT> 未被占用。Inventory 先把一台主机放入 canary 组,正式扩批时再把更多主机加入目标组。
[web_canary]
web01 ansible_host=192.0.2.11

[all:vars]
ansible_user=ops
ansible_ssh_private_key_file=~/.ssh/id_ed25519
Playbook 使用变量控制监听端口,任务按“安装软件 → 写配置 → 保证服务启动”的顺序声明。只有配置文件真的发生变化时,copy 任务才会通知 handler;handler 在本轮 play 的任务阶段结束后执行一次。
- name: Configure demo web service
  hosts: web_canary
  become: true
  gather_facts: false
  vars:
    listen_port: <PORT>

  tasks:
    - name: Ensure nginx package is present
      ansible.builtin.package:
        name: nginx
        state: present

    - name: Write demo nginx config
      ansible.builtin.copy:
        dest: /etc/nginx/conf.d/ansible-demo.conf
        owner: root
        group: root
        mode: "0644"
        content: |
          server {
              listen {{ listen_port }};
              location /health {
                  return 200 "ok\n";
              }
          }
      notify: Restart nginx

    - name: Ensure nginx is enabled and started
      ansible.builtin.service:
        name: nginx
        state: started
        enabled: true

  handlers:
    - name: Restart nginx
      ansible.builtin.service:
        name: nginx
        state: restarted
<PORT> 应替换为实验环境中的实际端口,例如 8080。package、copy 和 service 都描述“期望状态”,因此重复执行时不会因为同一目标状态而持续产生无意义变更。
理解 changed 与 handler 的执行关系
Playbook 的任务有稳定顺序,但 handler 不是每次都运行。copy 发现目标文件与期望内容不同,就返回 changed: true 并发出通知;如果内容完全一致,则不会通知。即使同一个 handler 在本轮中被多个任务通知,默认也只会在需要时执行一次。
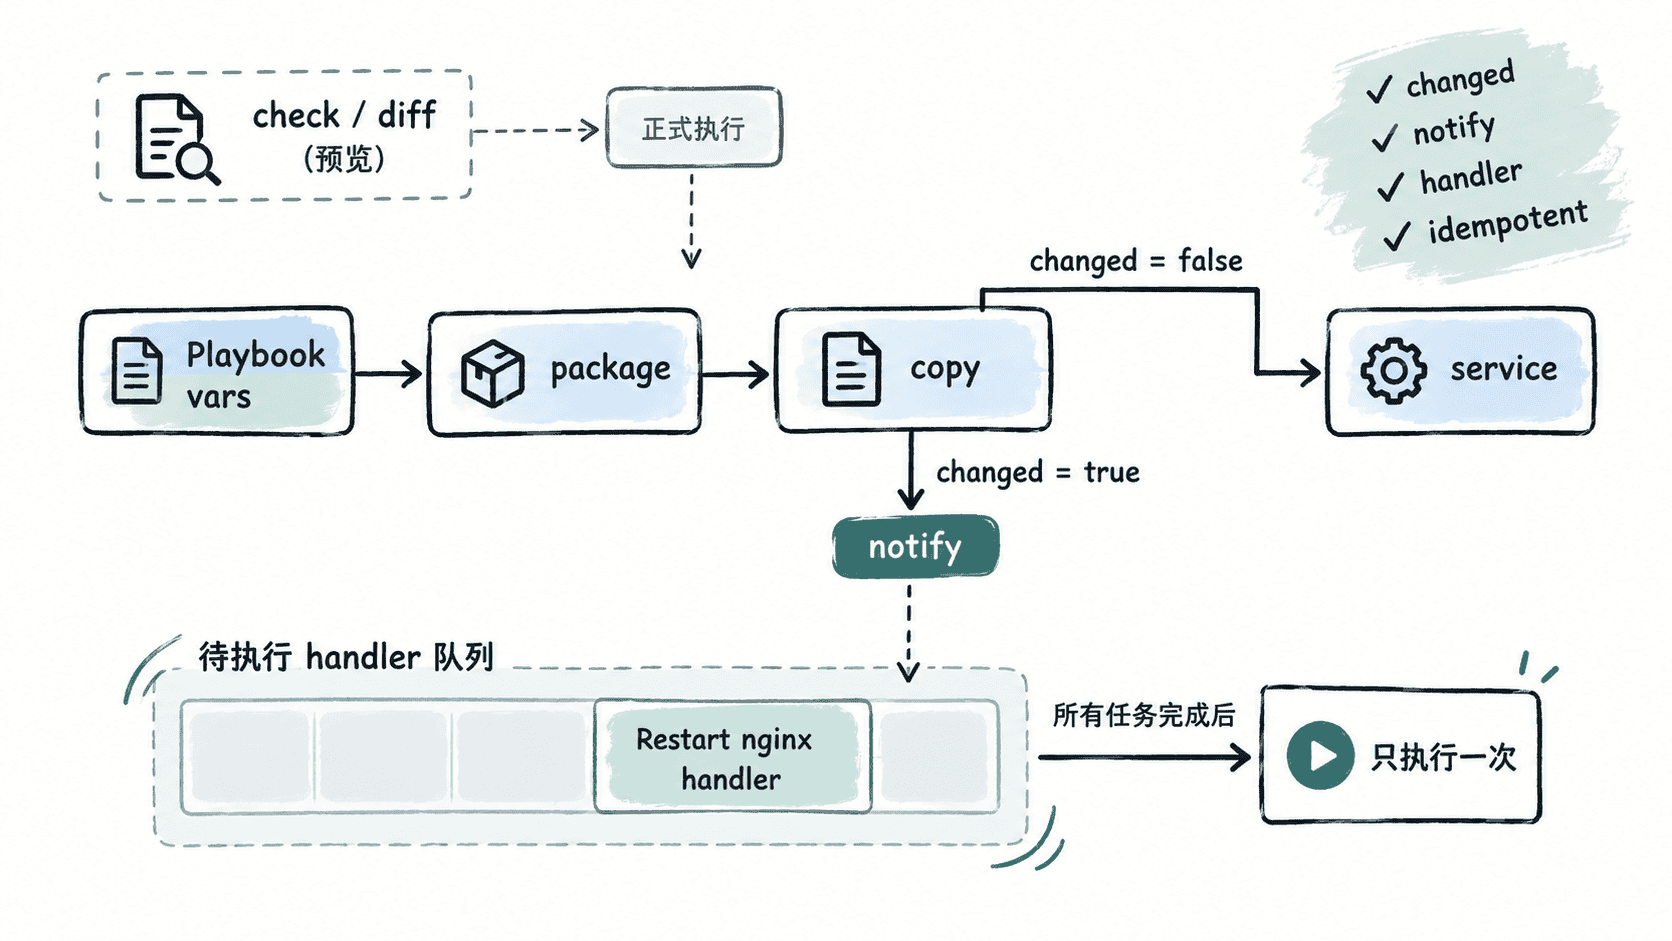
这也是为什么 command 和 shell 不应成为 Playbook 的默认手段:它们通常无法自行判断目标状态是否已经满足。若确实只能执行命令,应额外设计 creates、removes 或可靠的 changed_when,否则第二次运行仍可能被误判为发生了变更。
先用 check 与 diff 做预演
正式执行前先做语法检查,再使用 --check --diff 预演。check 模式尽量计算“如果执行会发生什么”,但不真正修改主机;diff 会显示支持该能力的模块在变更前后的差异。
ansible-playbook -i inventory.ini site.yml --syntax-check
ansible-playbook -i inventory.ini site.yml --check --diff
预期结果
playbook: site.yml

PLAY [Configure demo web service] ********************************
...
PLAY RECAP *******************************************************
web01 : ok=<COUNT> changed=<COUNT> unreachable=0 failed=0 skipped=<COUNT> rescued=0 ignored=0
<COUNT> 会随主机当前状态变化。关键验收点是语法检查通过,check 模式中 failed=0、unreachable=0,并且 diff 只包含你预期修改的文件。部分模块或自定义任务对 check 模式支持有限,所以它是风险降低手段,不等于真实执行结果。
从 canary 执行到重复验证
预演符合预期后,先在 canary 主机真实执行一次。该命令只命中 web_canary,不会因为 Inventory 中存在其他主机而自动扩散。
ansible-playbook -i inventory.ini site.yml --limit web_canary预期结果
PLAY RECAP *******************************************************
web01 : ok=<COUNT> changed=<COUNT> unreachable=0 failed=0 skipped=<COUNT> rescued=0 ignored=0
第一次运行的 changed 数量取决于主机初始状态;再次执行同一命令且没有外部漂移时,幂等任务应趋向 changed=0,配置未变化时 Restart nginx handler 也不会再次触发。确认 canary 的服务、监听端口和业务健康检查都正常后,才把目标扩大到正式主机组。
Playbook 的价值不是把多条命令换成 YAML,而是把“期望状态、执行顺序、只在必要时触发的后续动作、预演方式和目标范围”一起固化下来。这样同一变更可以被审查、重复执行并安全扩批,而不是依赖操作者记住每一步。