
Linux 与服务器运维 / 系统课时
建立变更记录与回滚习惯
建立变更记录与回滚习惯
这篇将把一次配置修改收敛成可追踪、可验证、可撤销的最小闭环。你会在改动前保存原始状态,记录变更原因与命令,用差异确认修改范围,并在验证失败时按既定步骤恢复。
学习目标
- 在变更前保存可用于恢复的原始文件和关键状态
- 用命令记录、差异比较和验证结果形成最小变更证据链
- 在验证失败时执行回滚,并再次确认服务恢复到预期状态
把一次修改当成完整事务
运维中的风险通常不在“会不会改”,而在改完以后无法回答三个问题:原来是什么、这次改了什么、失败后怎样恢复。因此,一次最小变更应包含四个动作:保存原始状态、实施修改、验证结果、失败时回滚。
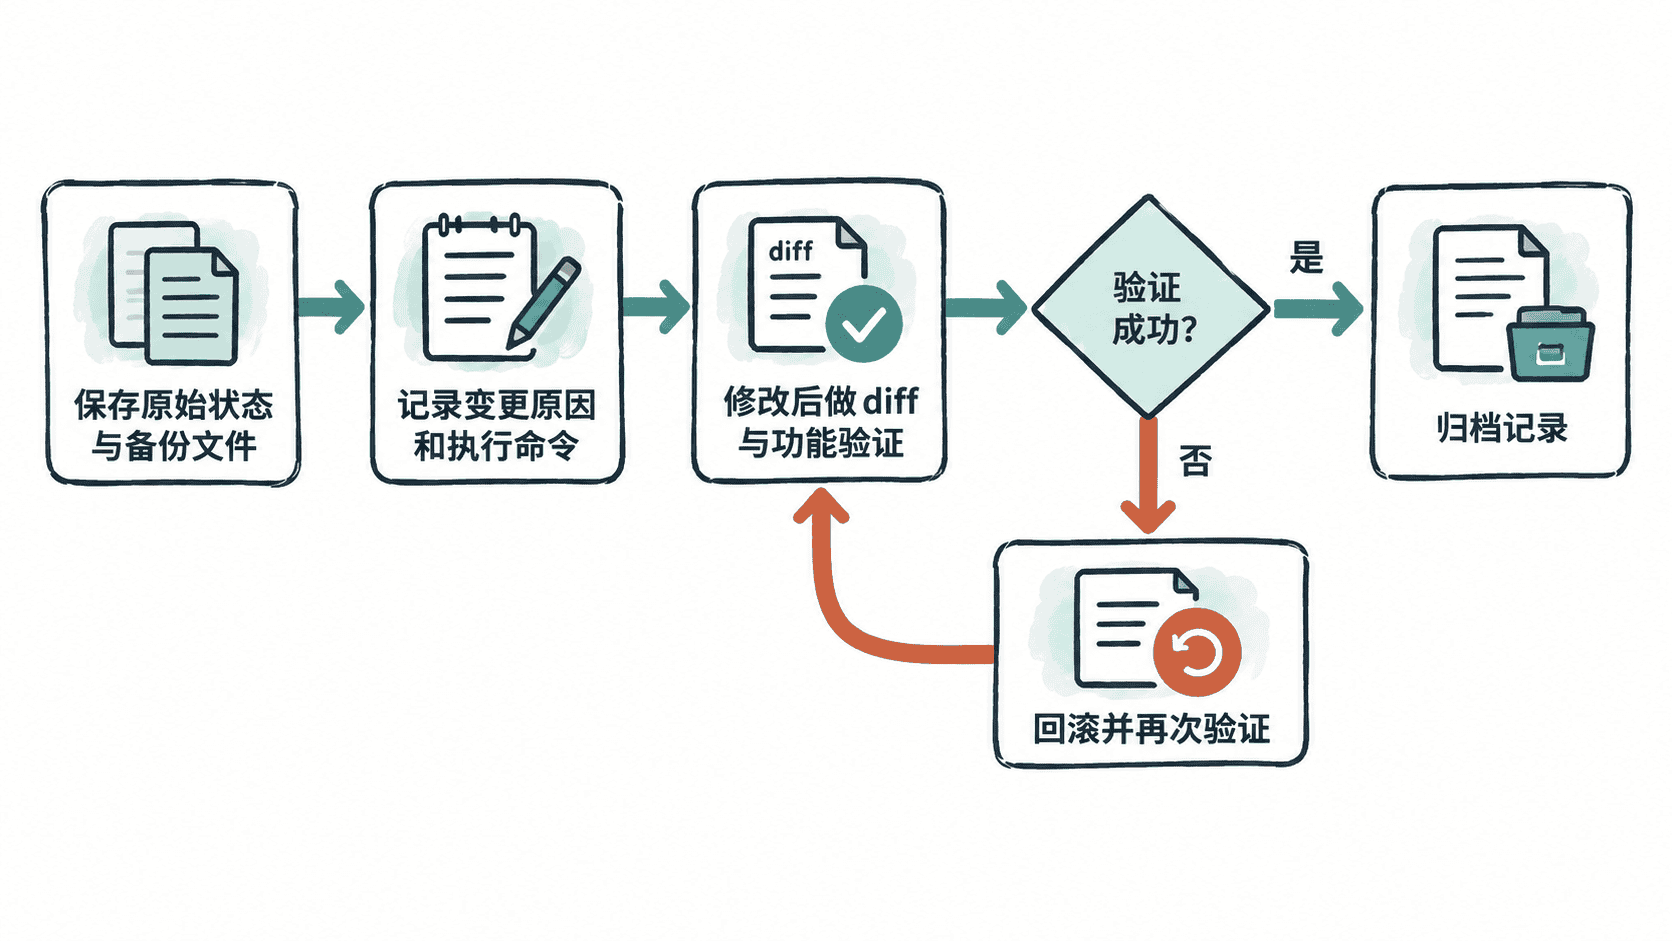
备份文件本身不够。至少还应记录变更对象、变更时间、操作者、执行命令、验证方式和回滚入口。这样即使接手的人不是原操作者,也能沿着记录恢复现场。
在修改前保存原始状态
对普通文本配置,最简单可靠的方式是先复制原文件,并保存校验值。备份文件名可以带时间戳,但真正用于恢复的路径必须在变更记录中写清楚。
下面用临时目录模拟一次配置修改,避免直接触碰系统服务。示例会保存原始文件、产生差异、模拟验证失败,然后恢复备份。
set -euo pipefail

WORKDIR="$(mktemp -d)"
CONFIG="$WORKDIR/app.conf"
BACKUP="$WORKDIR/app.conf.bak"

printf 'workers=4\nlog_level=info\n' > "$CONFIG"
cp -a "$CONFIG" "$BACKUP"

echo "before=$(sha256sum "$CONFIG" | awk '{print $1}')"
printf 'workers=8\nlog_level=debug\n' > "$CONFIG"

echo "diff:"
diff -u --label before --label after "$BACKUP" "$CONFIG" || true

# 假设验证不通过,立即恢复原文件。
cp -a "$BACKUP" "$CONFIG"
echo "rollback=$(sha256sum "$CONFIG" | awk '{print $1}')"

cmp -s "$BACKUP" "$CONFIG" && echo "rollback verified"
rm -rf "$WORKDIR"
预期输出
before=<ID>
diff:
--- before
+++ after
@@ -1,2 +1,2 @@
-workers=4
-log_level=info
+workers=8
+log_level=debug
rollback=<ID>
rollback verified
其中 <ID> 表示实际 SHA-256 校验值,每次示例内容相同时该值相同。关键结果是修改前后能看到明确差异,并且回滚后的校验值与原始文件一致。
记录变更时只保留可执行事实
变更记录不需要写成长篇报告,但必须能支持复盘。推荐至少保留这些事实:目标文件或服务、变更原因、备份位置、执行命令、差异摘要、验证命令、验证结果和回滚命令。
对于 systemd 服务,还应在记录里写明重载或重启方式以及验证入口,例如先检查配置语法,再执行 systemctl reload <SERVICE> 或 systemctl restart <SERVICE>,最后用 systemctl status <SERVICE> 和业务探针确认结果。不要只看到进程存活就判定变更成功。
用差异和验证决定是否回滚
diff -u 适合检查文本配置改了哪些行;sha256sum 适合确认文件是否回到原状态。真正的放行条件还必须包含功能验证,例如端口能否监听、健康检查是否通过、关键日志是否正常、业务请求是否成功。
回滚也不能只做“把文件复制回去”。如果变更曾触发服务重载、缓存刷新或依赖更新,恢复旧文件后还要执行对应的重新加载动作,并再次验证。只有“恢复动作完成 + 验证通过”同时成立,回滚才算闭环。
什么时候需要更强的变更机制
单文件、小范围配置适合“备份 + diff + 回滚命令”。当变更涉及多台机器、多个文件、软件包版本或数据库结构时,应升级为版本控制、配置管理、自动化发布或事务化迁移,避免手工备份彼此失配。
最重要的习惯不是“每次都做很多记录”,而是任何变更开始前就明确恢复入口,并在结束时留下足够证据证明当前状态已经验证过。