
Linux 与服务器运维 / 系统课时
配置 TLS 证书与自动续期
配置 TLS 证书与自动续期
这一节把公开服务的 HTTPS 配置做成一个可验证、可续期、可自动加载的闭环:证书链正确、主机名匹配、私钥权限收紧,并且续期成功后由 Nginx 安全重载,避免“证书已经续了但线上仍在使用旧证书”。
学习目标
- 正确配置 Nginx 的证书链和私钥,并限制私钥读取权限。
- 用 OpenSSL 验证主机名、证书链与有效期,而不是只看浏览器“能打开”。
- 建立 Certbot 自动续期、部署钩子和重载验证闭环。
先确认域名、证书和私钥边界
下面以 Nginx、Certbot 和 Let's Encrypt 为例。执行前先把 <HOST> 替换成真实公网域名,并确认 DNS 已指向当前服务器、外部可以访问 80/443 端口。若证书已存在,可以跳过申请步骤。
HOST="<HOST>"
sudo certbot certonly --nginx -d "$HOST"
sudo stat -Lc '%U:%G %a %n' "/etc/letsencrypt/live/$HOST/privkey.pem"
预期输出
Certificate is saved at: /etc/letsencrypt/live/<HOST>/fullchain.pem
Key is saved at:         /etc/letsencrypt/live/<HOST>/privkey.pem
root:root 600 /etc/letsencrypt/live/<HOST>/privkey.pem
Certbot 版本不同,申请成功时的提示文字可能略有差异;关键是 fullchain.pem 与 privkey.pem 已生成。私钥目标文件应仅允许特权用户读取,不要为了“让 Nginx 能读”把它改成 644。Nginx 主进程通常以 root 启动,可以在启动阶段读取私钥,再由工作进程降权。
配置 HTTPS 并安全重载
Nginx 应向客户端发送完整证书链,因此 ssl_certificate 使用 fullchain.pem,而不是只含站点证书的 cert.pem。下面是片段示例,需要放进当前站点的 server 配置,并保留你原有的 location、反向代理和日志设置。
server {
    listen 443 ssl;
    server_name <HOST>;

    ssl_certificate     /etc/letsencrypt/live/<HOST>/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/<HOST>/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    location / {
        proxy_pass http://127.0.0.1:<PORT>;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto https;
    }
}该配置生效后,先做语法检查再重载,避免错误配置直接中断服务。<PORT> 替换为应用实际监听端口。
sudo nginx -t && sudo systemctl reload nginx预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
配置文件实际路径可能不同。只有 nginx -t 成功后才执行 reload,这一点也应该沿用到自动续期钩子中。
验证证书链、主机名和有效期
浏览器能建立 HTTPS 连接,不代表主机名、链和过期时间都符合预期。可以从服务器外部或另一台机器执行下面的检查;-servername 用于发送 SNI,-verify_hostname 用于核对证书中的主机名。
HOST="<HOST>"
printf '' | openssl s_client -connect "${HOST}:443" -servername "$HOST" -verify_hostname "$HOST" 2>&1 | grep -E 'Verification:|Verify return code:'

printf '' | openssl s_client -connect "${HOST}:443" -servername "$HOST" 2>/dev/null | openssl x509 -noout -subject -issuer -dates
预期输出
Verification: OK
Verify return code: 0 (ok)
subject=CN = <HOST>
issuer=<CA>
notBefore=<TIME>
notAfter=<TIME>
部分 OpenSSL 版本可能只打印 Verify return code: 0 (ok)。如果返回非 0,应先检查 DNS、SNI、证书是否覆盖该主机名以及中间证书是否完整;不要直接关闭证书校验。
建立自动续期和重新加载
续期本身不会自动让常驻 Nginx 进程使用新证书,因此需要一个 deploy hook。它只在续期成功后执行,并且先检查配置再重载。
sudo install -m 0755 /dev/stdin /etc/letsencrypt/renewal-hooks/deploy/reload-nginx <<'EOF'
#!/usr/bin/env bash
set -euo pipefail
nginx -t
systemctl reload nginx
EOF

sudo systemctl enable --now certbot.timer
sudo systemctl is-enabled certbot.timer
sudo systemctl is-active certbot.timer
预期输出
enabled
active
如果 Certbot 是通过 Snap 等其他方式安装,续期调度器可能不是 certbot.timer,应以对应安装方式的定时任务为准,但 deploy hook 的“续期成功后再重载”思路不变。
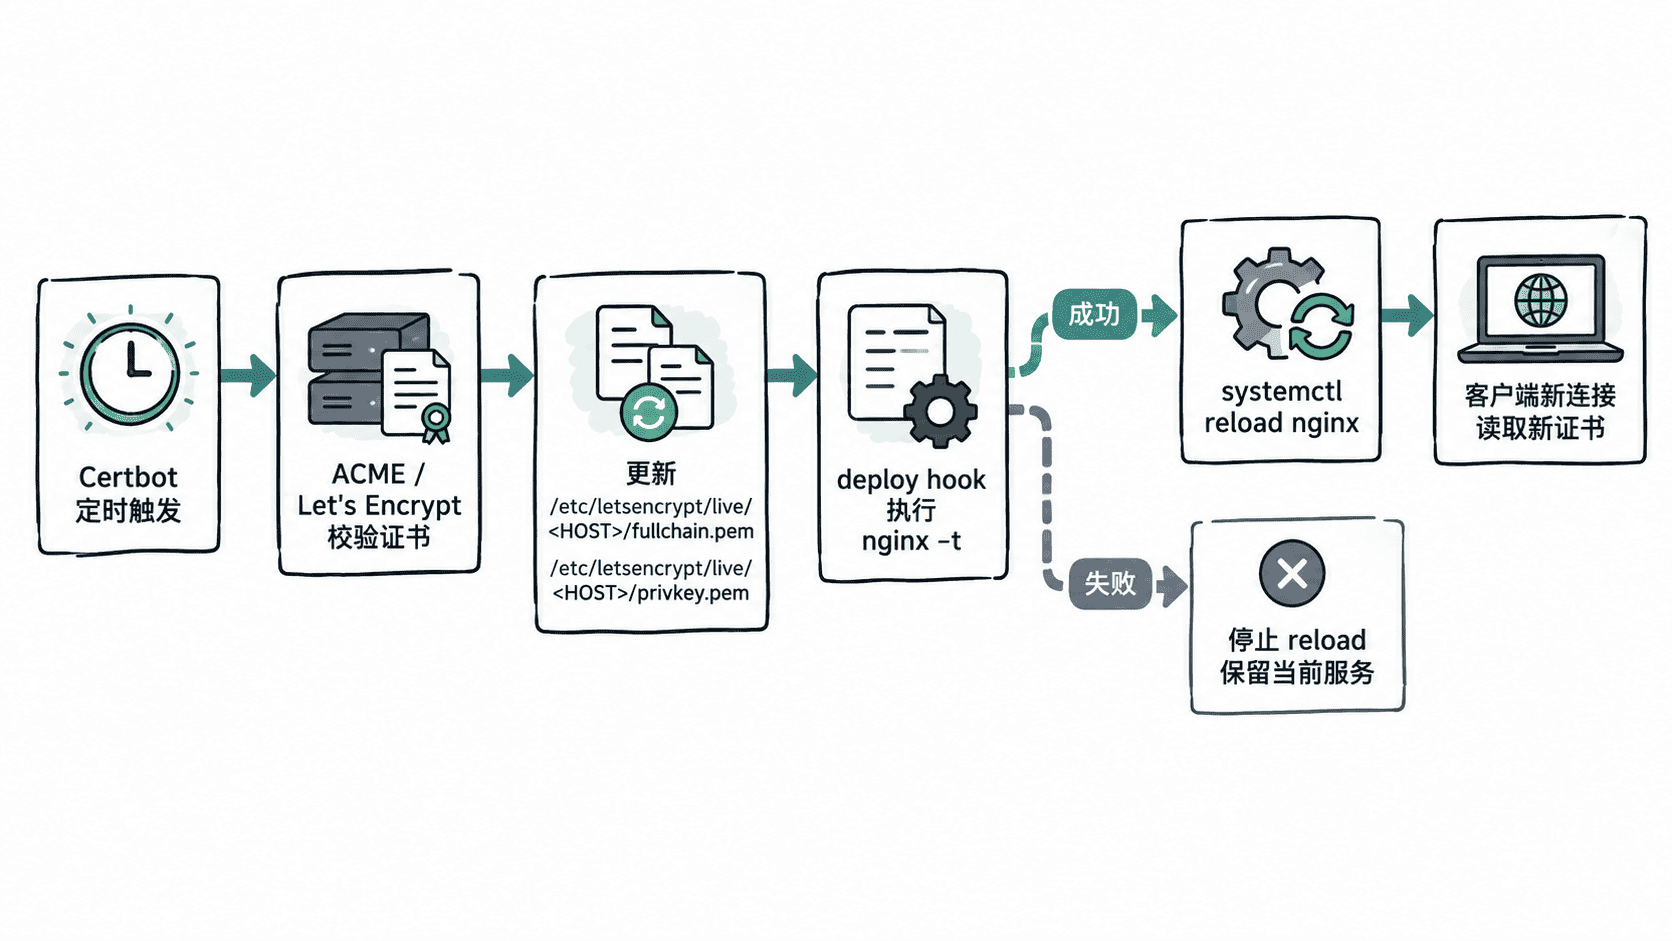
最后做一次模拟续期,并直接运行 deploy hook 验证重载链路。模拟续期不会替换生产证书。
sudo certbot renew --dry-run
sudo /etc/letsencrypt/renewal-hooks/deploy/reload-nginx
sudo systemctl is-active nginx
预期输出
<DRY_RUN_SUCCESS>
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
active
<DRY_RUN_SUCCESS> 表示 Certbot 的模拟续期成功提示,具体措辞随版本而变化。生产环境还应监控 notAfter 距离当前时间的剩余天数;自动续期任务存在并不等于续期一定成功,只有“定时执行、续期成功、服务重载、外部再次验证”全部成立,HTTPS 才真正形成闭环。