
Linux 与服务器运维 / 系统课时
排查 DNS 与网络超时
排查 DNS 与网络超时
网络超时可能发生在域名解析、路由、TCP 握手、防火墙、监听端口或应用处理任一层。有效排障的关键是按连接建立顺序逐层取证。本篇使用 dig、ip、ss、nc、curl 和 tcpdump 把“访问超时”缩小到具体层级,避免反复重启网络服务。
学习目标
- 按 DNS、路由、握手、端口、防火墙和应用响应顺序定位超时
- 使用常见 Linux 网络工具收集可相互印证的证据
- 根据 SYN、RST、连接成功和应用响应情况判断故障边界
按连接建立顺序定位
客户端访问一个域名时,首先需要获得目标 IP,然后根据路由表选择出口,再发起 TCP 握手。握手成功后,还要确保目标端口存在监听、防火墙允许流量,最后才进入应用处理。因此“curl 超时”并不等于应用程序一定有问题。
排查顺序应尽量贴近真实通信链路:先解析,再路由,再测试 TCP 连接,然后检查服务端监听和过滤规则,最后观察 HTTP 或其他应用协议的响应时间。这样每一步都能排除一层不确定性。
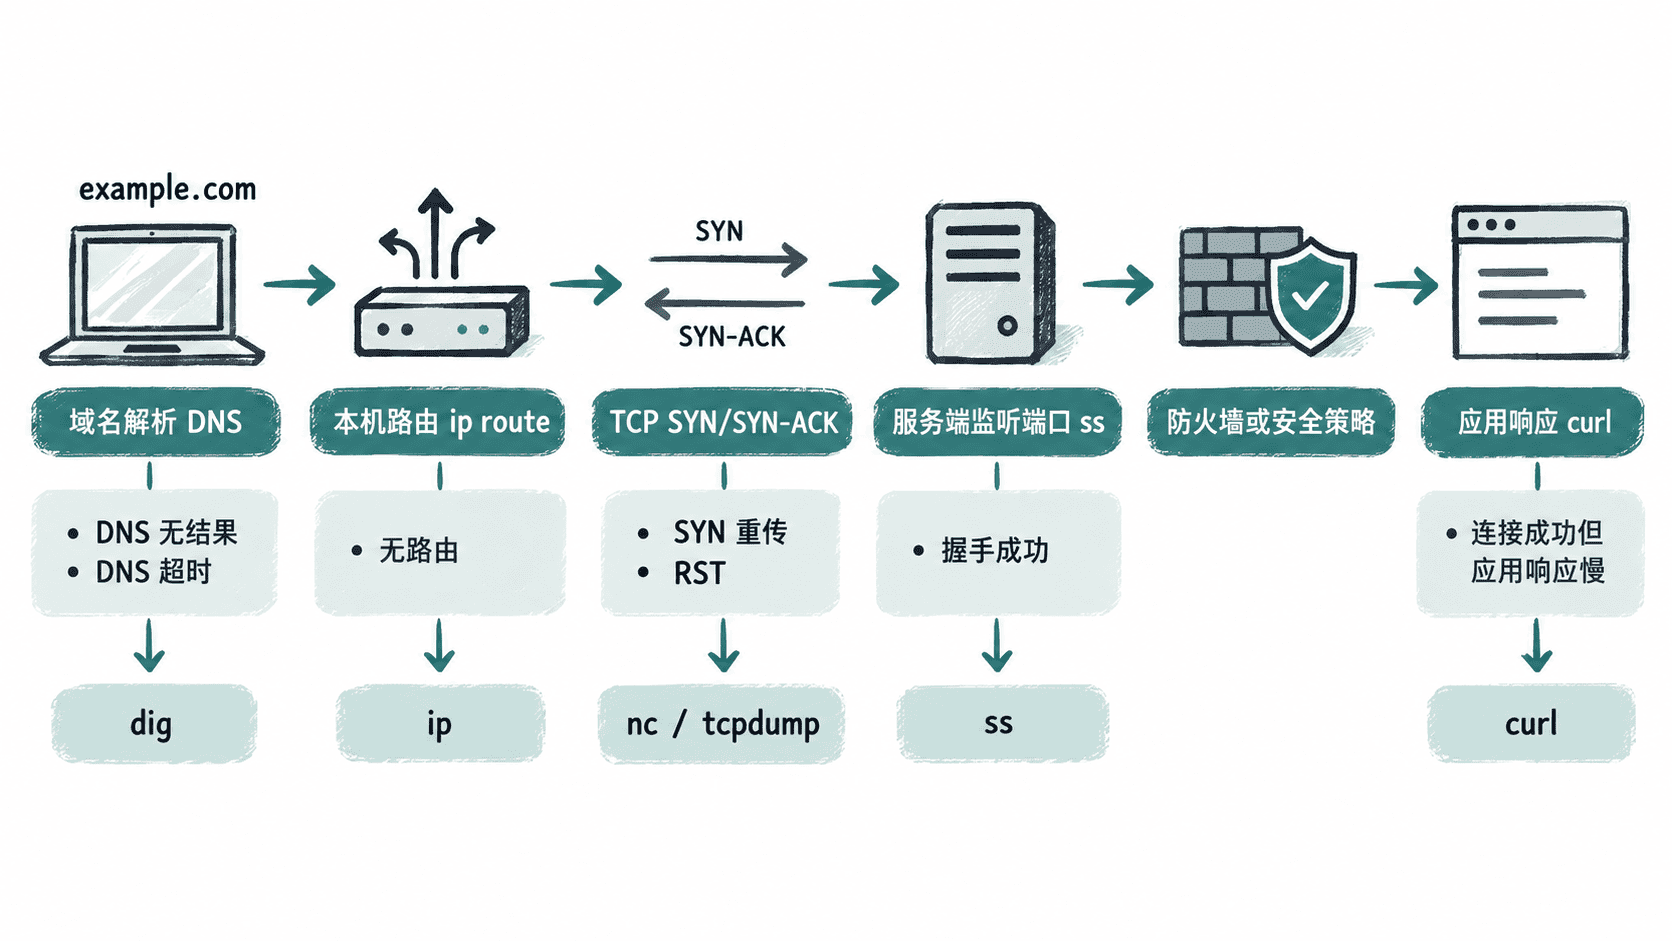
先检查解析、路由和 TCP 连接
下面用一个目标域名和端口完成前三层检查。将 <HOST> 和 <PORT> 替换成实际服务,例如内部 API 域名和它监听的 TCP 端口。
TARGET_HOST='<HOST>'
TARGET_PORT='<PORT>'

TARGET_IP="$(dig +short A "$TARGET_HOST" | head -n 1)"
echo "resolved_ip=$TARGET_IP"

if [ -n "$TARGET_IP" ]; then
  ip route get "$TARGET_IP"
  nc -vz -w 3 "$TARGET_IP" "$TARGET_PORT"
fi
预期输出
resolved_ip=<IP>
<IP> via <GATEWAY> dev <INTERFACE> src <SOURCE_IP>
Connection to <IP> <PORT> port [tcp/*] succeeded!
实际 IP、网关和网卡名称会不同。如果 resolved_ip 为空,应先检查 DNS;若能解析但 ip route get 报无法到达,则故障在本机路由或上游网络;若路由正常而 nc 超时,则继续检查握手、防火墙和服务端状态。
在服务端确认监听与应用响应
如果能够登录目标主机,先确认端口确实由预期进程监听,再从客户端直接测试应用协议。不要仅凭“进程还在”判断服务正常,因为进程可能没有绑定目标地址或已经卡在业务处理阶段。
sudo ss -lntp
curl -sS -o /dev/null -w 'code=%{http_code} connect=%{time_connect}s total=%{time_total}s\n' --connect-timeout 3 --max-time 10 'http://<HOST>:<PORT>/'
预期输出
State  Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0      <N>    <ADDR>:<PORT>     0.0.0.0:*       users:(("<PROCESS>",pid=<ID>,fd=<FD>))
code=<STATUS> connect=<SECONDS>s total=<SECONDS>s
实际状态码和耗时取决于服务。若 time_connect 很小但 time_total 很大,TCP 建连没有明显问题,重点转向应用、数据库或下游依赖;如果服务端没有目标端口的 LISTEN,则应检查进程配置、绑定地址和启动失败日志。
用 tcpdump 判断握手卡在哪一步
当客户端显示连接超时、服务端却声称端口正常时,抓包能直接看到报文是否到达。下面在相关网卡上观察目标端口的 TCP 流量,<INTERFACE> 应替换为实际网卡。
sudo tcpdump -ni '<INTERFACE>' 'tcp port <PORT>' -c 10预期输出
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <SERVER_IP>.<PORT>: Flags [S], seq <ID>, win <N>, length 0
<TIME> IP <SERVER_IP>.<PORT> > <CLIENT_IP>.<CLIENT_PORT>: Flags [S.], seq <ID>, ack <ID>, win <N>, length 0
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <SERVER_IP>.<PORT>: Flags [.], ack <ID>, win <N>, length 0
时间、地址、序列号和窗口值会变化。只看到客户端重复发送 SYN、服务端没有回应,说明问题发生在返回 SYN-ACK 之前,应检查服务端防火墙、主机负载或中间网络;收到 RST 通常意味着端口未监听或策略主动拒绝;三次握手完整后仍超时,则继续分析应用请求和响应。
把证据映射到修复动作
DNS 查询失败时检查解析器配置、DNS 服务器可达性和目标记录;路由错误时修正地址、网关、策略路由或上游网络。端口未监听时修复服务配置并重新加载进程;报文到达主机却没有正确通过时,再核对 nftables、iptables、云安全策略或其他访问控制。
如果三次握手已经完成且应用请求迟迟没有响应,就不应继续折腾 DNS 或网卡。此时应转向应用线程、连接池、数据库和下游依赖。网络排障的目标不是把所有命令都执行一遍,而是用上一层的证据决定下一步检查位置,直到故障层级唯一确定。