
Linux 与服务器运维 / 系统课时
关闭密码直登并收紧 SSH
关闭密码直登并收紧 SSH
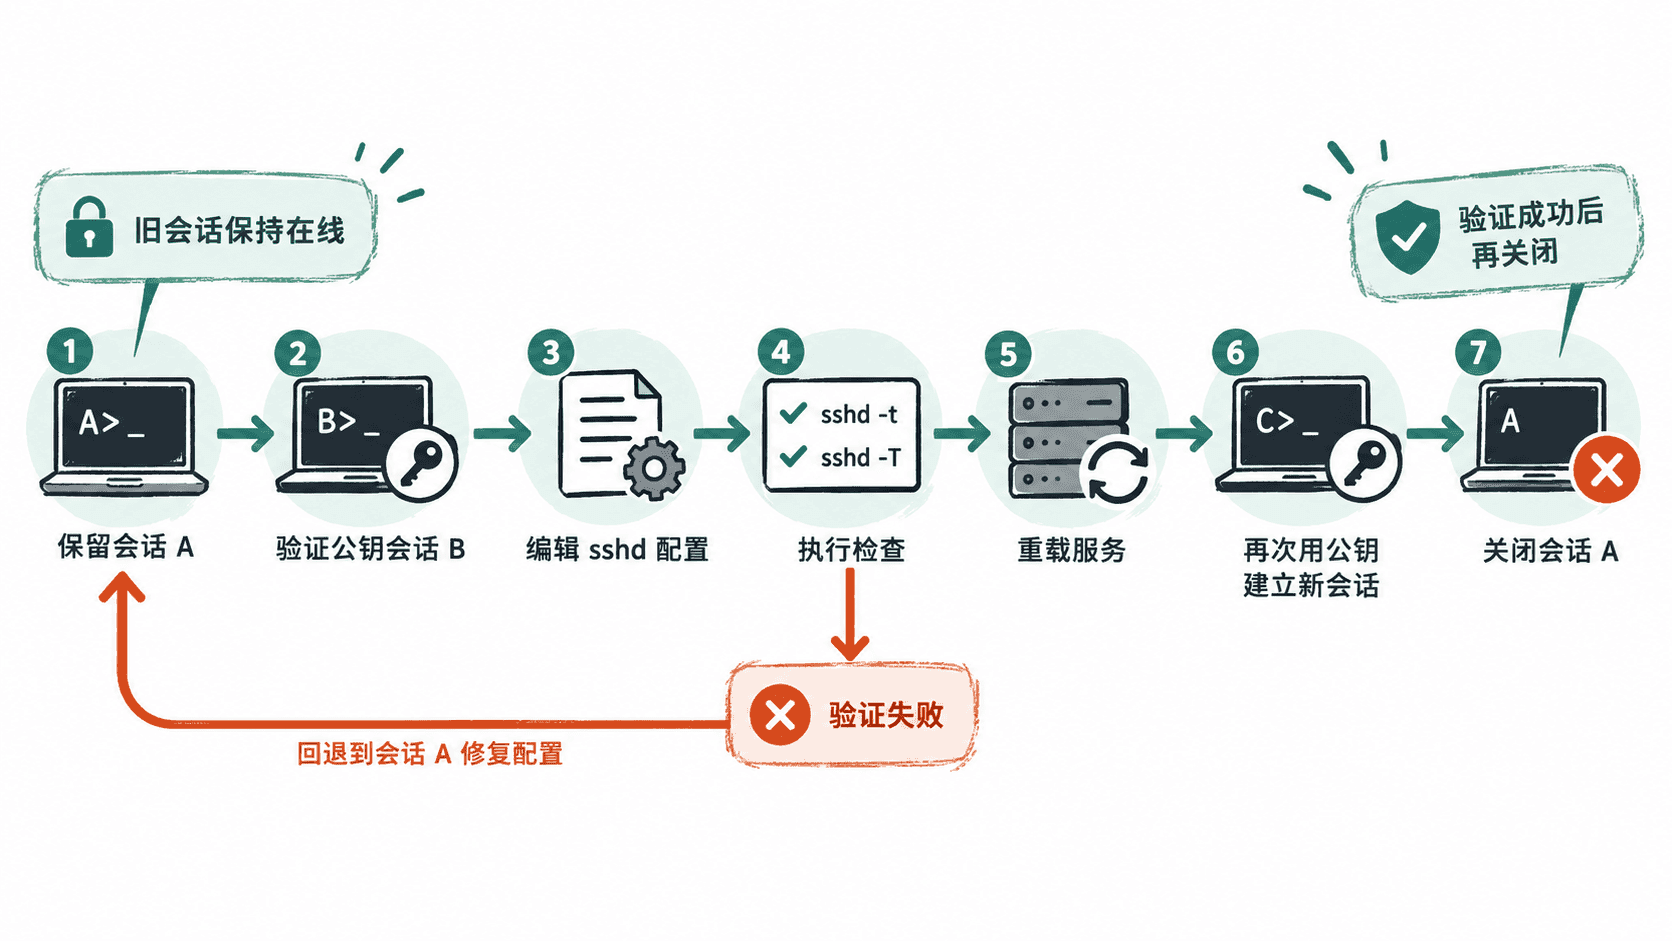
SSH 加固最危险的失败不是“配置没生效”,而是重载后把自己锁在主机之外。本节采用先验证密钥、再修改配置、检查有效配置、最后重载并复测的顺序,关闭密码直登,限制 root、认证尝试和允许用户范围,同时保留可回退的登录通道。
学习目标
- 用密钥认证替代密码直登,并限制 root 与允许登录用户
- 在重载 sshd 前完成语法检查和有效配置检查
- 按安全顺序验证新会话,避免因为
AllowUsers或密钥问题失去远程入口
先准备一条不会断的回退通道
不要在唯一的 SSH 会话里直接改完就重载。保持当前会话 A 不退出,先确认目标账号已经有可用公钥,再从另一终端建立会话 B,并强制只使用公钥认证。将 <USER> 和 <HOST> 替换为实际账号与主机;主机名或 IP 会因环境不同而变化。
ssh -o PreferredAuthentications=publickey -o PasswordAuthentication=no <USER>@<HOST> 'printf "key-login-ok\n"'预期输出:
key-login-ok只有这一步成功,才继续关闭密码认证。若失败,先检查目标用户的 ~/.ssh 所有权与权限、authorized_keys 内容以及服务端是否允许公钥认证。
收紧 sshd 的认证边界
片段示例:把这些指令写入当前系统实际加载的 sshd 配置。若主配置使用 Include 加载 /etc/ssh/sshd_config.d/*.conf,可单独放入一个加固文件;否则修改 /etc/ssh/sshd_config。<USER1>、<USER2> 必须替换为确实存在且已验证公钥登录的账号。
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitRootLogin no
MaxAuthTries 3
AllowUsers <USER1> <USER2>
PasswordAuthentication no 关闭密码认证,KbdInteractiveAuthentication no 同时关闭键盘交互式认证,避免仍通过 PAM 提示口令。PermitRootLogin no 禁止 root 直接远程登录,日常管理应先登录受控普通账号,再通过 sudo 提权。
AllowUsers 的风险最高:遗漏自己的管理账号,就可能在下一次新连接时被拒绝。如果暂时无法确认完整账号清单,宁可先不启用这一行,也不要猜。还要注意文件末尾的 Match 块可能改变特定用户或来源地址的最终值,所以不能只看配置文件文本。
重载前检查语法和最终生效值
sshd -t 先检查语法;sshd -T -C 会按指定连接上下文展开最终配置,可用于发现 Match 覆盖。将 <USER>、<HOST>、<IP> 替换为实际管理账号、主机名和客户端 IP,实际值可能不同。
sudo sshd -t && sudo sshd -T -C user=<USER>,host=<HOST>,addr=<IP> | awk '$1=="passwordauthentication" || $1=="kbdinteractiveauthentication" || $1=="permitrootlogin" || $1=="maxauthtries" || $1=="allowusers"'预期输出类似下面这样,行顺序可能因 OpenSSH 版本而不同:
permitrootlogin no
maxauthtries 3
passwordauthentication no
kbdinteractiveauthentication no
allowusers <USER1> <USER2>
只要 sshd -t 报错,或有效值仍出现 passwordauthentication yes,就不要重载。应先检查配置文件拼写、Include 加载顺序和 Match 条件。
重载后再开一个新会话验收
不同发行版的 systemd 单元名常见为 sshd 或 ssh。确认当前主机实际单元名后,把 <SERVICE> 替换成对应值;只有 reload 成功才打印 reload-ok。
sudo systemctl reload <SERVICE> && echo "reload-ok"预期输出:
reload-ok不要因为看见 reload-ok 就关闭旧会话 A。先从另一终端再次强制公钥登录,确认新连接仍可建立。
ssh -o PreferredAuthentications=publickey -o PasswordAuthentication=no <USER>@<HOST> 'printf "post-reload-key-login-ok\n"'预期输出:
post-reload-key-login-ok如果新会话失败,继续保留会话 A,恢复刚才的配置或修正 AllowUsers、密钥权限与 Match 规则,再重复 sshd -t、有效配置检查和 reload。只有新的公钥会话稳定成功后,才关闭旧会话;这条顺序比任何单个加固参数都更重要。