
Linux 与服务器运维 / 系统课时
创建用户组并分配身份
创建用户组并分配身份
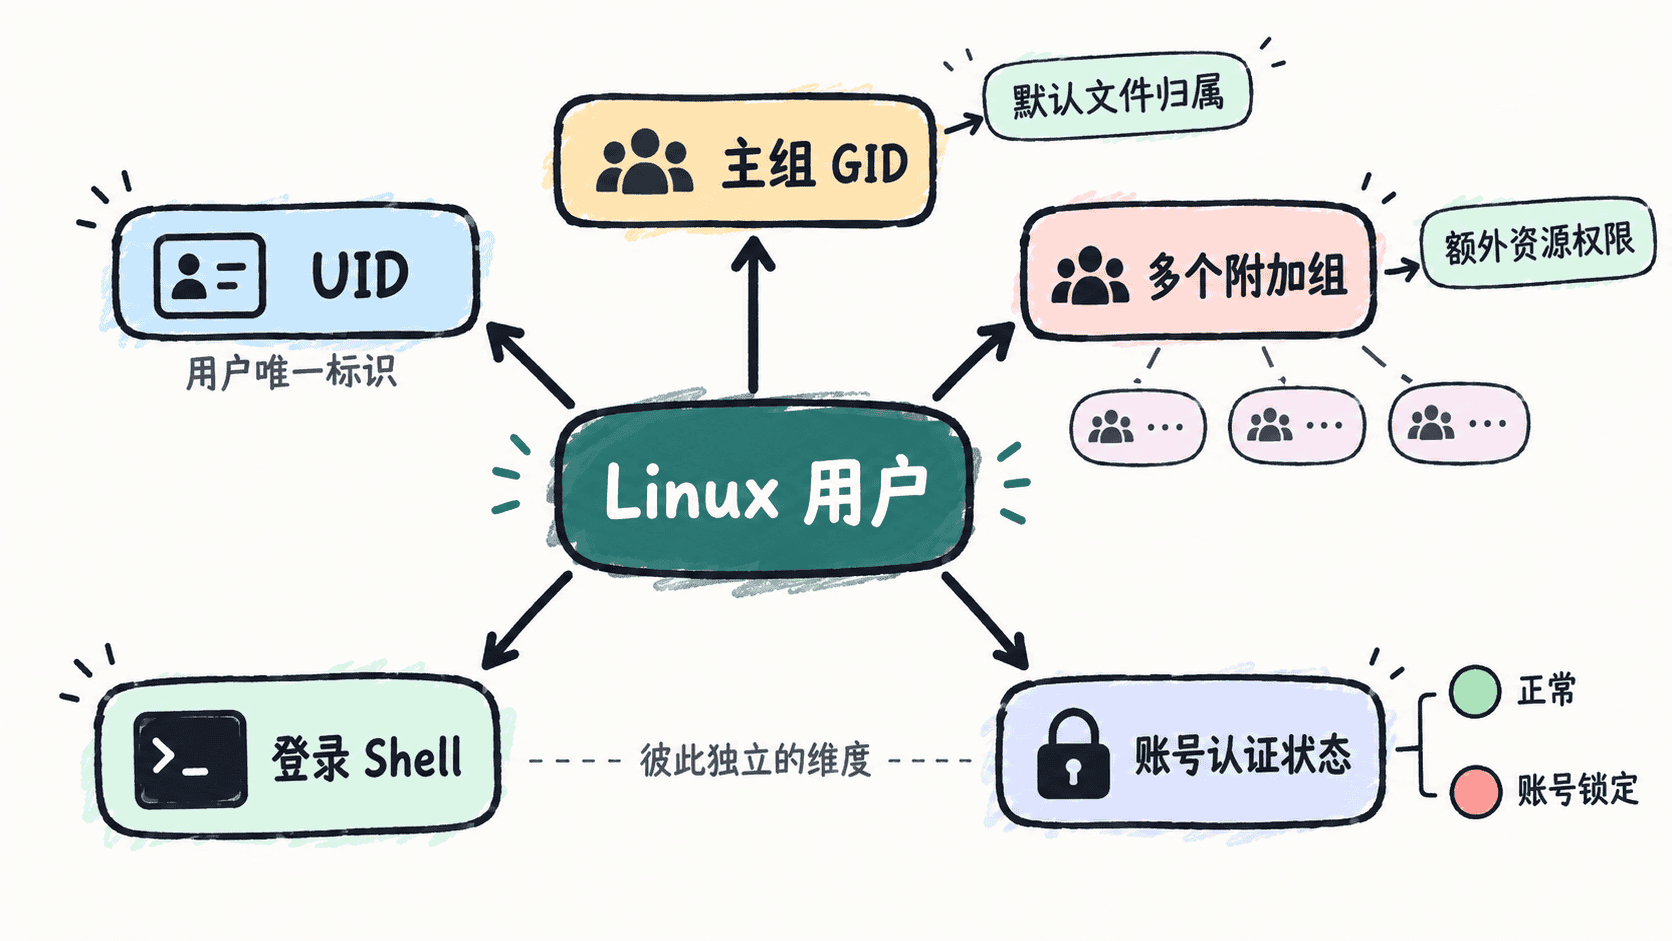
这篇将把 Linux 账号从“用户名”扩展为完整身份:主组决定默认归属,附加组授予额外协作权限,登录 Shell 控制交互能力,账号状态决定是否允许认证。你会创建并检查一个可验证的实验账号。
学习目标
- 区分用户、主组、附加组、登录 Shell 和账号状态各自表达的权限含义
- 使用
groupadd、useradd和usermod创建并调整账号身份 - 使用
id、getent和passwd验证系统最终识别到的身份信息
先理解系统实际识别什么
Linux 判断进程身份时,不只看用户名。每个用户都有 UID 和一个主组 GID,还可以属于多个附加组。新建文件通常继承用户的有效主组,而访问共享目录、日志或设备时,常通过附加组获得额外权限。
登录 Shell 是账号登录后启动的程序。面向人的交互账号通常使用 /bin/bash、/bin/sh 等 Shell;不需要交互登录的服务账号常设置为 /usr/sbin/nologin 或发行版等价路径。账号是否锁定则由认证状态控制,与 Shell 是两个不同维度。
创建主组和附加组
下面创建一个实验用户 opsdemo-lab,主组为 ops-lab,附加组为 logread-lab,登录 Shell 使用 /bin/bash。命令需要具备 sudo 权限,适合在独立实验机执行。
set -euo pipefail

getent group ops-lab >/dev/null || sudo groupadd ops-lab
getent group logread-lab >/dev/null || sudo groupadd logread-lab

if ! id opsdemo-lab >/dev/null 2>&1; then
  sudo useradd -m -g ops-lab -G logread-lab -s /bin/bash opsdemo-lab
else
  sudo usermod -g ops-lab -G logread-lab -s /bin/bash opsdemo-lab
fi

echo "primary_group=$(id -gn opsdemo-lab)"
echo "groups=$(id -nG opsdemo-lab | tr ' ' '\n' | sort | paste -sd, -)"
echo "shell=$(getent passwd opsdemo-lab | cut -d: -f7)"
sudo passwd -S opsdemo-lab | awk '{print "password_status=" $2}'
预期输出
primary_group=ops-lab
groups=logread-lab,ops-lab
shell=/bin/bash
password_status=<STATUS>
<STATUS> 由发行版和账号当前密码状态决定,例如可能表示已锁定或已设置密码。这里不依赖某个固定字母判断,而是先确认账号确实存在,再结合实际发行版的 passwd -S 说明解释状态。
用 id 与 getent 做最终核对
id opsdemo-lab 用来查看 UID、主组和全部附加组,是排查“明明加了组却没有权限”的首选命令。getent passwd opsdemo-lab 则从系统名称服务中读取账号记录,比直接查看 /etc/passwd 更通用,因为系统可能接入 LDAP、SSSD 或其他账号源。
修改附加组时要特别注意 usermod -G 会重设附加组列表。如果只是追加新组,应使用 usermod -aG <GROUP> <USER>;漏掉 -a 可能把原有附加组全部覆盖。
人员账号与服务账号要分开设计
人员账号通常需要可登录 Shell、明确的主组和按职责分配的附加组。服务账号更适合最小权限:不提供交互登录,只加入运行服务所需的少数组,并把文件所有权限定在服务目录。
不要把“方便”当作身份设计原则。例如为了读取日志就把用户加入高权限管理组,会把无关能力一起授予。更合理的做法是为日志读取、部署、备份等职责建立独立组,再通过目录属组和权限位把能力精确交给对应身份。
当 id、getent 与 passwd -S 显示的结果都符合预期时,才可以认为用户、组、Shell 与账号状态已经按设计落地。