
Linux 与服务器运维 / 系统课时
用 Nginx 接入反向代理
用 Nginx 接入反向代理
反向代理的目标不只是“把请求转过去”,还要保留原始 Host、传递客户端地址、设置合理超时,并能在上游故障时快速判断问题落在 Nginx 还是应用。本节搭建一个本地 HTTP 后端,通过 Nginx 转发并用 curl、访问日志和 502 场景完成链路验收。
学习目标
- 配置 Nginx 将外部 HTTP 请求转发到本地应用端口。
- 正确传递 Host、客户端地址和协议头,并理解超时参数边界。
- 用配置检查、
curl和访问日志验证成功与上游故障两条路径。
先看清代理链路
客户端只连接 Nginx,Nginx 再以新的上游连接访问 127.0.0.1:18080。因此应用看到的直接对端通常是 Nginx;若还需要识别原始客户端,就必须通过受控请求头传递,并在多层代理场景中明确哪些上游代理可信。
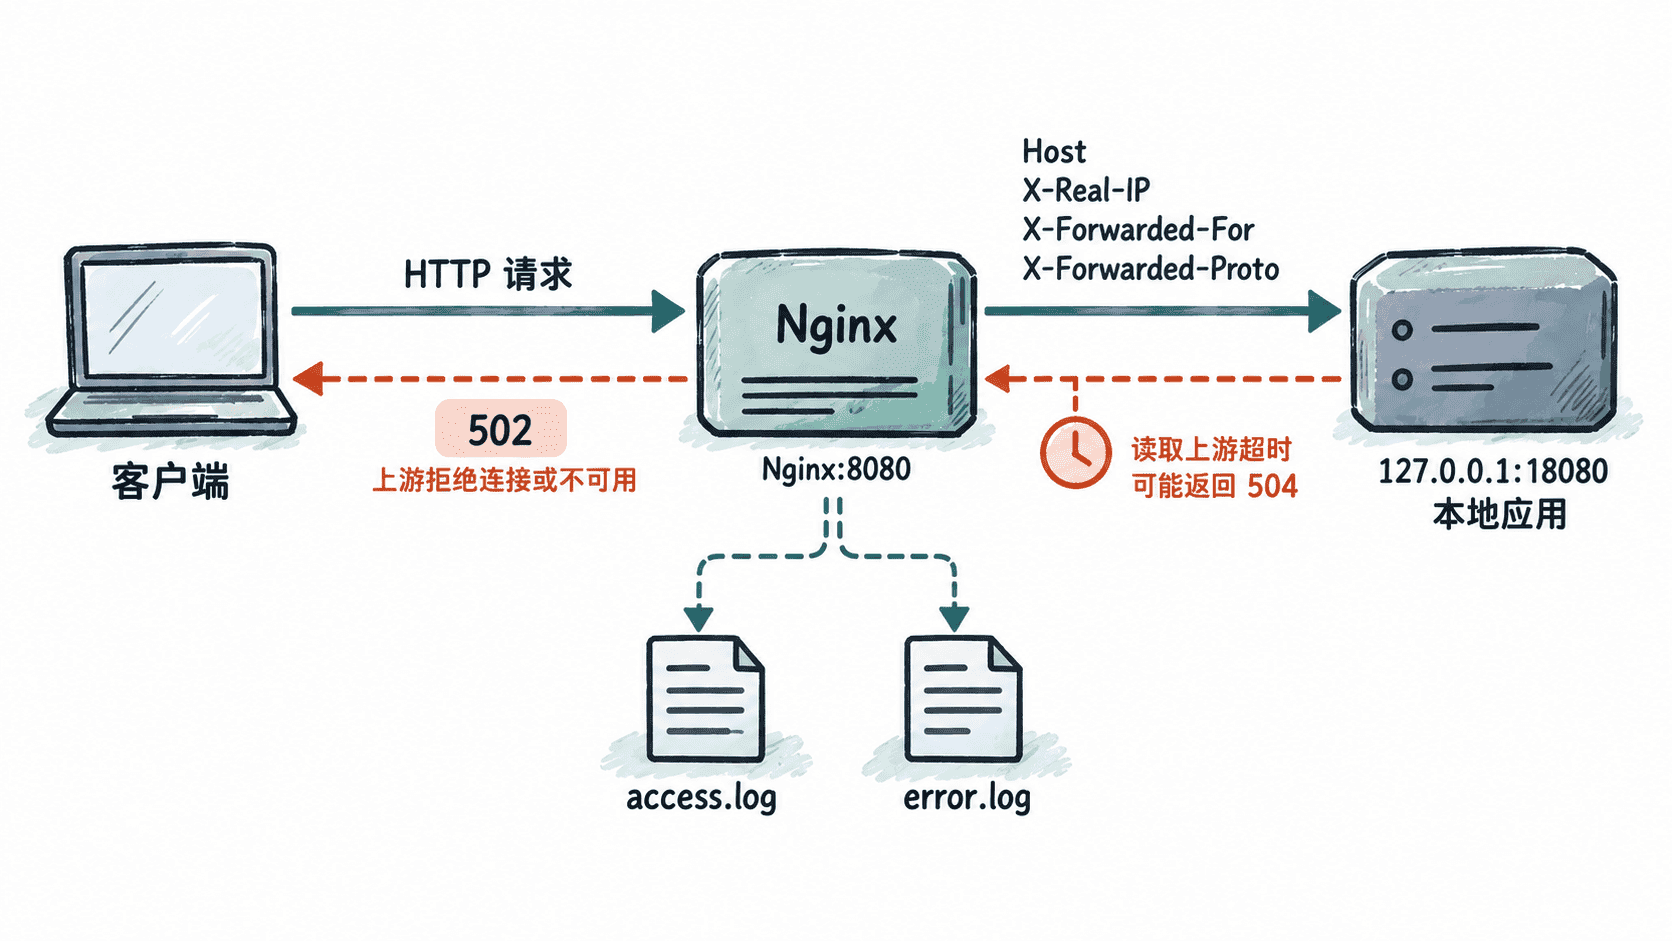
配置后端与 Nginx
先准备一个最小后端,让它把收到的代理头原样返回。随后把 Nginx 监听在 8080,代理到本地 18080。如果环境里这两个端口已被占用,应改成空闲端口并同步修改配置。
cat >/tmp/demo-backend.py <<'PY'
from http.server import BaseHTTPRequestHandler, HTTPServer

class Handler(BaseHTTPRequestHandler):
    def do_GET(self):
        body = "\n".join([
            f"host={self.headers.get('Host', '')}",
            f"x-real-ip={self.headers.get('X-Real-IP', '')}",
            f"x-forwarded-for={self.headers.get('X-Forwarded-For', '')}",
            f"x-forwarded-proto={self.headers.get('X-Forwarded-Proto', '')}",
        ]) + "\n"
        data = body.encode()
        self.send_response(200)
        self.send_header("Content-Type", "text/plain; charset=utf-8")
        self.send_header("Content-Length", str(len(data)))
        self.end_headers()
        self.wfile.write(data)

    def log_message(self, format, *args):
        pass

HTTPServer(("127.0.0.1", 18080), Handler).serve_forever()
PY

nohup python3 /tmp/demo-backend.py >/tmp/demo-backend.log 2>&1 &
echo $! >/tmp/demo-backend.pid

sudo tee /etc/nginx/conf.d/demo-app.conf >/dev/null <<'NGINX'
server {
    listen 8080;
    server_name _;

    access_log /var/log/nginx/demo-app.access.log;
    error_log /var/log/nginx/demo-app.error.log warn;

    location / {
        proxy_pass http://127.0.0.1:18080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_connect_timeout 3s;
        proxy_send_timeout 15s;
        proxy_read_timeout 15s;
    }
}
NGINX

sudo nginx -t
sudo systemctl enable --now nginx
sudo systemctl reload nginx

curl -sS -H 'Host: app.example.test' http://127.0.0.1:8080/
sudo awk 'END {print "client=" $1, "status=" $9}' /var/log/nginx/demo-app.access.log
预期输出
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
host=app.example.test
x-real-ip=127.0.0.1
x-forwarded-for=127.0.0.1
x-forwarded-proto=http
client=127.0.0.1 status=200
nginx -t 通过后再 reload,能避免语法错误直接冲击在线配置。Host $host 保留业务域名;X-Real-IP 传递当前客户端地址;$proxy_add_x_forwarded_for 会在已有链路后追加地址。若 Nginx 前面还有负载均衡器,只有在配置可信来源后才能据此恢复真实客户端 IP,否则外部请求可以伪造转发头。
设置超时而不是无限等待
proxy_connect_timeout 控制建立上游连接的等待时间;proxy_read_timeout 控制两次上游读取之间允许的空闲时间;proxy_send_timeout 控制向上游发送请求时的写入等待。它们不是“整次请求总时长”,长轮询或流式响应需要按业务行为单独评估。
超时值不应一味加大。连接超时过长会让故障实例占住工作连接,读取超时过短又会误杀正常慢请求。生产环境通常先依据应用的正常延迟分位数确定上限,再让调用方、Nginx 和上游服务的超时逐层收敛。
验证上游故障边界
最后主动停止后端,确认请求由 200 变为 502,同时访问日志也记录 502。验证后重新拉起后端,避免测试环境停在故障状态。
kill "$(cat /tmp/demo-backend.pid)"
sleep 1

curl -sS -o /tmp/proxy-error-body -w 'status=%{http_code}\n' \
  http://127.0.0.1:8080/
sudo awk 'END {print "access_status=" $9}' \
  /var/log/nginx/demo-app.access.log

nohup python3 /tmp/demo-backend.py >/tmp/demo-backend.log 2>&1 &
echo $! >/tmp/demo-backend.pid
预期输出
status=502
access_status=502
502 说明 Nginx 已收到客户端请求,但无法从上游获得有效响应;此时应先看 /var/log/nginx/demo-app.error.log,再检查本地端口是否监听、应用进程是否存活。若是连接或读取上游超时,常见结果会转向 504,因此状态码与两类日志结合起来比单看浏览器报错更有定位价值。