
Linux 与服务器运维 / 系统课时
规划安全更新与重启窗口
规划安全更新与重启窗口
安全更新不能等同于“看到可升级就全部升级”。本篇给出一套可执行的变更窗口方法:先识别安全与内核更新,再评估服务依赖、重启范围和回退条件,最后用升级前后检查把业务中断控制在计划内。
学习目标
- 区分安全更新、普通更新与内核更新的风险和处置方式
- 在升级前确认服务依赖、重启需求、容量与回退条件
- 设计包含升级、重启、验证和回退的可执行维护窗口
先把更新按影响分类
“安全更新”描述的是修复目的,“内核更新”描述的是软件层级,两者不是互斥分类。一个内核包既可能是安全更新,也可能只是普通缺陷修复。真正影响维护窗口的是:更新会替换哪些运行中的组件,以及新版本何时才会生效。
| 更新类型 | 典型影响 | 常见动作 |
|---|---|---|
| 普通用户态更新 | 单个命令或库变化 | 升级后做功能验证,必要时重启相关服务 |
| 安全用户态更新 | 修复漏洞,可能涉及共享库或守护进程 | 优先安排,确认哪些进程仍映射旧文件 |
| 内核、glibc、systemd 等基础组件 | 影响范围大,可能要求重启主机 | 放入明确维护窗口,并准备回退启动项或镜像 |
下面以 Debian/Ubuntu 系为例,只刷新元数据并查看候选更新,不直接安装:
sudo apt-get update
apt list --upgradable 2>/dev/null
if [ -f /var/run/reboot-required ]; then
  echo "reboot-required"
  cat /var/run/reboot-required.pkgs 2>/dev/null || true
else
  echo "reboot-not-required-by-package-manager"
fi
预期输出
<APT_METADATA_REFRESH_OUTPUT>
<PACKAGE>/<REPOSITORY> <VERSION> <ARCH> [upgradable from: <OLD_VERSION>]
...
reboot-required
<PACKAGE>
实际包名、仓库和版本会不同;如果当前系统没有记录重启需求,最后一行会是 reboot-not-required-by-package-manager。RHEL 系应使用 dnf updateinfo、dnf check-update 等本发行版工具读取安全公告与候选更新。
升级前先评估业务风险
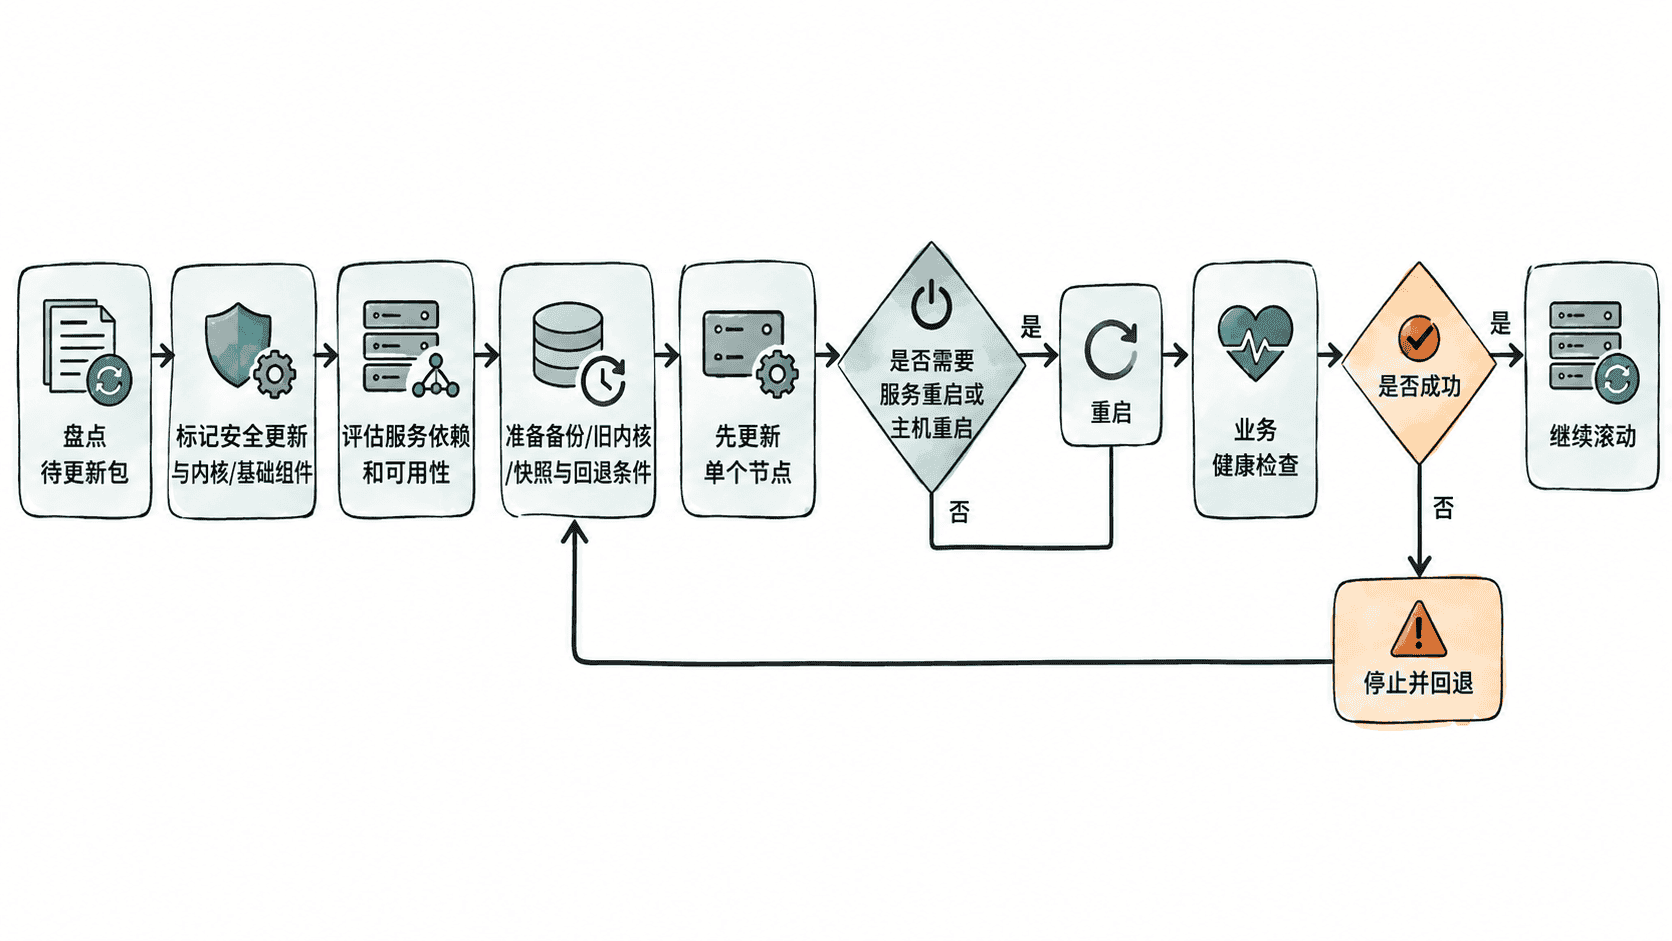
维护窗口不是“给命令留时间”,而是给失败处理留时间。至少要在变更前回答四个问题:哪些服务依赖待更新库,节点能否从负载均衡摘除,重启后服务是否能自动拉起,以及回退是降级包、切换旧内核、恢复快照还是直接替换实例。
对集群服务,优先采用滚动方式:先处理一台非关键节点,完成健康检查后再扩大范围。单机服务则应提前确认备份、配置副本、可启动的上一版内核或可替换实例,并把不可逆的数据格式升级与普通安全更新拆开处理。
把维护窗口拆成可验收的阶段
一个可执行的窗口可以按“基线、变更、重启、验证、回退”组织。先记录当前内核和失败服务,升级后用同样的检查再次采样;只有前后都可比,才能证明变更没有引入新的故障。
echo "kernel=$(uname -r)"
systemctl --failed --no-legend
systemctl is-system-running
预期输出
kernel=<KERNEL_VERSION>
running
健康主机通常没有失败单元,因此 systemctl --failed --no-legend 可能不输出任何内容;systemctl is-system-running 也可能返回 degraded,此时应先解释已有失败单元,而不是直接进入升级。
窗口计划中还应明确停止条件,例如“首台节点健康检查失败”“关键服务无法在 <TIME> 内恢复”“重启后新内核启动失败”。触发停止条件时不要继续批量升级,先执行既定回退并恢复容量。
重启后验证真正生效
如果更新要求重启,验证不能只看 SSH 能否连接。至少检查当前内核、系统整体状态、关键服务和业务探针;有负载均衡时,先在摘流状态下完成验证,再恢复流量。
uname -r
systemctl is-system-running
systemctl is-active ssh
预期输出
<KERNEL_VERSION>
running
active
<KERNEL_VERSION> 应与计划安装并启动的内核一致;ssh 请替换为当前发行版和业务实际使用的关键服务单元。只有“新版本已生效、服务可用、业务探针通过、监控无新增异常”同时成立,维护窗口才算完成。