
Linux 与服务器运维 / 系统课时
定位强制访问控制拒绝
定位强制访问控制拒绝
文件权限看起来正确、服务却仍然收到 Permission denied 时,问题可能来自 SELinux 或 AppArmor。有效排障不是直接关掉安全机制,而是先确认启用的是哪一种强制访问控制,再从审计日志、对象上下文和策略规则定位真正被拒绝的访问。
学习目标
- 区分传统 Unix 权限与 SELinux、AppArmor 拒绝的证据。
- 从审计或内核日志中提取被拒绝的主体、对象和操作。
- 优先通过正确标签、配置或策略修复问题,并验证拒绝是否消失。
先确认正在生效的机制
不同发行版默认机制不同,先检查系统实际启用什么。下面的命令只读取状态,不会修改安全策略。
if command -v getenforce >/dev/null 2>&1; then
  echo "SELinux: $(getenforce)"
fi
if command -v aa-status >/dev/null 2>&1; then
  aa-status --enabled && echo "AppArmor: enabled"
fi
预期结果可能是:
SELinux: Enforcing或:
AppArmor: enabled有些系统可能同时安装相关工具,但只有其中一个真正处于强制模式。若两者都没有启用,再回到属主、组、模式位、ACL、挂载选项或 systemd 沙箱等方向继续排查。
从拒绝日志还原访问关系
强制访问控制拒绝至少包含三个关键对象:哪个进程发起访问、访问了什么对象、尝试了什么操作。先看证据,再决定修复方式。
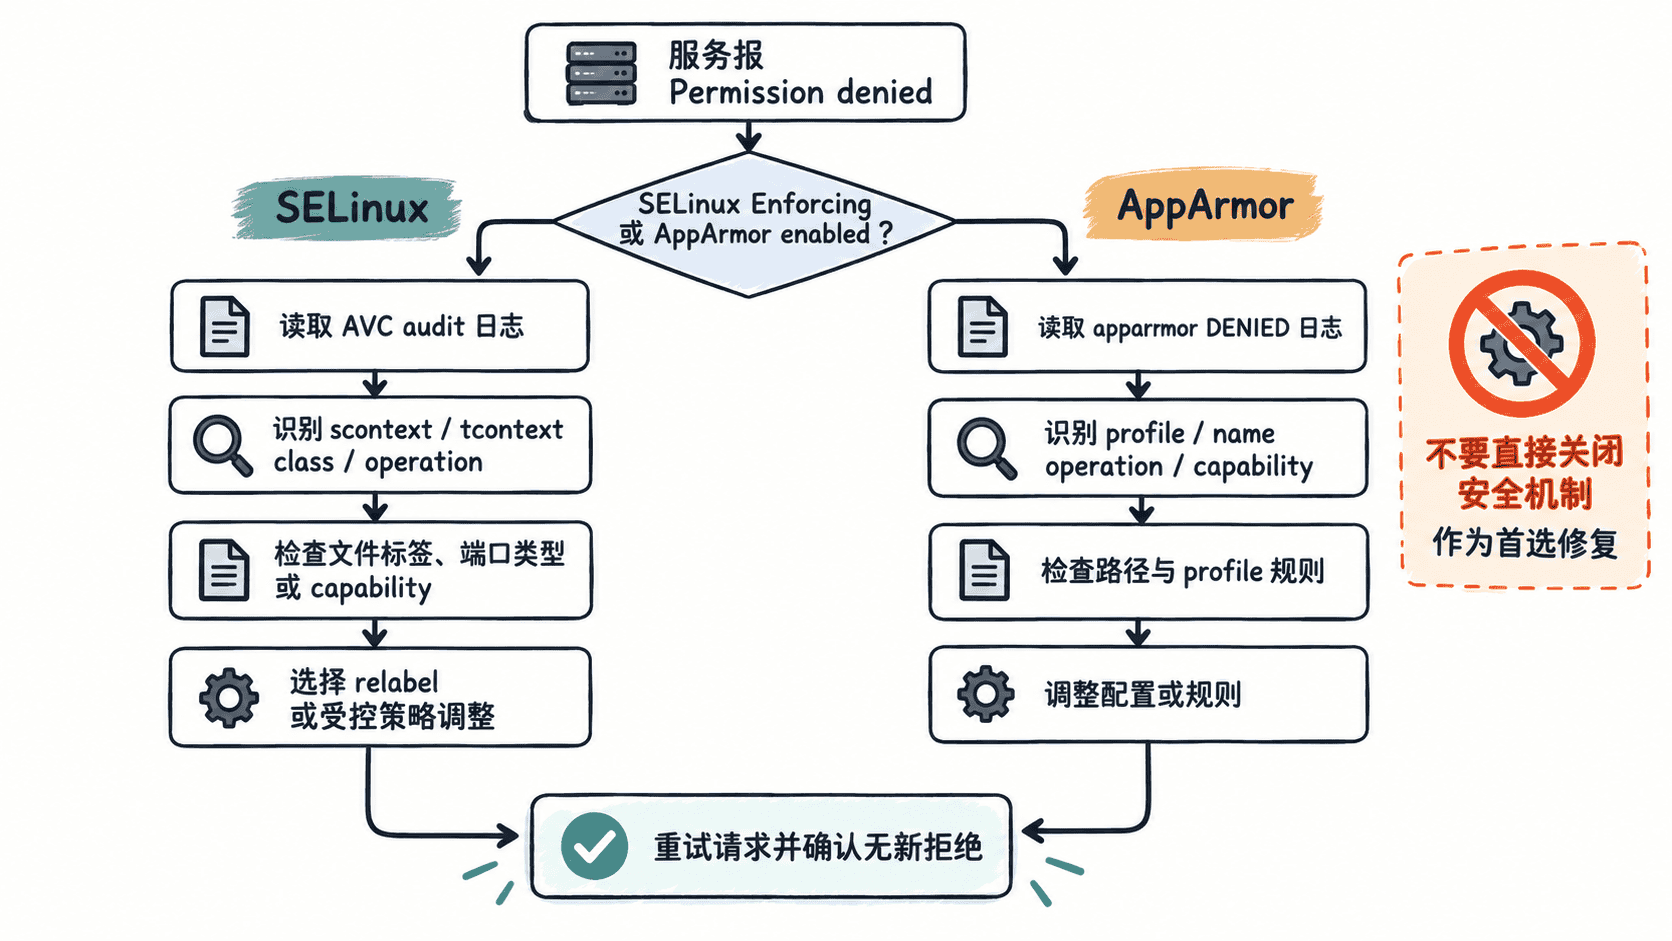
SELinux 主机可先查询最近的 AVC 拒绝:
sudo ausearch -m AVC -ts recent有拒绝时,预期输出结构类似:
type=AVC msg=audit(<TIME>): avc: denied { <OPERATION> } for pid=<ID> comm="<PROCESS>" path="<PATH>" scontext=<SOURCE_CONTEXT> tcontext=<TARGET_CONTEXT> tclass=<CLASS><TIME>、<ID>、<PATH> 等均为动态值。重点不是记字段,而是看 comm、拒绝的操作、源上下文 scontext、目标上下文 tcontext 和对象类型 tclass。
AppArmor 主机可直接过滤内核日志中的拒绝:
sudo journalctl -k --since '-10 min' | grep 'apparmor="DENIED"'有拒绝时,预期输出结构类似:
<TIME> <HOST> kernel: audit: apparmor="DENIED" operation="<OPERATION>" profile="<PROFILE>" name="<PATH>" pid=<ID> comm="<PROCESS>"如果命令没有输出,不代表一定没有权限问题,只说明最近十分钟的内核日志中没有匹配到 AppArmor 拒绝;可以扩大时间范围后再查。
SELinux 优先检查标签是否错了
SELinux 常见问题不是“策略太严格”,而是文件被复制、迁移或新建到某个目录后继承了错误类型。先比较目标文件与策略期望的上下文:
ls -lZ <PATH>
matchpathcon <PATH>
预期结果会分别显示当前上下文与策略期望上下文,例如:
-rw-r--r--. <USER> <GROUP> <SOURCE_CONTEXT> <PATH>
<PATH>    <EXPECTED_CONTEXT>
如果类型明显不一致,优先恢复策略定义的标签,而不是用 chcon 做一次性修补:
sudo restorecon -v <PATH>预期输出:
Relabeled <PATH> from <SOURCE_CONTEXT> to <EXPECTED_CONTEXT>若 restorecon 没有输出,通常表示标签已经符合策略。需要让自定义目录长期使用特定类型时,应通过持久化的文件上下文规则管理,再执行 restorecon,避免重标记后丢失。
若 AVC 中的对象是 tcp_socket、udp_socket 且拒绝操作为 name_bind,问题通常转向端口类型是否允许该服务绑定;若 tclass=capability,则应检查进程申请的具体 capability。此时不要继续围绕文件权限打转,应根据日志中的对象类别选择对应策略。
AppArmor 优先修正路径与规则
AppArmor 以程序 profile 和路径规则为核心。日志里的 profile 告诉你是哪份策略约束了进程,name 和 operation 则说明访问了什么路径、执行了什么动作。若出现 operation="capable",还要关注日志中的 capability 名称。先确认服务实际使用的路径或能力是否与 profile 设计一致;配置写错目录时,修配置通常比放宽策略更安全。
查看当前加载状态可以使用:
sudo aa-status预期结果会包含类似信息:
apparmor module is loaded.
<ID> profiles are loaded.
<ID> profiles are in enforce mode.
数字会因主机而异。若业务确实需要新增访问,应修改对应 profile 并重新加载,而不是把整个 AppArmor 服务停掉。
修复后用同一请求复验
修复标签、路径或策略后,重新触发原来的服务请求,再立即检查审计日志。成功标准有两个:业务操作恢复,同时没有出现新的同类拒绝。只看到“服务能用了”还不够,因为把机制切到 permissive、complain 或 disabled 也会让报错暂时消失。
强制访问控制排障的顺序应固定为“确认机制 → 找拒绝证据 → 识别主体、对象与操作 → 修标签、路径或策略 → 重放请求验证”。这样才能修复真正的边界冲突,而不是把整道安全边界拆掉。