
Linux 与服务器运维 / 系统课时
用 dig 验证 DNS 解析链路
用 dig 验证 DNS 解析链路
域名“解析失败”不等于 DNS 服务器一定坏了:问题可能发生在本机 resolv.conf、NSS、系统解析器、递归 DNS、搜索域,甚至应用自己的缓存里。本篇按链路逐段验证,并用 dig 与 getent 的差异快速缩小故障范围。
学习目标
- 从本机解析配置一路验证到递归 DNS 与权威结果
- 用
dig、getent区分 DNS 服务故障与系统解析行为差异 - 识别搜索域、本地缓存和应用自身解析逻辑造成的“同机不同结果”
先建立解析链路
常见 Linux 应用通过系统解析接口查询名称:nsswitch.conf 决定先看本地文件还是 DNS,系统可能再经本地 stub 转发到上游递归 DNS;递归服务器最终从权威 DNS 获得结果。dig @服务器 则可以绕过应用层和大部分 NSS 行为,直接验证指定 DNS。
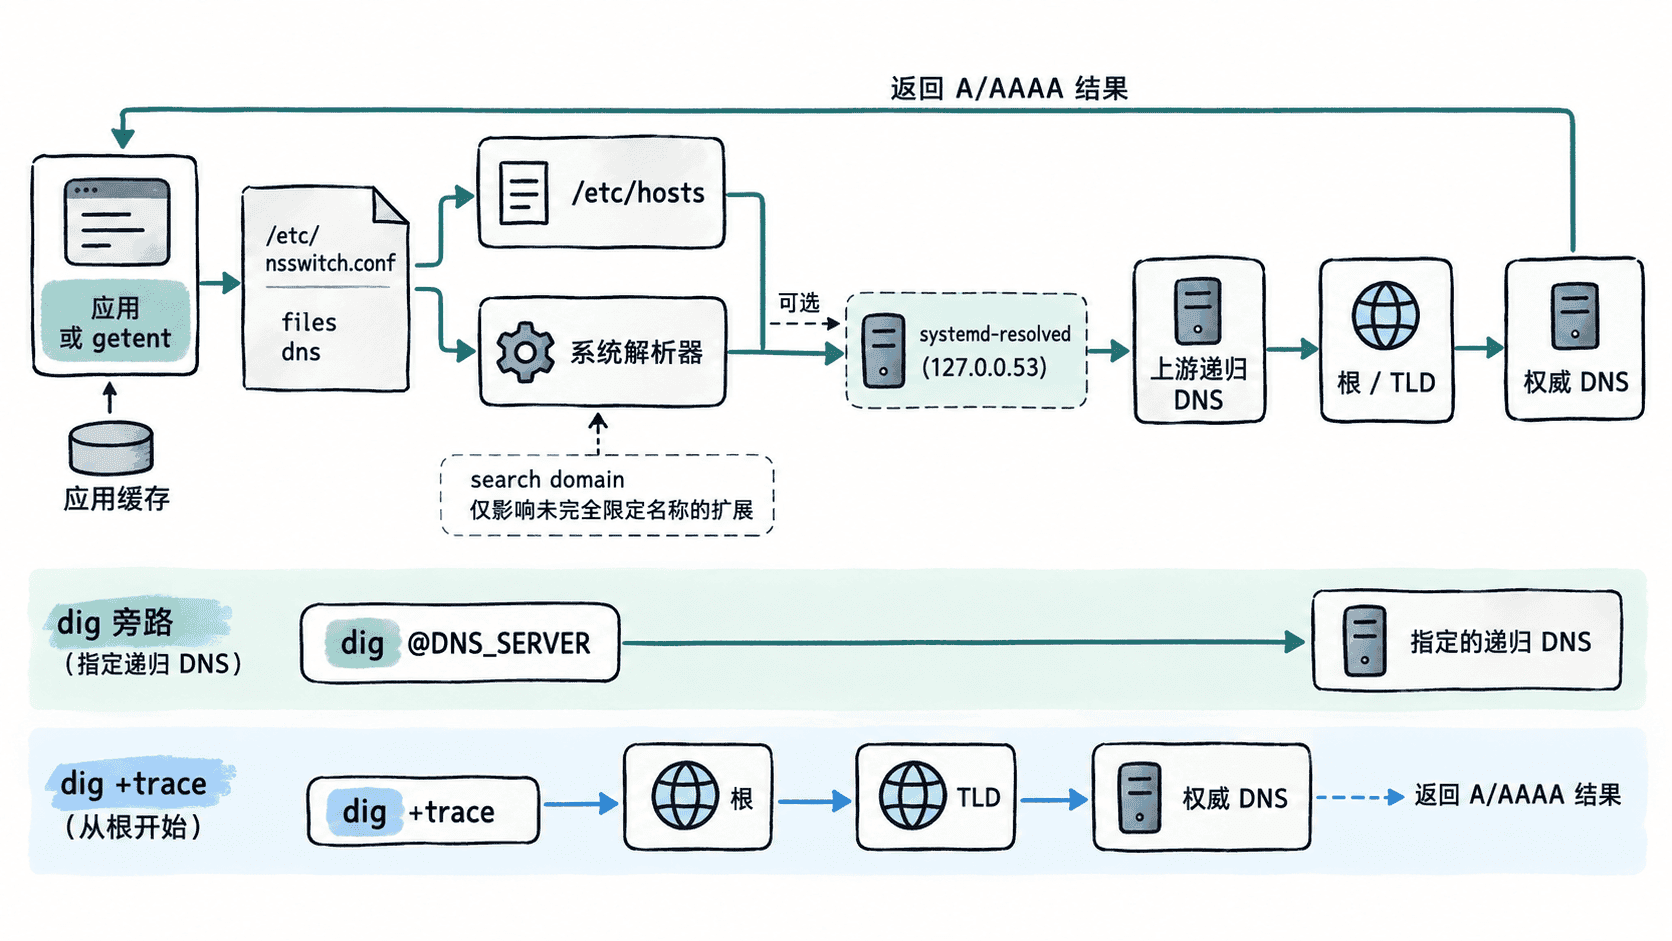
检查本机从哪里拿 DNS
先看 /etc/resolv.conf 的真实文件、nameserver 和 NSS 顺序。不要只看文件内容,因为它可能是指向 systemd-resolved 生成文件的符号链接。
readlink -f /etc/resolv.conf
grep -E '^(nameserver|search|domain|options)' /etc/resolv.conf || true
grep '^hosts:' /etc/nsswitch.conf
预期输出可能类似:
/run/systemd/resolve/stub-resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
hosts: files dns
看到 127.0.0.53 说明应用先询问本地 stub,并不代表真正的上游 DNS 就是这个地址。若系统使用 systemd-resolved,可继续查看每个链路实际下发的 DNS 与搜索域:
if command -v resolvectl >/dev/null; then
  resolvectl dns
  resolvectl domain
fi
预期输出示例:
Global:
Link <ID> (<IFACE>): <DNS_SERVER>
Global:
Link <ID> (<IFACE>): <SEARCH_DOMAIN>
实际链路 ID、接口名、DNS 和搜索域会不同。
对比系统解析与直接 DNS 查询
getent 走系统 NSS,行为更接近大量使用 libc 解析接口的程序;dig 直接执行 DNS 查询,不会读取 /etc/hosts 来替你返回结果。先对同一个完整域名做对照:
getent ahostsv4 example.com | head -n 1
dig example.com A +noall +answer
预期输出:
<IP> STREAM example.com
example.com. <TTL> IN A <IP>
如果 getent 成功而 dig 失败,先检查 /etc/hosts、NSS 模块或本地解析服务;如果 dig 成功而 getent 失败,则重点看 nsswitch.conf、systemd-resolved 状态以及应用走的系统解析路径。
接着绕过默认配置,直接询问你要验证的递归 DNS:
DNS_SERVER="<DNS_SERVER>"

dig @"$DNS_SERVER" example.com A +noall +comments +answer
预期输出:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: <N>
example.com. <TTL> IN A <IP>
如果默认查询失败、指定递归 DNS 却成功,故障通常位于本机 DNS 配置、本地 stub 或当前网络下发的上游 DNS,而不是域名本身。
核对权威结果与搜索域
需要确认递归缓存是否与权威数据一致时,可以先找出权威服务器,再直接向其中一台查询:
AUTH_NS="$(dig example.com NS +short | head -n 1)"

echo "$AUTH_NS"
dig @"$AUTH_NS" example.com A +noall +comments +answer
预期输出:
<AUTHORITATIVE_NS>
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: <ID>
;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: <N>
example.com. <TTL> IN A <IP>
aa 表示回答来自权威服务器。若递归 DNS 长时间返回旧记录,而权威服务器已经是新值,再结合 TTL 判断是否只是正常缓存尚未过期。
搜索域只影响短名称。比如系统配置了 search corp.example 时,应用查询 db 可能实际尝试 db.corp.example;普通 dig db 默认不会自动复现所有系统解析行为,而 dig +search db 才会使用 resolv.conf 的搜索列表。因此“应用能访问短主机名,但 dig db 查不到”不一定是故障,先改用完整域名验证。
按现象缩小故障范围
| 现象 | 优先检查 |
|---|---|
dig @<DNS_SERVER> 也超时 |
到 DNS 服务器的网络、UDP/TCP 53、防火墙或 DNS 服务本身 |
指定 DNS 成功,默认 dig 失败 |
resolv.conf、systemd-resolved、本机上游 DNS 配置 |
dig 成功,getent 失败 |
nsswitch.conf、NSS 模块、本地解析器状态 |
| 完整域名成功,短名称失败 | search/domain、ndots 与应用是否使用搜索域 |
| 命令行都成功,应用仍失败 | 应用 DNS 缓存、容器内 resolv.conf、运行时自带解析器或代理设置 |
不要把 dig 成功直接等同于“应用解析一定正常”。浏览器、JVM、Go 程序、容器和代理都可能有自己的缓存或解析路径;排障时先用 getent 代表系统解析,再用 dig 拆出 DNS 层,最后回到具体应用的运行环境核对,才能定位真正断点。