
Linux 与服务器运维 / 系统课时
限制服务资源与文件句柄
限制服务资源与文件句柄
服务一旦出现文件句柄耗尽、内存失控或 CPU 长时间跑满,单纯重启只能暂时缓解。本篇用 systemd 建立可验证的运行边界,并区分 PAM、systemd 与内核限制各自控制什么,最后从真实进程状态确认限制已经生效。
学习目标
- 区分 PAM 会话限制、systemd 服务限制与内核全局上限的作用范围
- 为服务设置文件句柄、内存和 CPU 边界
- 通过 systemd 属性与
/proc中的进程限制验证实际生效值
先分清限制的作用范围
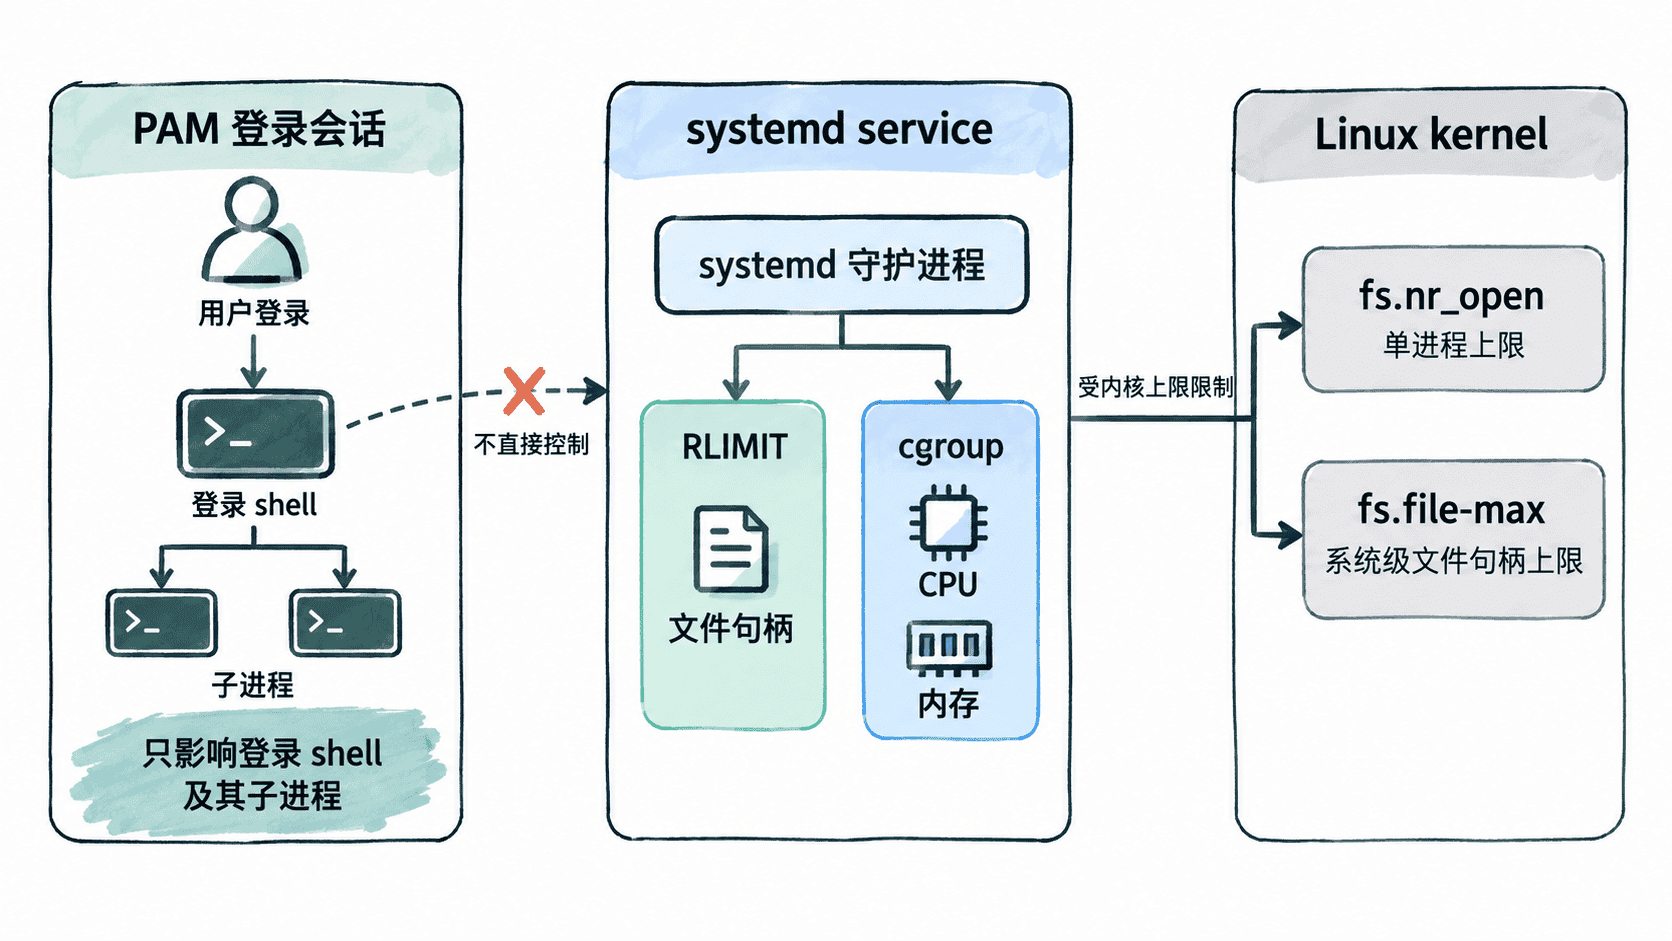
Linux 中“限制资源”不是只有一层。PAM 的 limits 主要在用户登录创建会话时设置进程资源上限;systemd 启动服务时可直接设置 RLIMIT 与 cgroup 控制参数;内核参数则提供整个系统或单进程能够达到的更高层天花板。
| 层级 | 常见配置 | 主要对象 | 典型用途 |
|---|---|---|---|
| PAM | /etc/security/limits.conf、limits.d |
登录会话及其子进程 | shell、SSH 登录后的 nofile 等限制 |
| systemd | LimitNOFILE=、MemoryMax=、CPUQuota= |
某个服务及其进程组 | 守护进程资源治理 |
| 内核 | fs.file-max、fs.nr_open |
系统级或单进程上限 | 提供更高层容量边界 |
LimitNOFILE= 最终对应进程的 RLIMIT_NOFILE;MemoryMax= 与 CPUQuota= 由 cgroup 控制。PAM 配置不会自动覆盖已经由 systemd 启动的守护进程,因此排查服务限制时应先看 unit 配置,而不是先改登录用户的 ulimit。
用 systemd 建立可验证的边界
先用 transient unit 做一次无侵入实验。下面启动一个持续运行的 sleep 服务,将打开文件数限制为 4096、内存上限设为 128 MiB,并把 CPU 配额限制为单个 CPU 的 20%。
sudo systemctl stop limit-demo.service 2>/dev/null || true
sudo systemd-run --unit=limit-demo --property=LimitNOFILE=4096 --property=MemoryMax=128M --property=CPUQuota=20% /bin/sleep infinity
systemctl show limit-demo.service -p LimitNOFILE -p MemoryMax -p CPUQuotaPerSecUSec
预期输出
Running as unit: limit-demo.service
LimitNOFILE=4096
MemoryMax=134217728
CPUQuotaPerSecUSec=200ms
不同 systemd 版本的属性显示格式可能略有差异,但三个限制值应与配置语义一致。CPUQuota=20% 表示在一个调度周期内最多使用约 20% 的单核 CPU 时间,并不是“整台机器只能使用 20% CPU”。
正式服务建议使用 drop-in,而不是直接修改发行版自带 unit。下面是 demo-app.service 的片段示例,保存到 /etc/systemd/system/demo-app.service.d/limits.conf 后,通过 systemctl daemon-reload 和重启服务使其生效。
[Service]
LimitNOFILE=65536
MemoryMax=512M
CPUQuota=80%
这是配置文件片段,不会直接产生控制台输出。验证时应读取 systemd 的最终属性,并检查新启动进程的实际限制,而不是只确认文件写入成功。
从真实进程确认文件句柄限制
systemd 显示的是 unit 的配置结果,/proc/<PID>/limits 才能确认某个运行中进程拿到的 RLIMIT。继续检查刚才的 transient unit:
pid=$(systemctl show -p MainPID --value limit-demo.service)
echo "PID=$pid"
grep 'Max open files' /proc/$pid/limits
sudo systemctl stop limit-demo.service
预期输出
PID=<ID>
Max open files            4096                 4096                 files
其中 <ID> 是本机实际进程号,每次运行都可能不同。若这里仍显示旧值,通常说明服务没有重启、检查了错误 PID,或限制被其他启动层覆盖。
什么时候改 PAM 或内核
如果目标是限制 SSH 登录用户,而不是 systemd 服务,可以在 /etc/security/limits.d/90-ops.conf 中设置会话级限制。下面是配置片段:
ops soft nofile 65536
ops hard nofile 65536
该配置通常要在用户重新登录并经过 PAM pam_limits.so 后才会影响新会话。现有 shell 和已运行进程不会被追溯修改。
内核参数 fs.file-max 控制系统级可分配文件句柄总量,fs.nr_open 则限制单进程 RLIMIT_NOFILE 可提升到的最大值。只有当服务需求确实接近这些上限时才需要调整;盲目把 nofile 调得很大,只会把容量问题从进程层转移到内核或后端依赖。
排查“限制未生效”时,按“谁启动进程 → systemd 最终属性 → /proc/<PID>/limits → 内核上限”的顺序检查。这样能明确问题发生在哪一层,而不是在 PAM、unit 和 sysctl 之间反复试错。