
身份认证与应用安全 / 系统课时
从数据库加载登录用户
从数据库加载登录用户
登录认证真正接入业务系统后,用户信息不能再写死在内存里。本篇把数据库用户表接到 UserDetailsService,完成按登录名查询、认证身份转换,并把不存在、禁用和锁定等状态准确交给 Spring Security 处理。
学习目标
- 实现基于数据库的
UserDetailsService,按登录名加载用户 - 将密码摘要、权限和账号状态映射为
UserDetails - 区分“用户不存在”和“账号不可用”,避免在查询层混做密码校验
数据库用户如何进入认证链路
UserDetailsService 的职责不是完成登录,而是把业务用户转换成 Spring Security 能识别的认证身份。认证流程需要用户名时,它调用仓库查询数据库;查到后返回包含用户名、密码摘要、权限和账号状态的 UserDetails,密码是否正确由后续认证组件判断。
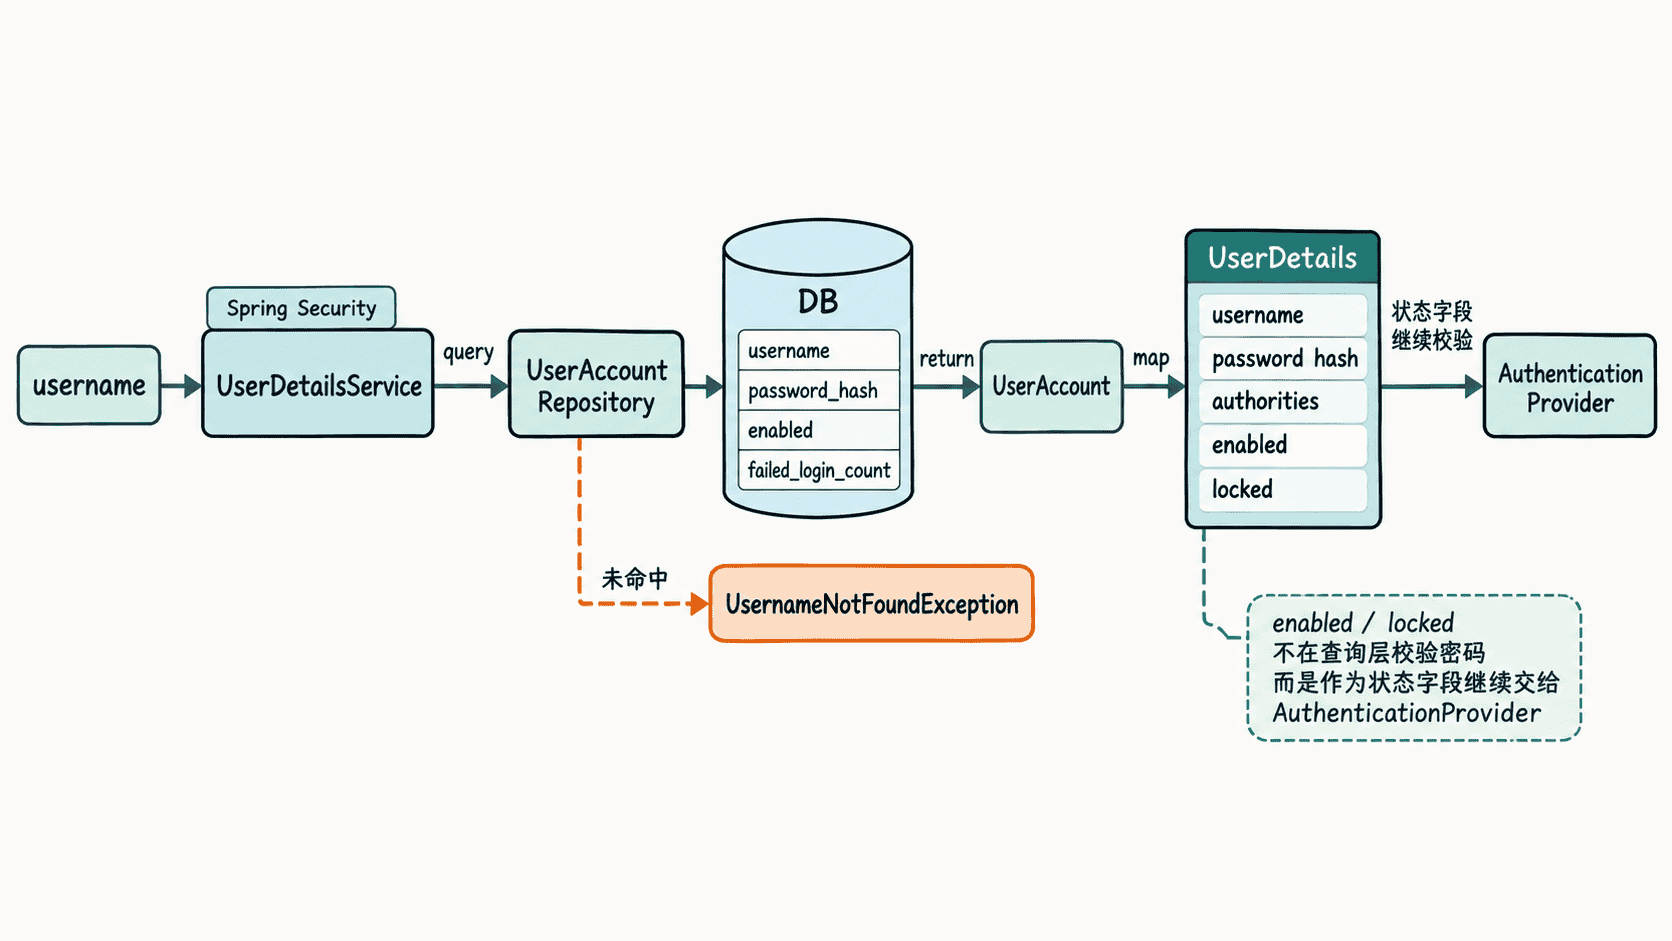
这里最重要的边界是:查询层负责提供事实,认证层负责判断凭据和账号状态。如果用户名不存在,loadUserByUsername 应抛出 UsernameNotFoundException;如果用户存在但被禁用或锁定,应在 UserDetails 上表达状态,让认证提供者统一产生账号异常。
实现用户查询与身份转换
假设业务表实体 UserAccount 已提供 getUsername()、getPasswordHash()、getAuthority()、isEnabled() 和 isLocked()。仓库只负责按用户名查询,认证适配器负责转换,二者不要混入登录接口逻辑。
片段示例:UserAccountRepository.java 依赖项目已有的 UserAccount JPA 实体。
package com.example.auth.user;

import java.util.Optional;
import org.springframework.data.jpa.repository.JpaRepository;

public interface UserAccountRepository extends JpaRepository<UserAccount, Long> {

    Optional<UserAccount> findByUsername(String username);
}片段示例:DatabaseUserDetailsService.java 依赖上面的仓库与实体。
package com.example.auth.security;

import com.example.auth.user.UserAccount;
import com.example.auth.user.UserAccountRepository;
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;
import org.springframework.stereotype.Service;
import org.springframework.transaction.annotation.Transactional;

@Service
@Transactional(readOnly = true)
public class DatabaseUserDetailsService implements UserDetailsService {

    private final UserAccountRepository userAccountRepository;

    public DatabaseUserDetailsService(UserAccountRepository userAccountRepository) {
        this.userAccountRepository = userAccountRepository;
    }

    @Override
    public UserDetails loadUserByUsername(String username) {
        UserAccount account = userAccountRepository.findByUsername(username)
                .orElseThrow(() -> new UsernameNotFoundException(
                        "User not found: " + username));

        // 数据库存密码摘要,不在这里接触或比较明文密码。
        return User.withUsername(account.getUsername())
                .password(account.getPasswordHash())
                .authorities(account.getAuthority())
                .disabled(!account.isEnabled())
                .accountLocked(account.isLocked())
                .build();
    }
}
authority 建议保存成明确的授权值,例如 ROLE_USER。如果项目使用多角色关系表,可把角色集合转换成多个 authority;无论哪种方式,都应保证返回的权限集合与后续接口授权规则一致。
验证加载结果与异常
可以用 Mockito 隔离数据库,先验证“查到用户后字段映射正确”和“查不到用户时抛异常”。这能在接入真实数据库之前发现字段映射错误。
package com.example.auth.security;

import static org.assertj.core.api.Assertions.assertThat;
import static org.assertj.core.api.Assertions.assertThatThrownBy;
import static org.mockito.Mockito.when;

import com.example.auth.user.UserAccount;
import com.example.auth.user.UserAccountRepository;
import java.util.Optional;
import org.junit.jupiter.api.Test;
import org.junit.jupiter.api.extension.ExtendWith;
import org.mockito.Mock;
import org.mockito.junit.jupiter.MockitoExtension;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UsernameNotFoundException;

@ExtendWith(MockitoExtension.class)
class DatabaseUserDetailsServiceTest {

    @Mock
    private UserAccountRepository repository;

    @Mock
    private UserAccount account;

    @Test
    void loadsUserAndMapsAccountState() {
        when(repository.findByUsername("alice")).thenReturn(Optional.of(account));
        when(account.getUsername()).thenReturn("alice");
        when(account.getPasswordHash()).thenReturn("<HASH>");
        when(account.getAuthority()).thenReturn("ROLE_USER");
        when(account.isEnabled()).thenReturn(true);
        when(account.isLocked()).thenReturn(false);

        DatabaseUserDetailsService service = new DatabaseUserDetailsService(repository);
        UserDetails details = service.loadUserByUsername("alice");

        assertThat(details.getUsername()).isEqualTo("alice");
        assertThat(details.isEnabled()).isTrue();
        assertThat(details.isAccountNonLocked()).isTrue();
    }

    @Test
    void throwsWhenUserDoesNotExist() {
        when(repository.findByUsername("missing")).thenReturn(Optional.empty());
        DatabaseUserDetailsService service = new DatabaseUserDetailsService(repository);

        assertThatThrownBy(() -> service.loadUserByUsername("missing"))
                .isInstanceOf(UsernameNotFoundException.class);
    }
}
使用 Maven Wrapper 运行测试:
./mvnw -Dtest=DatabaseUserDetailsServiceTest test预期输出
[INFO] BUILD SUCCESS如果测试通过但登录仍失败,先检查数据库里的密码列是否确实保存了与项目 PasswordEncoder 匹配的摘要,再检查 enabled、locked 和 authority 的实际值。不要在 UserDetailsService 中调用 matches 或手写密码比较,否则会把用户加载与认证职责耦合在一起。